


Con il boom dell’intelligenza artificiale, le affermazioni audaci su scoperte rivoluzionarie nel campo della sicurezza informatica stanno diventando sempre più comuni, ma non tutti gli esperti sono disposti a prenderle per buone. Una nuova controversia è scoppiata attorno all’ultima innovazione di Anthropic, presentata dall’azienda come un significativo passo avanti nel rilevamento delle vulnerabilità.
L’analista britannico di malware Marcus Hutchins, salito alla ribalta dopo aver fermato l’epidemia di WannaCry, ha pubblicamente messo in dubbio le affermazioni di Anthropic sulle capacità del modello Mythos.

Il motivo era una presentazione in cui l’azienda sosteneva che il sistema fosse in grado di individuare e sfruttare le vulnerabilità meglio della maggior parte degli esseri umani.
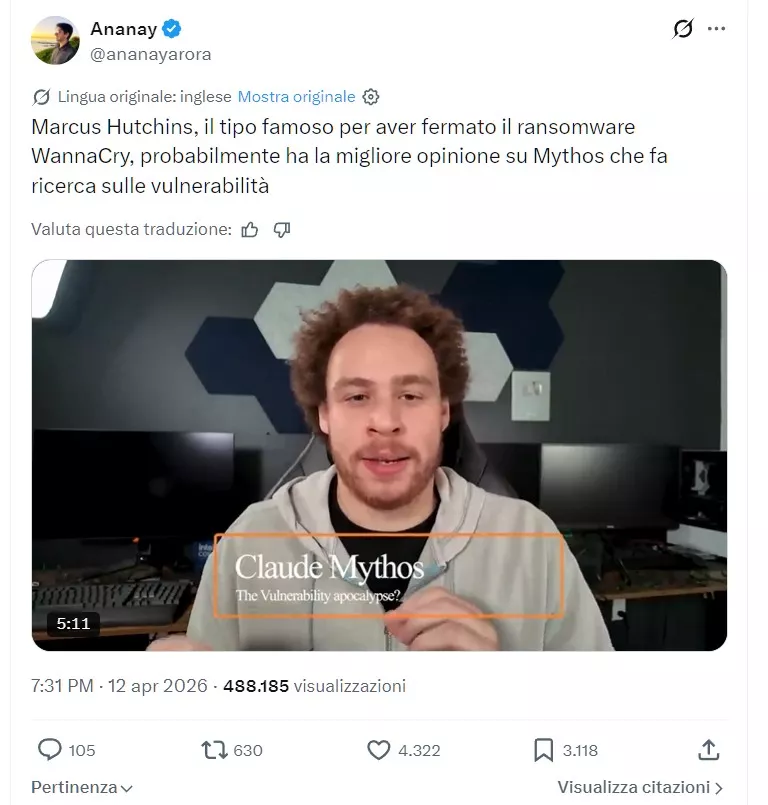
Anthropic ha inoltre riferito che il modello ha già scoperto migliaia di problemi precedentemente sconosciuti in sistemi operativi, browser e software diffusi. L’accesso a Mythos però, è attualmente limitato ; è in fase di test da parte di importanti organizzazioni tecnologiche e di sicurezza informatica nell’ambito del progetto Glasswing.
Hutchins ha analizzato uno degli esempi citati: una vulnerabilità in OpenBSD che il sistema avrebbe individuato con uno sforzo computazionale inferiore a 20.000 dollari. Ha stimato che la vulnerabilità consistesse in un dereferenziamento di puntatore nullo, un tipo di errore che in genere provoca un arresto anomalo del sistema piuttosto che un controllo completo. Questa scoperta, secondo l’esperto, non sembra un risultato di grande rilievo.
Anche il prezzo dichiarato ha sollevato alcuni interrogativi. Hutchins ha suggerito che la cifra rifletta il prezzo dei token API, piuttosto che i costi effettivi dell’infrastruttura. Dato il finanziamento attivo da parte di fondi di venture capital, il costo di elaborazione potrebbe essere più basso.
Lo specialista individua il problema principale non nella tecnologia, bensì nell’economia. Le vulnerabilità rimangono irrisolte non per mancanza di strumenti, ma per mancanza di motivazione e di incentivi per chi le individua. Anche con l’utilizzo dell’intelligenza artificiale, l’analisi del codice richiede investimenti e, senza un cambiamento nel modello di finanziamento, la situazione non cambierà.
Hutchins ha inoltre osservato che gli aggressori ricorrono più spesso all’ingegneria sociale e al phishing che ad attacchi tecnici sofisticati. Per questo motivo, i nuovi strumenti di scansione delle vulnerabilità non modificano sostanzialmente gli equilibri di potere nella sicurezza informatica.
L’analista in passato ha criticato le affermazioni generalizzate sul ruolo dell’intelligenza artificiale nell’industria. In autunno, ad esempio, ha contestato uno studio del MIT secondo il quale l’80% degli attacchi ransomware era collegato all’intelligenza artificiale.
Questo articolo è stato successivamente rimosso dal sito web dell’università.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].