


I ricercatori di sicurezza informatica hanno scoperto una sofisticata campagna malware che sfrutta la popolarità degli strumenti di intelligenza artificiale per prendere di mira gli utenti di lingua cinese.
Questa campagna rappresenta un’evoluzione preoccupante nelle tattiche di ingegneria sociale, in cui gli autori delle minacce sfruttano le tendenze tecnologiche emergenti per aumentare i tassi di successo dei loro attacchi.

Le vittime vengono indotte a scaricare programmi di installazione apparentemente legittimi per le applicazioni cinesi più diffuse, come WPS Office, Sogou e DeepSeek.
L’attacco sfrutta falsi programmi di installazione mascherati da download di software legittimi, tra cui il famoso chatbot con intelligenza artificiale DeepSeek, per distribuire minacce persistenti avanzate sui sistemi delle vittime.
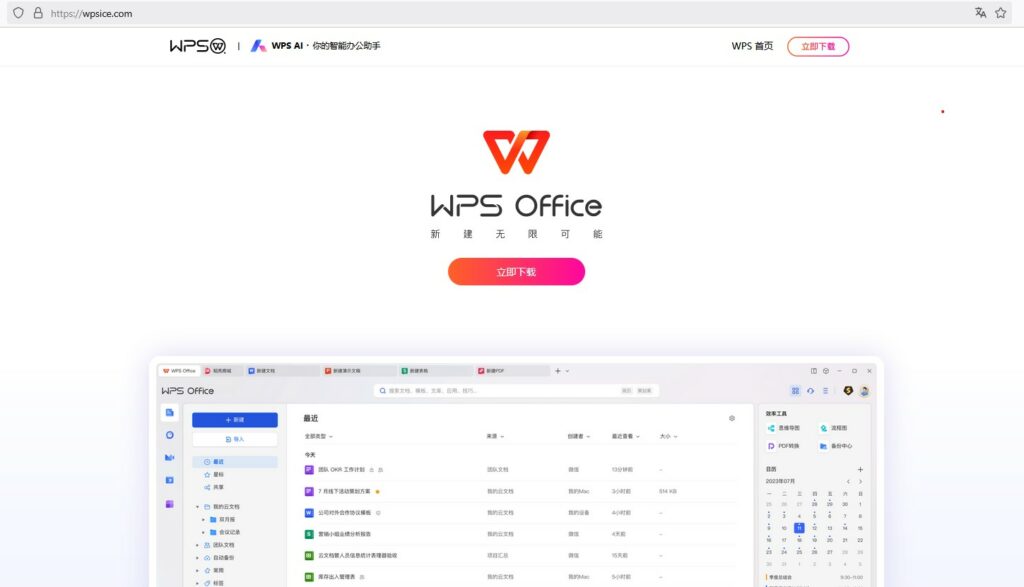
Questi programmi di installazione contraffatti, distribuiti principalmente come file MSI, contengono payload sofisticati progettati per compromettere il sistema a lungo termine, mantenendo la massima discrezione attraverso tecniche di elusione avanzate.
Gli analisti di Netskope hanno identificato questa campagna durante le normali attività di ricerca delle minacce, scoprendo che i falsi programmi di installazione forniscono due componenti dannosi principali: Sainbox RAT, una variante della famigerata famiglia Gh0stRAT, e una versione modificata del rootkit open source Hidden.
La catena di infezione si avvia quando il programma di installazione MSI dannoso esegue una doppia operazione ingannevole: installa contemporaneamente il software legittimo per evitare sospetti nell’utente e distribuisce il suo payload dannoso tramite una complessa tecnica di caricamento laterale delle DLL.
L’utilizzo di varianti di RAT commerciali, come Gh0stRAT, e di rootkit del kernel open source, come Hidden, offre agli aggressori controllo e furtività senza richiedere un notevole sviluppo personalizzato. Netskope Threat Labs continuerà a monitorare l’evoluzione del RAT Sainbox e delle TTP del gruppo Silver Fox.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]