


La scorsa settimana, gli sviluppatori di KDE hanno avvertito gli utenti Linux di usare “estrema cautela” durante l’installazione di temi globali, anche dal KDE Store ufficiale. Il fatto è che questi temi sono in grado di eseguire codice arbitrario sui dispositivi per personalizzare l’aspetto del desktop.
Ora chiunque può caricare nuovi temi, plugin e componenti aggiuntivi nel KDE Store e non sono richiesti controlli sui comportamenti dannosi. Tuttavia, gli sviluppatori hanno riferito che al momento non dispongono di risorse sufficienti per rivedere il codice di ciascun tema globale che si propone di includere nello store ufficiale. E se i temi si rivelano difettosi o dannosi, ciò può portare a conseguenze inaspettate.

“I temi e i widget globali creati da terze parti per Plasma possono eseguire codice arbitrario. Raccomandiamo di usare la massima cautela quando si utilizzano questi prodotti. I temi globali cambiano non solo l’aspetto di Plasma, ma anche il comportamento. Per fare ciò, eseguono codice e questo codice potrebbe non funzionare correttamente. Lo stesso vale per widget e plasmoidi”, afferma KDE.
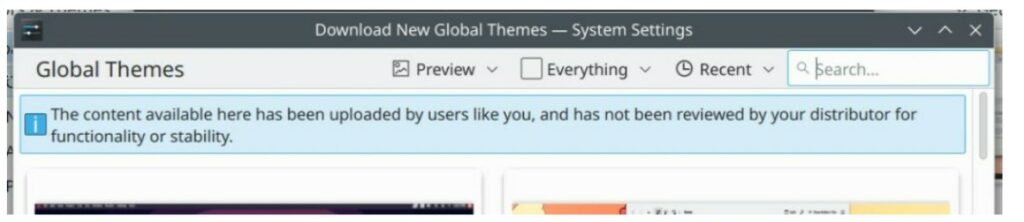
Il motivo per cui è stato pubblicato questo avviso è stato il reclamo di un utente Reddit , il quale ha affermato di aver perso tutti i suoi file dopo aver installato uno dei temi globali per Plasma. Il fatto è che dopo l’installazione, il tema ha cancellato tutti i dati personali dalle unità collegate utilizzando rm -rf.
“[Il tema] esegue rm -rf per tuo conto e cancella immediatamente tutti i dati personali. Nessuna domanda”, ha detto la vittima. — Ho annullato l’azione quando mi ha chiesto la password di root, ma era troppo tardi per i miei dati personali. Tutte le unità montate sotto il mio utente sono state cancellate a 0 byte. Configurazioni di gioco, dati del browser, cartella Inizio, tutto è sparito.”
Anche se il tema problematico che ha colpito l’utente è stato alla fine rimosso dal KDE Store, l’installazione di altri temi globali può portare alla perdita di dati e ad altre spiacevoli conseguenze.
Considerati i rischi associati all’installazione di soluzioni non testate per Plasma, KDE chiede alla comunità di segnalare software di bassa qualità e potenzialmente pericolosi già disponibili nel KDE Store. Gli sviluppatori hanno anche promesso di monitorare i contenuti dello store e di migliorare gli avvisi che gli utenti visualizzeranno prima di installare temi e plugin creati dalla community. Tuttavia, tutto ciò richiederà “tempo e risorse” e nel frattempo si consiglia agli utenti di prestare attenzione durante l’installazione e l’esecuzione del software.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]