


Una campagna malevola vede il gruppo UNC6692 sfruttare Microsoft Teams per colpire le aziende. Dopo un massiccio invio spam, gli attaccanti si fingono del supporto IT dell'azienda e convincono le vittime a installare un falso tool che diffonde il malware SnowBelt. L’operazione consente accesso persistente ai sistemi aziendali. L’attacco mostra una costante evoluzione verso tecniche sofisticate di ingegneria sociale, basata sulla fiducia nei servizi aziendali.
La posta elettronica aziendale è tornata a essere un comodo punto d’accesso per gli hacker.
Il team di Mandiant ha segnalato che il gruppo UNC6692, inondata gli utenti di messaggi, dopodiché qualcuno da un account esterno contatta la vittima tramite Microsoft Teams. L’aggressore si spaccia per un tecnico dell’assistenza IT e si offre di risolvere un problema di spam.

In questa nuova campagna, gli aggressori non “sfondano la porta” direttamente, ma creano un problema lavorativo comune per i dipendenti e offrono immediatamente “aiuto” con la scusa dell’assistenza di Microsoft Teams .
Durante la conversazione, la vittima viene persuasa a installare un presunto aggiornamento del servizio di posta elettronica.
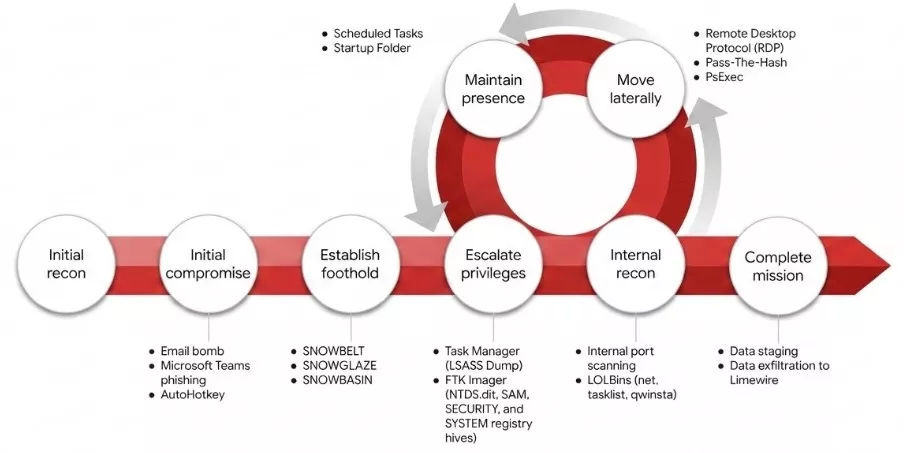
Il link malevolo, conduce a un sito web camuffato da “Utilità di riparazione della casella di posta”. Dopo aver scaricato lo script, il dispositivo viene infettato da un’estensione SnowBelt dannosa , che consente agli aggressori di mantenere l’accesso agli account aziendali e di navigare nei sistemi interni senza dover effettuare continuamente la riautenticazione.
Secondo Mandiant, SnowBelt può scaricare componenti aggiuntivi, tra cui gli strumenti SnowGlaze e SnowBasin, script AutoHotkey e un ambiente Python portatile per l’esecuzione di altro codice dannoso.
La pagina di phishing spinge la vittima verso lo scenario desiderato.
Se il sito viene aperto con un browser diverso da Microsoft Edge, compare un messaggio persistente che invita la vittima a passare a Edge, dove la truffa risulta più efficace. Un altro stratagemma riguarda l’inserimento della password: il modulo rifiuta deliberatamente i primi due tentativi, costringendo l’utente a reinserirla. Questo aumenta le probabilità di ottenere le credenziali corrette.
Gli autori del rapporto considerano la campagna UNC6692 un esempio di ingegneria sociale più sofisticata, in cui gli aggressori sfruttano la fiducia nei servizi aziendali tradizionali e mascherano l’infezione come una normale assistenza da parte del reparto IT.
Stiamo purtroppo assistendo ad un aumento vertiginoso di attacchi che utilizzano l’ingegneria sociale, tanto che tali attacchi stanno superando gli attacchi tradizionali basati sui bug di sicurezza. Questo sta a significare che la consapevolezza del rischio è la cosa più difficile da sanare e la più facile da sfruttare ed è proprio su questo che fanno leva i criminali informatici.
Pertanto oggi, conta più la preparazione di un dipendente ad affrontare una minaccia piuttosto che un moderno firewall.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.