


Google Fi, precedentemente Project Fi, è un servizio di telecomunicazioni MVNO (Mobile Virtual Network Operator) di Google che fornisce chiamate telefoniche, SMS e banda larga mobile utilizzando reti cellulari e Wi-Fi. Google Fi si appoggia a reti gestite da T-Mobile e US Cellular.
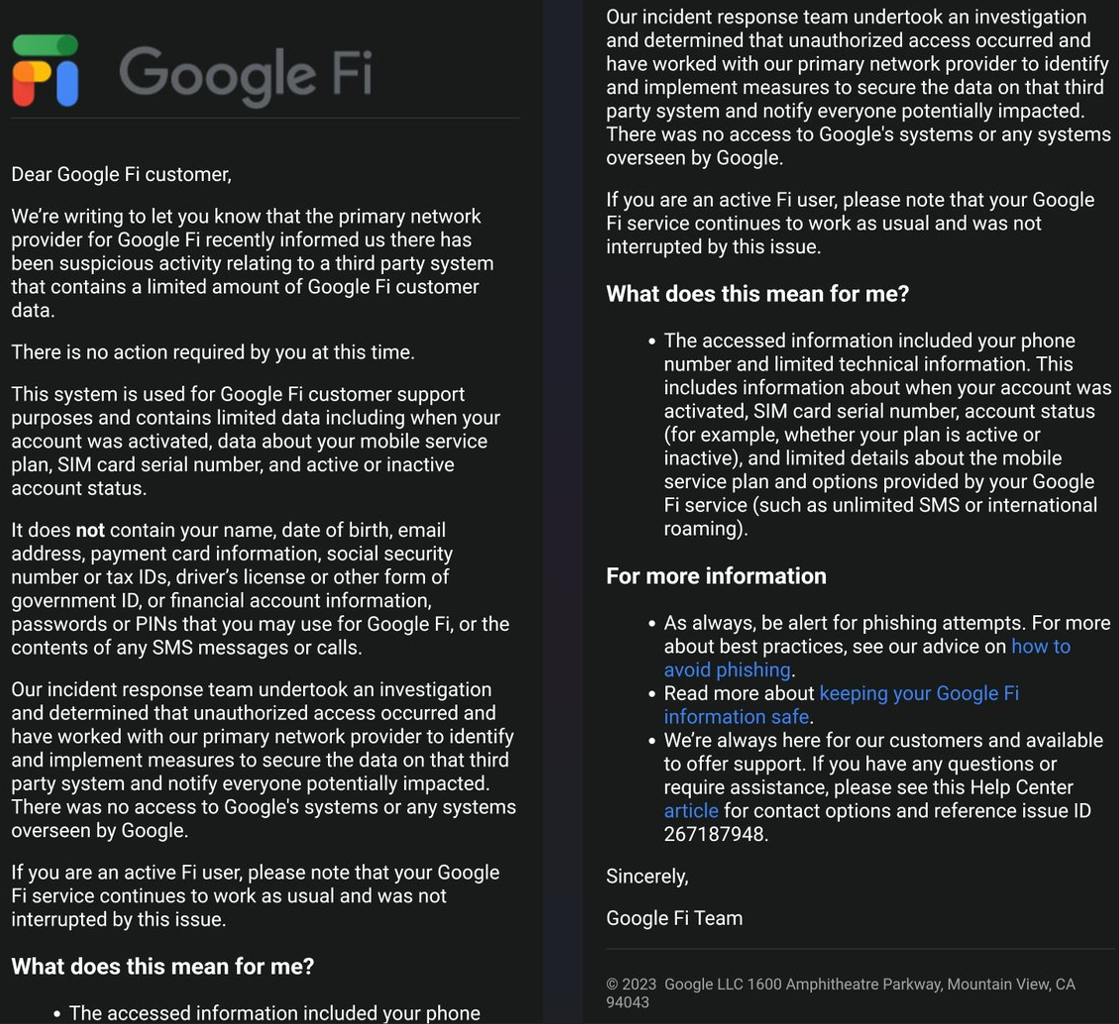
I clienti di Google Fi hanno ricevuto delle notifiche questa settimana che i loro numeri di telefono, i numeri di serie della carta SIM, lo stato dell’account (attivo o inattivo), la data di attivazione dell’account e le informazioni sui piani di servizi mobili erano stati compromessi.

Inoltre, Google ha affermato che i sistemi compromessi non contenevano informazioni sensibili come nomi completi, indirizzi e-mail, numeri di carte di pagamento, SSN, ID fiscali, ID governativi, password di account o contenuti di chiamate e SMS.
“Il nostro team di risposta agli incidenti ha intrapreso un’indagine e ha stabilito che si è verificato un accesso non autorizzato e ha collaborato con il nostro fornitore di rete principale per identificare e implementare misure per proteggere i dati e informare tutti coloro che potrebbero essere interessati”
secondo l’avviso riportato ai clienti.
“Non c’era accesso ai sistemi di Google o ai sistemi supervisionati da Google.”
Google Fi utilizza reti gestite da T-Mobile e US Cellular. Sebbene Google Fi utilizzi una combinazione di T-Mobile e US Cellular per la connettività di rete, la società non ha identificato il provider di rete responsabile dell’hacking.
In risposta, T-Mobile ha recentemente rivelato un’altra vulnerabilità che ha consentito a un malintenzionato di accedere alle informazioni di circa 37 milioni di clienti tramite un’API.
“Questo è un altro esempio in cui il subappalto di servizi ad altri può causare problemi all’organizzazione principale. Sebbene questa pratica sia abbastanza comune quando sorgono problemi, i risultati possono comunque essere significativi”
Ha riportato Erich Kron, sostenitore della consapevolezza della sicurezza presso KnowBe4.
“Data la storia delle violazioni relative a T-Mobile, sarebbe stato saggio che Google richiedesse misure di sicurezza aggiuntive e più rigorose di quelle che T-Mobile ha attualmente in atto”.
In questo periodo storico, molto spesso stiamo assistendo a continue perdite “collaterali” di dati, che non avvengono con esfiltrazioni dalle infrastrutture IT delle aziende, ma da aziende di terze parti. Tutto questo ci porta all’attenzione che i fornitori sono un “tallone di Achille” nella sicurezza informatica aziendale e occorre prestarne la massima attenzione.
Gli attacchi supply chain possono avvenire in variegate forme: vulnerabilità sui sistemi, malware o impiegati infedeli, e le attività di controllo da applicare a tali aziende spesso si poggiano sulla corretta stipula di clausole contrattuali.
Ne consegue che oggi più che mai occorre investire sull’approfondire tutto questo, in quanto sui giornali ci va il brand dell’azienda cliente, in quanto i dati sono i suoi e non del fornitore.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]