


Le operazioni finalizzate alla diffusione di malware non sempre vengono condotte con la necessaria attenzione. Il CERT-AGID ha già registrato in passato e-mail contenenti malware il cui meccanismo di attivazione si è rivelato difettoso. Questi messaggi presentano allegati pericolosi che, sebbene vengano aperti, non riescono a compromettere i dispositivi delle vittime.
In alcuni casi, questo può essere attribuito a distrazioni da parte degli autori. In altre circostanze, i malfattori non riescono a integrare correttamente i vari strumenti acquistati come MaaS (Malware as a Service), commettendo errori nel collegamento dei diversi componenti, come dimostrato dagli eventi verificatisi di recente.

Nei primi giorni della scorsa settimana, il CERT-AGID ha rilevato una campagna malevola veicolata massivamente tramite email, in cui l’allegato non riusciva ad attivare la catena di compromissione a causa dell’assenza di un elemento indispensabile: una stringa "FjDyD6U" utilizzata come delimitatore per estrarre i byte corretti necessari alla generazione di un nuovo file eseguibile.
In effetti, sebbene varie sandbox online lo identifichino come malevolo, il malware non genera alcun traffico di rete e nessuna sandbox è riuscita a determinare il nome della famiglia di appartenenza. Nel fine settimana, gli autori della campagna hanno rivisto la loro strategia, ripetendo l’attacco con un malware che questa volta funzionava correttamente.
Il campione analizzato è un file .NET che include codice opportunamente cifrato con AES. La chiave e l’IV necessari per la decifratura vengono estratti dai byte in sequenza, separati dal delimitatore X8mnGBm come possiamo osservare dalla funzione smethod_0.
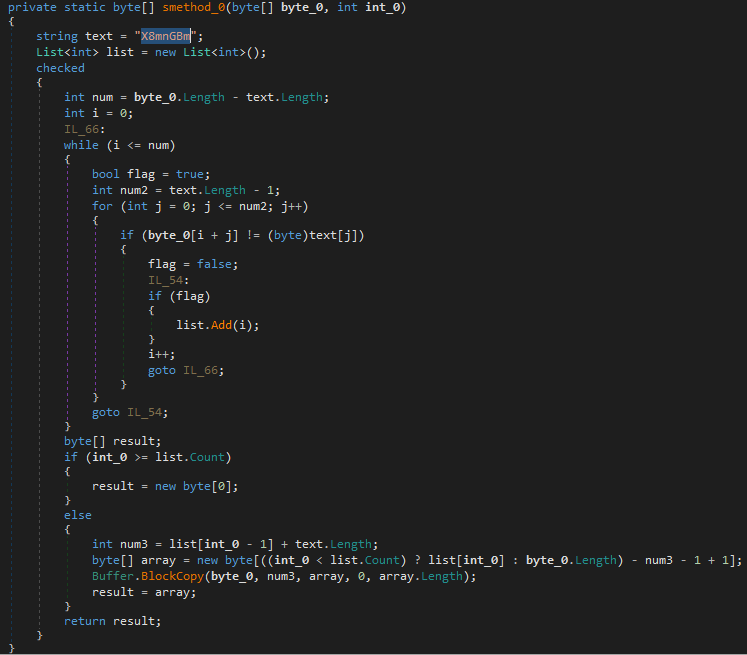
Questa volta il delimitatore era presente, il che ha reso relativamente semplice l’estrazione delle informazioni necessarie: chiave, IV e codice da decifrare.

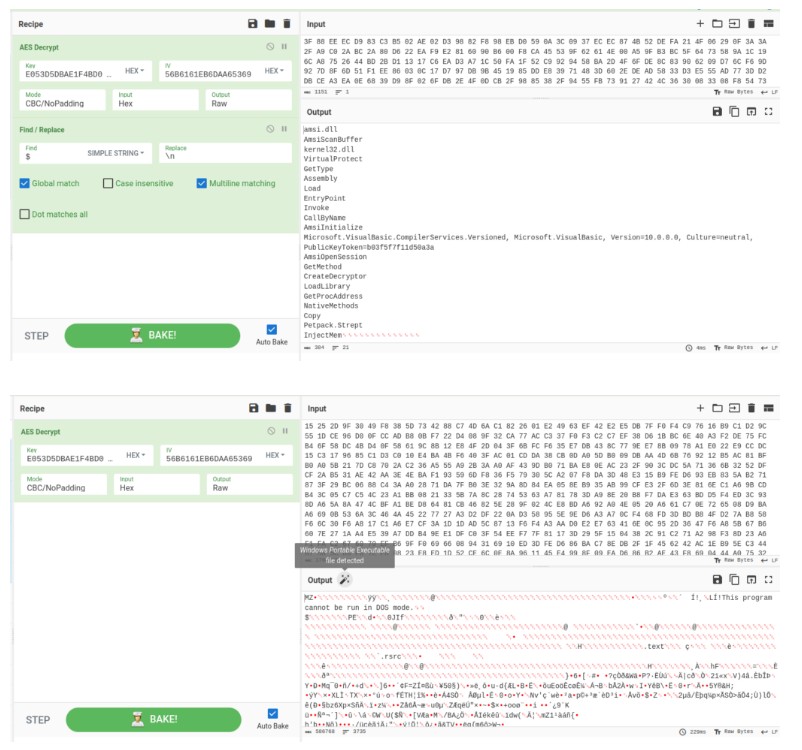
Utilizzando Cyberchef, è stato possibile decifrare agevolmente le stringhe e ottenere l’eseguibile che il loader carica direttamente in memoria, senza lasciare alcuna traccia sul disco.
Il binario ottenuto è un malware già noto: si tratta di AgentTesla, che da oltre due anni si posiziona tra i dieci infostealer più diffusi in Italia.
AgentTesla cambia loader con una certa frequenza e, sebbene solitamente utilizzi codice memorizzato nelle risorse, questa volta è stato osservato un nuovo metodo che impiega tecniche di cifratura avanzate per caricare il payload direttamente in memoria, rendendo più difficile la sua rilevazione e analisi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]