


La vulnerabilità CVE-2026-23111 nel sottosistema nf_tables di Linux permette a un utente locale senza privilegi di ottenere accesso root tramite un use-after-free causato da un singolo carattere errato. La patch è stata rilasciata, ma gli exploit sono già disponibili online. Questa vulnerabilità è particolarmente pericolosa in configurazioni con nf_tables e spazi dei nomi degli utenti non privilegiati abilitati.
Una nuova vulnerabilità LPE monitorata con il CVE-2026-23111 (punteggio CVSS 7.8) è stata scoperta in Linux, la quale consentiva ad un utente locale senza privilegi di aumentare i privilegi a root.
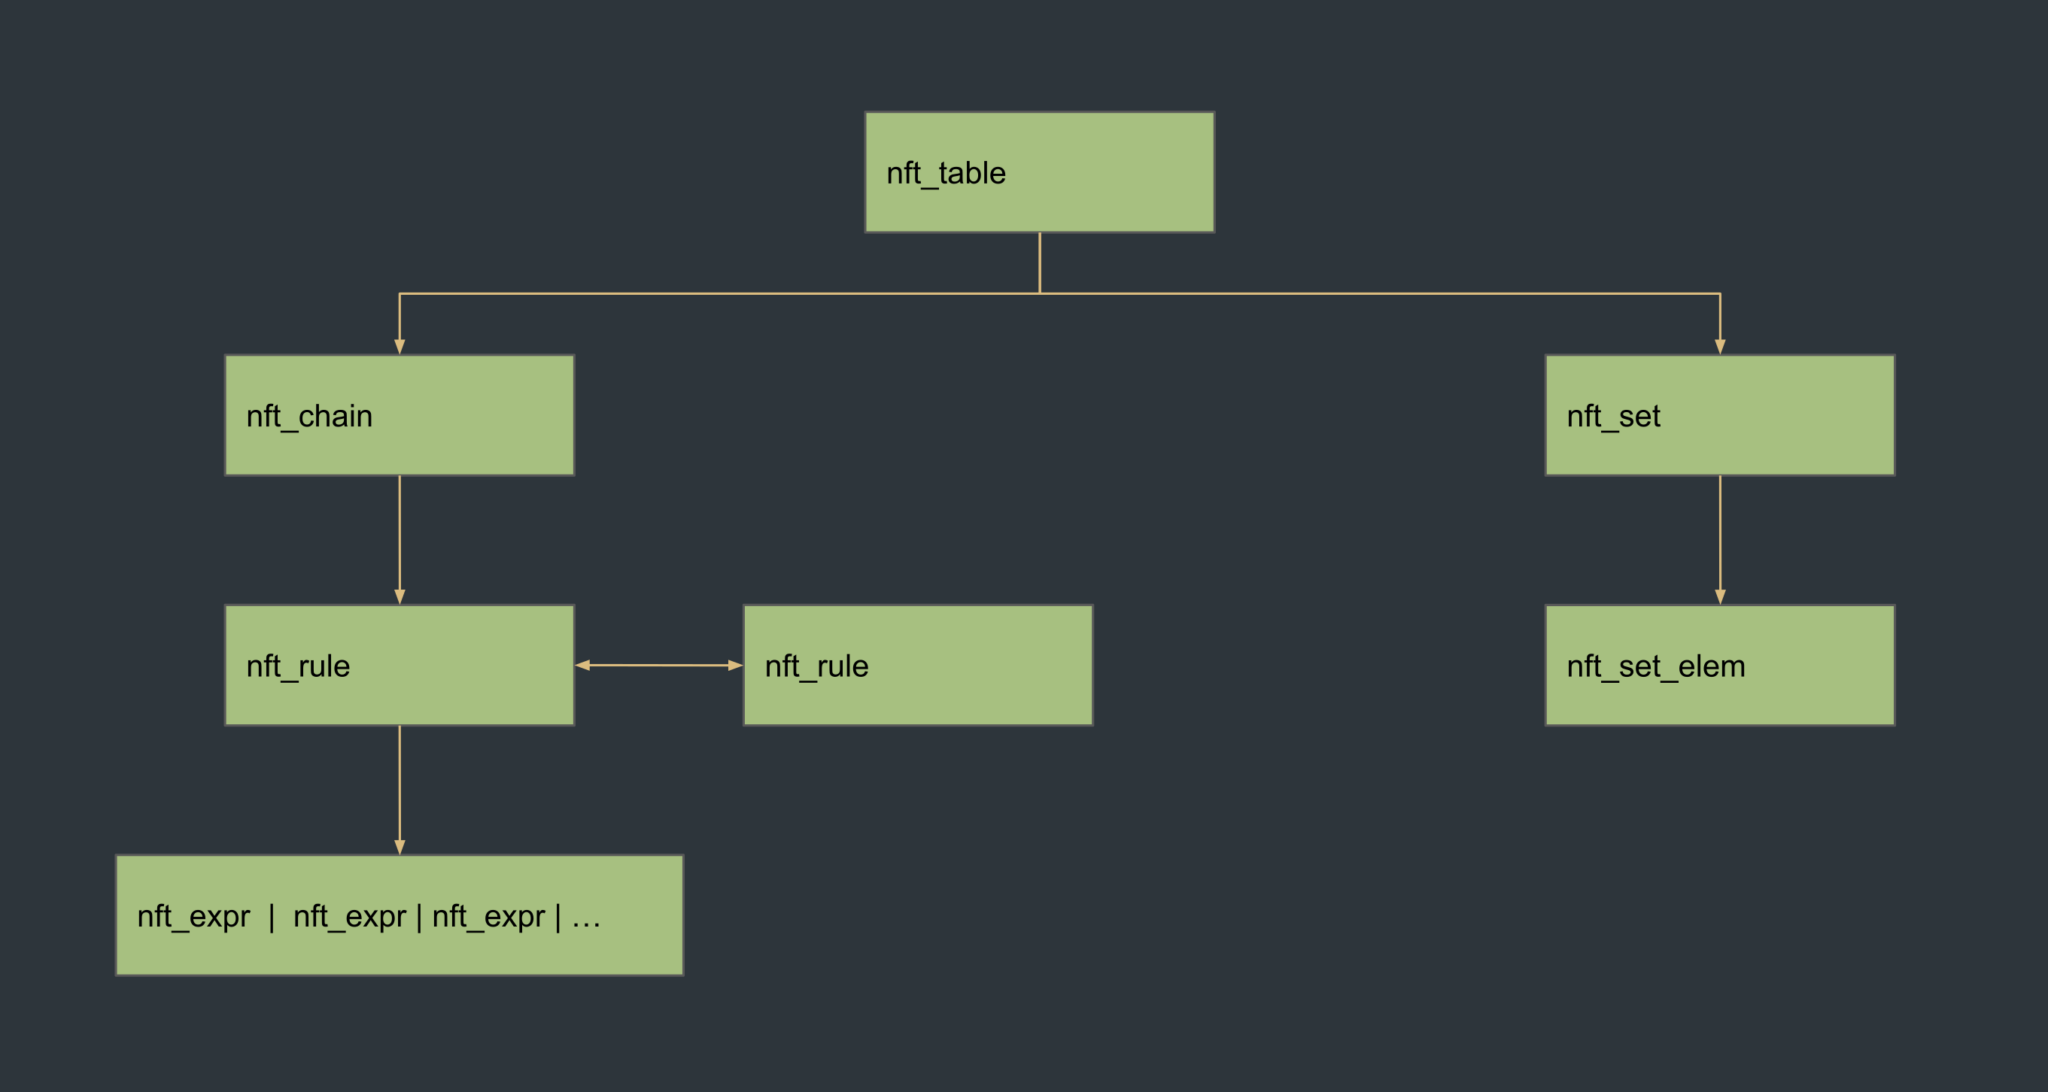
Il problema ha interessato il sottosistema nf_tables, responsabile del filtraggio dei pacchetti di rete e della gestione delle regole del firewall. Gli exploit per questo bug sono già disponibili online.

Come spiegano gli esperti di Exodus Intelligence, è bastato solo un carattere aggiunto per portare alla comparsa di un use-after-free nel codice del kernel. Anche la relativa correzione nell’upstream era limitata letteralmente a una riga di codice.
La vulnerabilità è stata risolta il 5 febbraio 2026 e sulla rete sono già disponibili diversi exploit PoC. Pertanto, ad aprile, gli specialisti di FuzzingLabs hanno riprodotto il problema e presentato il proprio exploit in modo indipendente, e questa settimana i ricercatori di Exodus Intelligence hanno pubblicato un’analisi tecnica dettagliata della vulnerabilità e della propria implementazione dell’exploit.
Il problema è stato scoperto nelle strutture utilizzate in nf_tables per prendere decisioni sull’elaborazione dei pacchetti. A causa di un controllo errato, un utente malintenzionato potrebbe diminuire ripetutamente il contatore dei riferimenti per uno degli oggetti del kernel, il che porta alla liberazione di una parte di memoria che continua ad essere referenziata da altre strutture del kernel.
Di conseguenza, ciò ha portato al classico use-after-free e ha aperto la strada all’esecuzione arbitraria di codice nel contesto del kernel.
Secondo i ricercatori, lo sfruttamento del bug richiede l’accesso locale al sistema, ma tali vulnerabilità vengono spesso sfruttate dopo la compromissione iniziale dell’host.
Il ricercatore di Exodus Intelligence Oliver Sieber, che ha scoperto la vulnerabilità all’inizio del 2025, ha dimostrato una catena completa di sfruttamento del CVE-2026-23111. L’exploit dapprima provoca un use-after-free, poi aggira i meccanismi di protezione della memoria integrati nel kernel e infine ottiene l’esecuzione del codice con diritti di root. Inoltre, si segnala che l’attacco consente di fuggire dal contenitore e ottenere l’accesso al sistema host.
Gli specialisti di Exodus Intelligence hanno testato con successo gli attacchi su Debian Bookworm, Debian Trixie, Ubuntu 22.04 LTS e Ubuntu 24.04 LTS. A loro volta, gli specialisti di FuzzingLabs sono riusciti a riprodurre il problema in RHEL 10, ma hanno implementato l’escalation dei privilegi in un modo diverso.
Gli esperti notano che la vulnerabilità è particolarmente pericolosa nelle configurazioni in cui nf_tables e spazi dei nomi degli utenti non privilegiati sono abilitati contemporaneamente. Questa combinazione si trova per impostazione predefinita in molti sistemi desktop e server. Si sottolinea che il CVE-2026-23111 non dispone di un vettore di attacco remoto.
Le patch sono già disponibili per le principali distribuzioni Linux, tra cui Debian e Ubuntu. I ricercatori sottolineano che finora non sono stati trovati segni di sfruttamento in attacchi reali, ma un exploit funzionante è di dominio pubblico da diversi mesi. Pertanto, si consiglia agli amministratori di installare gli aggiornamenti il prima possibile.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.