


Gli hacktivisti di Anonymous affermano di aver pubblicato il database di Roskomnadzor (il servizio federale per la supervisione nella sfera della connessione e comunicazione di massa), relativamente ad una delle repubbliche federali.
L’archivio presumibilmente contiene più di 360.000 file dalla rete Roskomnadzor con un volume totale di 820 GB.
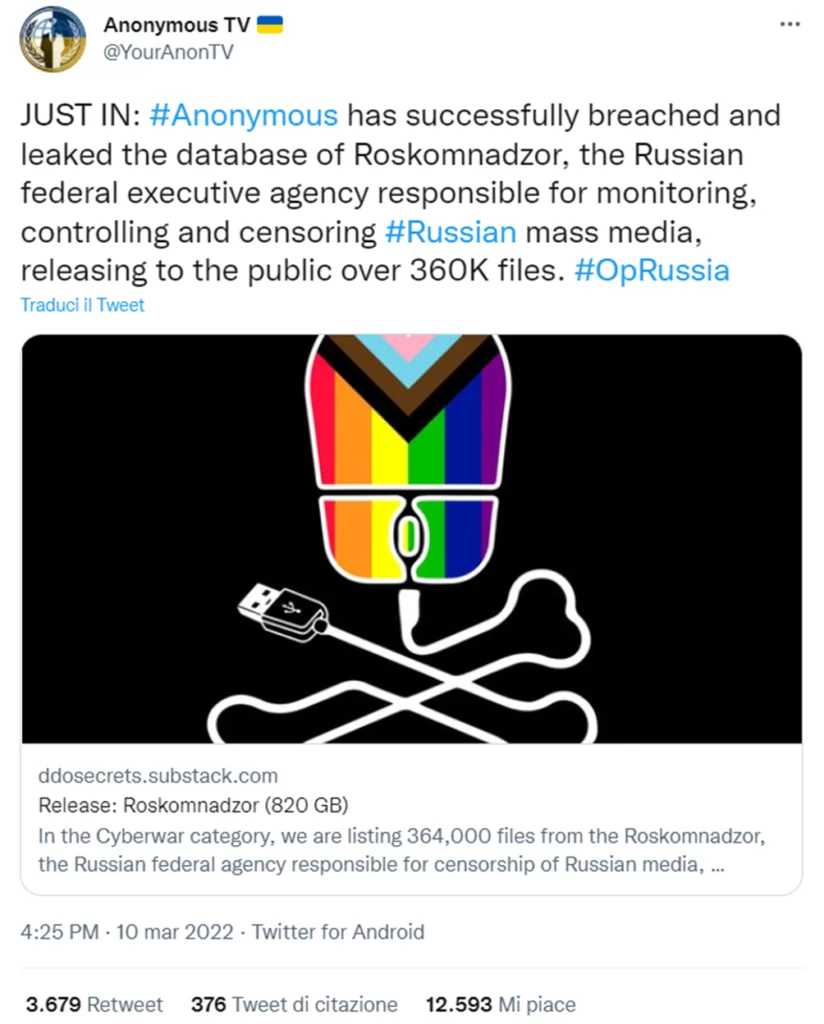

In base ai timestamp, alcuni file sono datati 5 marzo 2022. I file sarebbero di proprietà del dipartimento Roskomnadzor della Repubblica del Bashkortostan.
Molte directory contengono un gran numero di messaggi di posta elettronica con allegati.
Gli archivi contengono un database relativo agli studi giuridici, che risale al 2020, la seconda è un database di procedure del personale. Non è ancora chiaro quanto sia critica la fuga di notizie per il dipartimento.
RHC monitorerà la questione in modo da aggiornare il seguente articolo, qualora ci siano novità sostanziali. Nel caso ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda, oppure la stessa azienda voglia fare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.
Ricordiamo che Roskomnadzor ha bloccato l’uso russo di Facebook dopo aver segnalato gli articoli russi come inaccurati. Stanno anche minacciando di bloccare Wikipedia in Russia per aver incluso un articolo sull’invasione dell’Ucraina da parte della Federazione Russa.
Pochi giorni fa, Anonymous ha violato diverse trasmissioni russe, interrompendone il contenuto e mettendo in sovra impressione dei messaggi in cui si affermava che la popolazione russa non supporta la guerra messa in atto dal Cremlino.
Anonymous ha condotto una guerra informatica contro la Russia dal 24 febbraio, quando è iniziata l’invasione. Il gruppo si è preso il merito di aver violato diversi siti web del governo russo. Hanno anche aperto un sito Web in cui gli utenti possono inviare e-mail a persone russe casuali i cui indirizzi e-mail erano archiviati in un database e hanno incoraggiato gli utenti a “diffondere la verità sulla guerra in Ucraina”.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]