


Gli “hack patriottici” hanno rielaborato spesso precedenti fughe di dati prendendosi il merito di aver violato le entità russe, ma molte di queste erano fake news.
Tuttavia, un paio di recenti fughe di dati, tra cui più di 57mila e-mail dell’ente di beneficenza della Chiesa ortodossa russa che vengono condivise solo con alcuni giornalisti e ricercatori, sembrano avere più peso rispetto all’intensa propaganda che il gruppo di hacktivisti sta facendo.

Una tra queste è l’hack effettuato in queste ultime ore alla televisione del Cremlino.
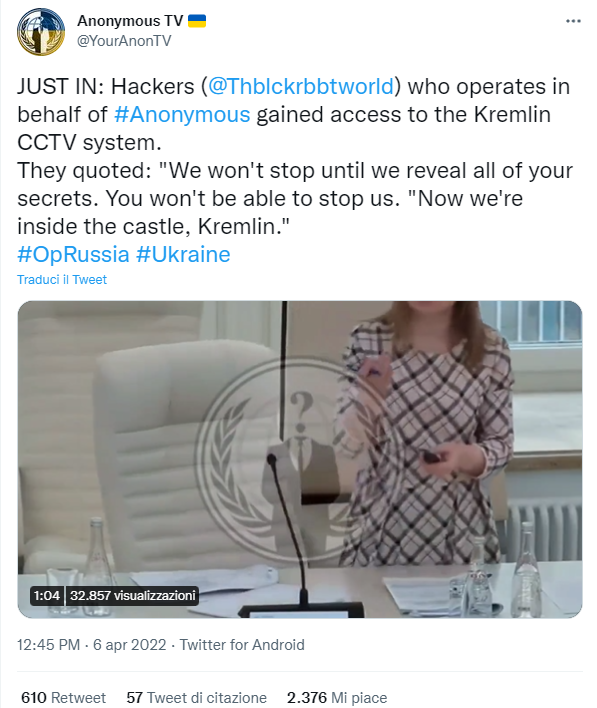
“Non ci fermeremo finché non riveleremo tutti quanti i vostri segreti. Non sarete in grado di fermarci. Ora siamo all’interno del castello del Cremlino”
Questo è quanto riportato dal collettivo hacker di The Black Rabbit World, affiliati di Anonymous quando hanno ottenuto l’accesso alle infrastrutture video del Cremlino.
Dal video che abbiamo riportato di seguito, si può notare che al centro della schermata viene sovraimpresso in trasparenza il logo di Anonymous.
Sono molte le fughe di notizie condivise dagli attivisti informatici per dissuadere il Cremlino da ulteriori aggressioni in Ucraina nell’ultimo periodo.
La Russia stessa ha dichiarato che negli ultimi mesi, gli attacchi informatici contro obbiettivi situati all’interno delle Federazione Russa è aumentato di 1000 volte, compresi gli attacchi DDoS.
Anonymous, l’esercito informatico ucraino, le forze degli hacker e molti altri gruppi di attivisti informatici hanno rubato i titoli dei giornali fin dall’inizio dell’invasione russa. La ritorsione informatica ha causato un gran mal di testa a molte organizzazioni russe, così come le società straniere che hanno dovuto lasciare il business russo a causa delle pesanti sanzioni emanate dagli Stati Uniti D’America.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]