


È stata scoperta una nuova vulnerabilità in Linux, denominata Dirty Frag, che consente agli utenti di ottenere privilegi di amministratore con un singolo comando. La vulnerabilità interessa la maggior parte delle distribuzioni più diffuse e non è ancora stata patchata.
È stata scoperta una nuova e pericolosa vulnerabilità in Linux che consente agli utenti di ottenere privilegi di amministratore con un singolo comando. Il problema, denominato Dirty Frag, interessa la maggior parte delle distribuzioni più diffuse, tra cui Ubuntu, Red Hat Enterprise Linux, Fedora, AlmaLinux e openSUSE.
Il ricercatore di sicurezza Hyunwoo Kim ha scoperto che circa nove anni fa è comparso un bug nel kernel Linux. La vulnerabilità risiedeva nell’interfaccia dell’algoritmo crittografico algif_aead. L’attacco Dirty Frag combina due bug del kernel [ 1 , 2 ] relativi al meccanismo di caching delle pagine di memoria.

Sfruttando questi bug, un attaccante può modificare direttamente in memoria i file di sistema protetti ed elevare i privilegi a root.
Secondo Kim , Dirty Frag appartiene alla stessa classe di vulnerabilità di Dirty Pipe e Copy Fail, ma sfrutta un elemento diverso della struttura dati del kernel Linux. A differenza di molti attacchi simili, il suo sfruttamento non si basa su una tempistica fortunata e non causa il crash del kernel in caso di fallimento.
Grazie al suo meccanismo prevedibile, la probabilità di un attacco riuscito rimane molto alta.
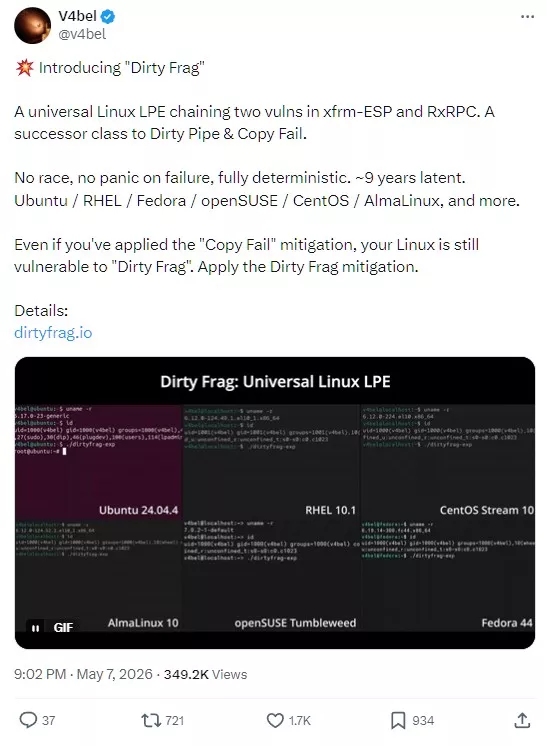
Alla vulnerabilità non è ancora stato assegnato un identificativo CVE e non sono ancora state rilasciate patch per la maggior parte delle distribuzioni. Kim ha pubblicato una descrizione completa del problema e il codice sorgente completo dopo la violazione dell’accordo di non divulgazione. Ciò è avvenuto a causa di una pubblicazione di terze parti, che ha rilasciato in modo indipendente un exploit funzionante il 7 maggio 2026.
Per proteggersi temporaneamente da questo problema, lo sviluppatore ha suggerito di disabilitare i moduli del kernel vulnerabili esp4, esp6 e rxrpc. Questo comando blocca il caricamento dei moduli e li scarica dalla memoria, ma dopo l’applicazione, le connessioni VPN basate su IPsec e il file system distribuito AFS smetteranno di funzionare.
La nuova pubblicazione giunge nel contesto di continui attacchi che sfruttano un’altra vulnerabilità di Linux, Copy Fail. La scorsa settimana, la US Cybersecurity and Infrastructure Protection Agency ha aggiunto Copy Fail al catalogo KEV e ha richiesto alle agenzie federali di proteggere i propri sistemi entro il 15 maggio.
Ad aprile, gli sviluppatori Linux hanno anche corretto la vulnerabilità Pack2TheRoot in PackageKit. Il bug era rimasto inosservato per oltre un decennio e consentiva anch’esso l’accesso come root.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]