


Uno specialista di Zero Salarium ha presentato un metodo che disabilita temporaneamente i processi antivirus e gli agenti EDR su Windows utilizzando strumenti di sistema integrati.
L’articolo descrive in dettaglio il concetto e lo strumento operativo, EDR-Freeze, un modo per interrompere specificamente i processi di monitoraggio senza installare driver vulnerabili aggiuntivi, basandosi sul comportamento dei componenti nativi del sistema operativo e sulle condizioni di competizione tra i processi.

Il trucco sta nel fatto che MiniDumpWriteDump sospende forzatamente tutti i thread del processo di destinazione durante la creazione di uno snapshot, e il processo associato che attiva il dump è responsabile della sua ripresa. La ricerca dimostra come forzare WerFaultSecure a essere eseguito con privilegi di processo protetto (PPL) a livello WinTCB e avviare un dump del PID desiderato.
WerFaultSecure si sospende quindi in un momento critico. Di conseguenza, il processo di destinazione rimane “in stato comatoso” perché anche l’initiator, che avrebbe potuto sbloccarlo, è bloccato.
Per illustrare questo approccio, l’autore utilizza CreateProcessAsPPL, i parametri di avvio WerFaultSecure, il controllo dello stato del processo e la chiamata a NtSuspendProcess sul processo initiator al momento opportuno. Il meccanismo in sé non richiede exploit di driver di terze parti e funziona in modalità utente, rendendolo comodo per test rapidi e l’escalation delle capacità di bypass del monitoraggio.
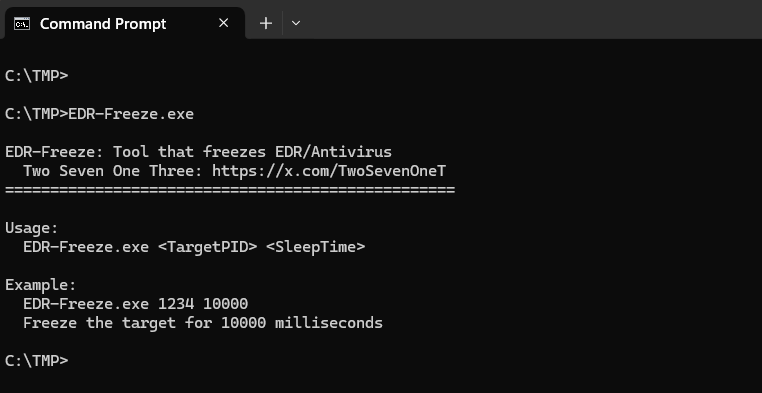
L’articolo descrive lo strumento EDR-Freeze con un repository GitHub ed esempi di runtime: l’utilità accetta il PID del programma di destinazione e il tempo di pausa in millisecondi, quindi esegue quanto descritto e mantiene il processo antivirus sospeso. La dimostrazione dimostra che MsMpEng.exe (un servizio di Windows Defender) su Windows 11 24H2 è stato sospeso con successo per un periodo di tempo specificato e il suo stato monitorato tramite Process Explorer. L’autore sottolinea che questa tecnica funge da alternativa agli approcci BYOVD ed elimina la necessità di trasferire driver vulnerabili al computer di test.
Lo specialista consiglia di monitorare WerFaultSecure per rilevare parametri di avvio anomali: se i suoi argomenti puntano ai PID di servizi sensibili (LSASS, processi antivirus o agenti EDR ), è opportuno indagare. Inoltre, la protezione richiede meccanismi per controllare le catene di avvio dei processi protetti e verificare la presenza di sequenze insolite durante la creazione di dump.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.