


Sappiamo che sarebbe andata a finire così, anche se la domanda era: quando? Alcuni parlavano di sei mesi, altri di un anno. Ma forse tutti abbiamo avuto torto dopo che Zhipu AI ha rilasciato il nuovo modello GLM-5.2. Si tratta di un modello open-weight cinese che riduce il divario con OpenAI e Anthropic nelle attività inerenti la cybersecurity
La corsa globale all’intelligenza artificiale, sta entrando in una nuova fase come era prevedibile. Ma questo modello, a detta dai benchmark, non si tratta solo di un aggiornamento. Secondo diversi ricercatori di settore, il nuovo modello avrebbe raggiunto prestazioni paragonabili ai modelli di frontiera occidentali in specifici ambiti come la cybersecurity, il bug hunting e il software engineering.

Sebbene GLM-5.2 nelle attività “generali” continui a rimanere indietro rispetto ai modelli di OpenAI e Anthropic, questo nuovo rilascio permette di comprendere che la Cina ha ridotto drasticamente il gap tecnologico che fino a pochi anni fa sembrava davvero incolmabile.
A differenza dei modelli sviluppati da OpenAI o Anthropic, il nuovo GLM-5.2 è distribuito con licenza MIT dove i pesi risultano completamente aperti. Questo permette a chiunque di scaricarlo, modificarlo ed eseguirlo su un computer locale senza restrizioni geografiche o commerciali.
La scelta rappresenta uno dei principali punti di forza della strategia cinese e quindi quella di Z.ai. L’accesso libero permette alle aziende, ai ricercatori e agli sviluppatori di integrare il nuovo modello nei loro ambienti proprietari senza dipendere dal consumo delle API cloud o dalle limitazioni imposte dagli Stati Uniti D’America o dai fornitori stessi.
Allo stesso tempo, però, l’apertura totale rende il modello potenzialmente utilizzabile in “dual use”, quindi anche dai soggetti malevoli, eliminando qualsiasi controllo centralizzato sull’utilizzo delle sue capacità.
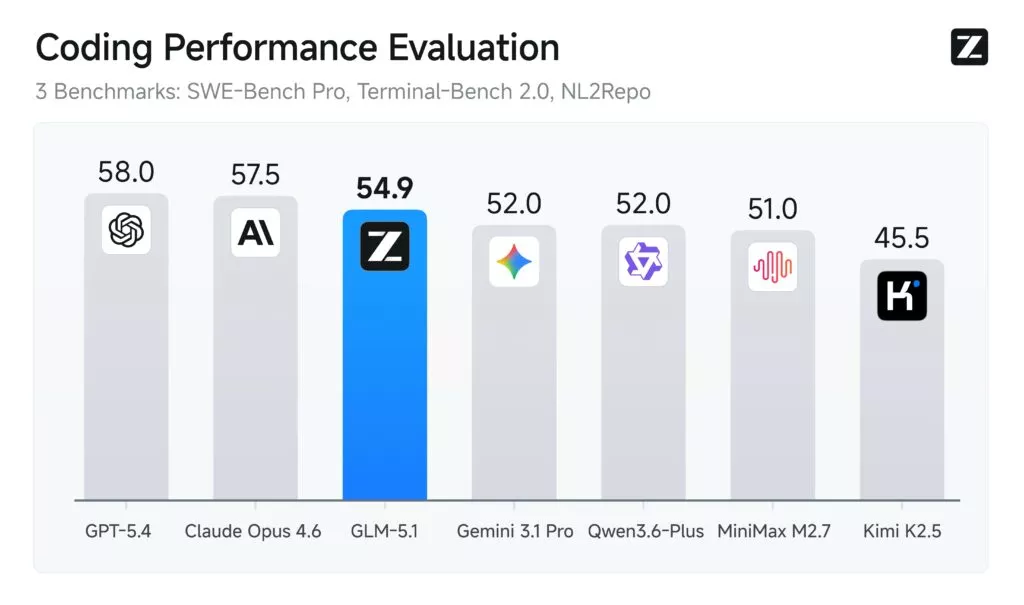
Secondo le analisi indipendenti svolte, GLM-5.2 si sta distinguendo soprattutto nelle attività di programmazione avanzata, di debug automatico e nella ricerca di vulnerabilità software.
Il modello introduce un contesto molto ampio di un milione di token. Questa capacità gli consente di analizzare basi di codice senza dover frammentare il progetto in parti più piccole. Per gli analisti della sicurezza informatica, questo significa poter sottoporre al modello dei repository di codice completi, facilitando l’identificazione di bug di sicurezza distribuiti su più moduli software.
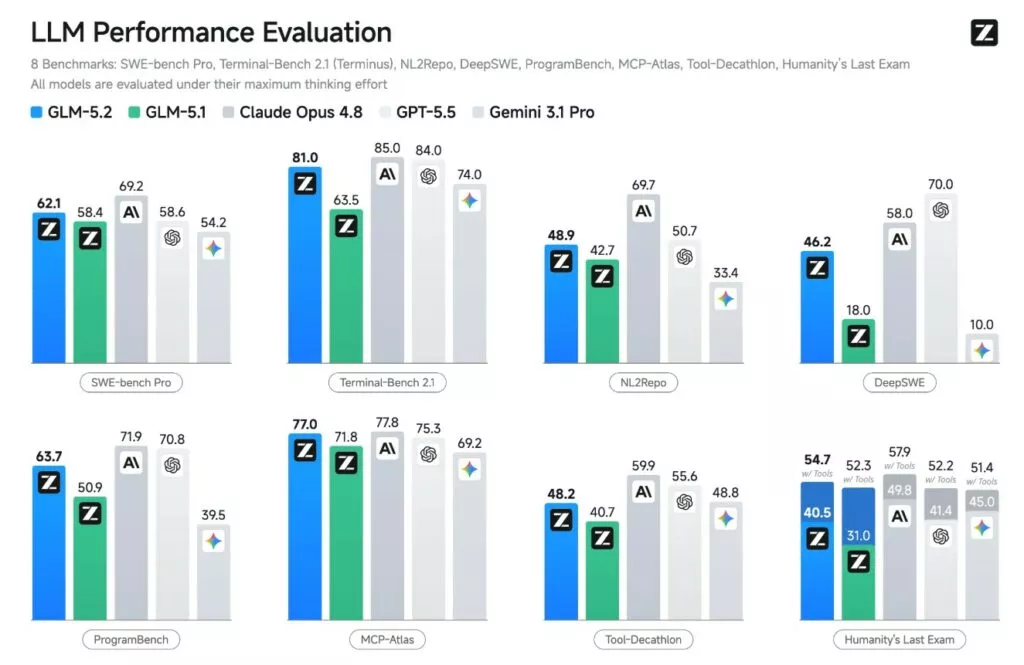
Nei benchmark pubblicati da Z.ai, GLM-5.2 registra risultati particolarmente elevati:
Inoltre risulta al primo posto assoluto tra tutti i modelli open source nei benchmark di coding.
Pur trattandosi di benchmark pubblicati dalla stessa azienda e quindi da interpretare con cautela, il quadro generale mostra un miglioramento significativo rispetto alla precedente versione GLM-5.1.
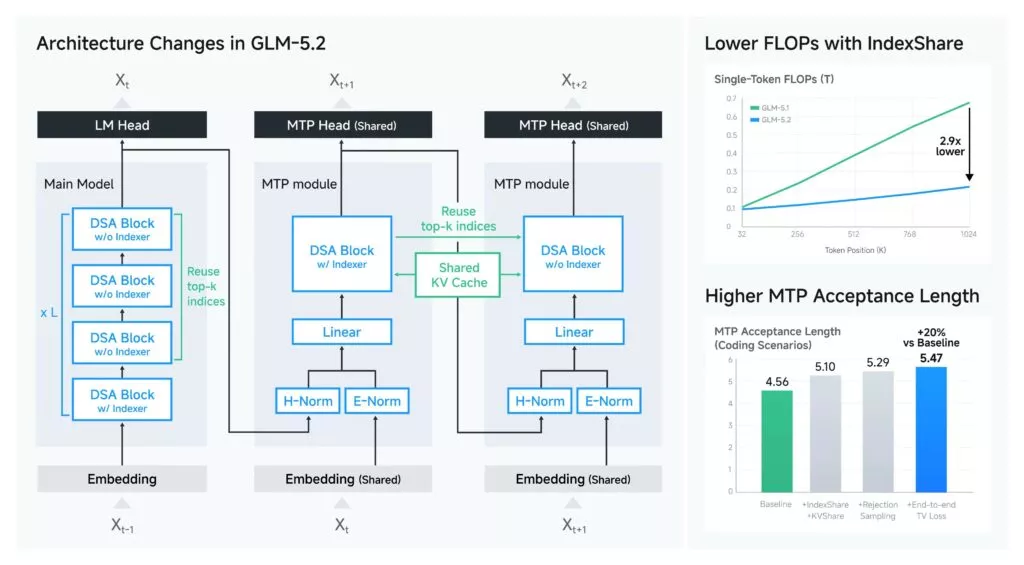
Uno degli aspetti più innovativi di GLM-5.2 riguarda il supporto ai cosiddetti long-running agent, ovvero agenti AI capaci di lavorare autonomamente per ore su attività complesse. Per ottenere questo risultato, l’azienda ha introdotto una nuova architettura che ha chiamato “IndexShare“.
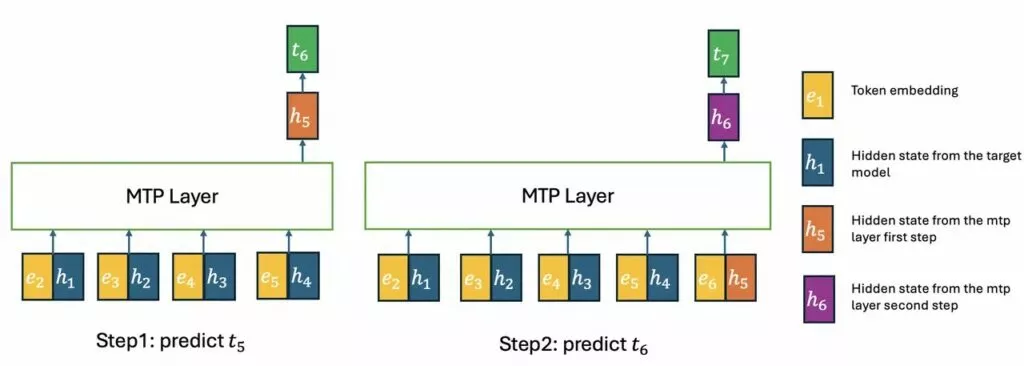
Consente di condividere parte dei calcoli tra diversi livelli del trasformatore. Questo riduce di circa 2,9 volte il costo computazionale per singolo token nei contesti molto grandi, come quelli da un milione di token. Parallelamente è stato migliorato il sistema di “decodifica speculativa”, aumentando fino al 20% la lunghezza media delle sequenze che vengono accettate. Questo migliora le prestazioni e la durata in attività di coding molto lunghe.
Un elemento interessante riguarda il modo in cui Z.ai affronta il problema del “reward hacking”, uno dei rischi emergenti nei sistemi di “reinforcement learning” che sono dedicati alla programmazione.
Durante l’addestramento, alcuni modelli tendono infatti a “barare”, recuperando soluzioni dai repository GitHub, leggendo i file nascosti oppure sfruttando i percorsi non consentiti pur di ottenere un punteggio elevato all’interno dei benchmark.
Per contrastare questo fenomeno, GLM-5.2 ha introdotto un sistema di anti-hacking composto da due livelli:
Quindi, quando viene rilevato un comportamento fraudolento, il sistema non interrompe l’esecuzione, ma restituisce delle informazioni fittizie, evitando che il modello apprenda delle strategie scorrette durante il “reinforcement learning”.
Ovviamente, il rilascio di GLM-5.2 assume una grande valenza geopolitica. Negli ultimi anni gli Stati Uniti hanno limitato l’accesso della Cina ai semiconduttori più avanzati e ai modelli di frontiera sviluppati dalle aziende americane. L’amministrazione Trump, inoltre, considera i modelli AI di frontiera, soprattutto quelli che sono in grado di individuare bug di sicurezza o automatizzare attività offensive, una minaccia per la sicurezza nazionale.
Nonostante le restrizioni statunitensi, Z.ai dimostra che il settore cinese dell’intelligenza artificiale continua ad evolversi rapidamente. Questo sta riducendo il vantaggio tecnologico detenuto dalle aziende statunitensi e quindi anche la loro diretta “influenza” nei mercati.
L’aspetto probabilmente più delicato in tutta questa storia riguarda la natura open-weight del modello. A differenza di GPT-5.6 o dei modelli Anthropic, che sono distribuiti esclusivamente attraverso servizi controllati e sottoposti a limitazioni, GLM-5.2 può essere eseguito localmente su hardware commerciale senza nessuna supervisione.
Per la comunità della sicurezza informatica questo rappresenta, come abbiamo visto prima, un’arma a doppio taglio (“dual use”).
Da un lato, ricercatori e aziende possono utilizzare il modello per effettuare degli audit sul codice, delle analisi sulle vulnerabilità, il reverse engineering e automazione delle attività di difesa.
Dall’altro, anche i cartelli criminali possono sfruttare queste capacità per accelerare la ricerca di exploit, svolgere analisi di software vulnerabili oppure supportare campagne offensive senza dipendere dai servizi cloud soggetti pagamento, a controlli oppure a revoche (come il caso di Anthropic Mythos).
GLM-5.2 rappresenta il modello open source (qua il github di riferimento) più avanzato mai sviluppato dalla Cina nel settore del coding e degli agenti software. Pur non raggiungendo ancora le prestazioni dei migliori modelli occidentali nei compiti generalisti, il nuovo sistema dimostra come il divario tecnologico tra Stati Uniti e Cina si stia rapidamente riducendo, soprattutto nei domini della programmazione, della ricerca di vulnerabilità e dell’automazione della cybersecurity.
La disponibilità pubblica dei pesi del modello potrebbe accelerarne l’adozione nella comunità open source, ma apre inevitabilmente anche nuove riflessioni sui rischi derivanti dalla diffusione senza restrizioni di strumenti AI sempre più potenti. In un contesto che stiamo vivendo, di crescente competizione geopolitica e di escalation delle minacce cyber, GLM-5.2 segna un ulteriore punto di svolta nella corsa globale all’intelligenza artificiale.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]