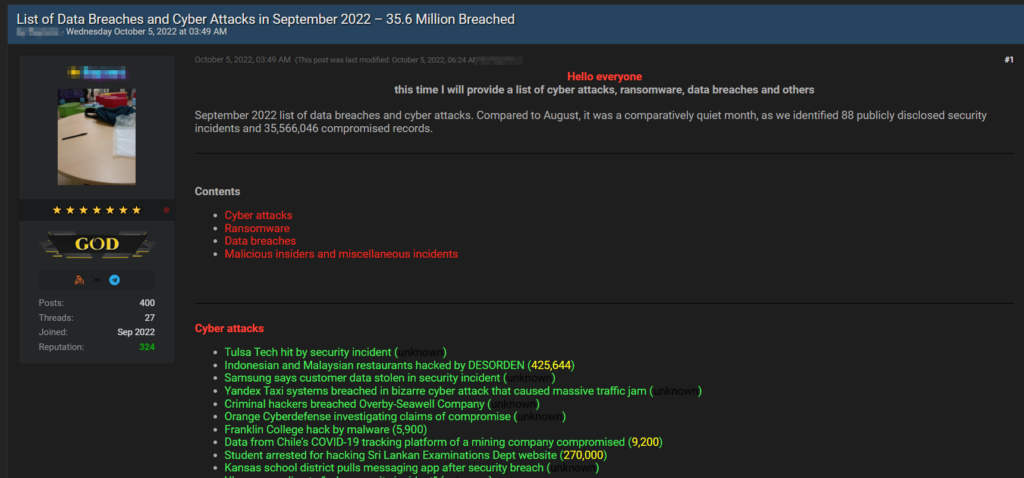
Sul noto forum underground di criminali informatici Breach Forums è apparso un post molto interessante, dove veniva pubblicata una analisi sulle violazioni del mese di settembre 2022.
Nel post veniva riportato che rispetto ad agosto di questo anno, il mese di settembre è stato relativamente tranquillo, poiché sono stati rilevati 88 incidenti di sicurezza informaticadivulgati pubblicamente per un totale di 35.566.046 record compromessi.
Il post riporta una lunga lista di organizzazioni violate, suddivise in
Costa Rica’s Junta De Proteccion Social hit by ransomware (unknown)
Former students and staff at Savannah College of Art and Design affected by security incident (unknown)
Ransomware attack takes down L.A. Unified school district (unknown)
Brazil’s National Fund for Educational Development struck with ransomware (unknown)
Ourique Municipality targeted by ransomware attack (unknown)
Fruit supplier Lacalera victim of ransomware attack (unknown)
Bardstown confirms ransomware hack (unknown)
OakBend Medical Center hit by ransomware (unknown)
Alegria Family Services hit in ransomware attack (unknown)
Buenos Aires legislature announces ransomware attack (unknown)
Empress EMS in New York says it was struck by ransomware (318,558)
Suffolk County struggles to recover from BlackCat ransomware attack (unknown)
NYSARC Columbia County Chapter discloses ransomware incident (unknown)
Bosnia and Herzegovina investigating alleged ransomware attack on parliament (unknown)
Tift Regional Medical Center victim of ransomware attack (unknown)
Sierra College investigating scope of latest ransomware incident (unknown)
Denver suburb won’t negotiate with ransomware gang that closed city hall (unknown)
New York Racing Association hit by ransomware (unknown)
TIC International Corporation suffers ransomware attack (unknown)
Malaysian Telecom RedOne hit by DESORDEN ransomware (unknown)
Aoyuan Healthy Life Group hit by ransomware group (unknown)
Ministry of Foreign Affairs of Guatemala victim of cyber attack (unknown)
Chilean Judiciary hit in massive ransomware campaign (unknown)
Electricity Company of Ghana systems hacked with ransomware (unknown)
Thailand’s THE ICON GROUP hacked by ransomware group (264,128)
Data breaches
IRS mistakenly posts taxpayers’ data online thanks to human coding error (120,000)
NHS Orkney apologises after data breach (69)
Ringgold School District student data was leaked via email (unknown)
Morgan Stanley to pay $35 million fee for ‘astonishing’ customer data disposal practices (15 million)
Yukon education department accidentally leaks student data (unknown)
Email blunder sees Norfolk school send details of vulnerable children to all pupils (unknown)
Data breach at Canadian Border Agency contractor (1.38 million)
Malicious insiders and miscellaneous incidents
Sensitive data belonging to Loyal Order officials found by a member of the public on street (unknown)
Ocean City therapist used patients’ credit cards for psychic readings
InterContinental Hotels Group confirms cyber attack by ‘vindictive’ couple (unknown)
Health worker photographed patient credit cards and went shopping with them (120)
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
La Redazione di Red Hot Cyber fornisce aggiornamenti quotidiani su bug, data breach e minacce globali. Ogni contenuto è validato dalla nostra community di esperti come Pietro Melillo, Massimiliano Brolli, Sandro Sana, Olivia Terragni e Stefano Gazzella.
Grazie alla sinergia con i nostri Partner leader nel settore (tra cui Accenture, CrowdStrike, Trend Micro e Fortinet), trasformiamo la complessità tecnica in consapevolezza collettiva, garantendo un'informazione accurata basata sull'analisi di fonti primarie e su una rigorosa peer-review tecnica.
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].