


Nello spazio digitale si sta diffondendo attivamente un nuovo tipo di malware ATM. Il suo tasso di successo, secondo i suoi autori, raggiunge il 99%.
Questo software dannoso, chiamato “EU ATM Malware”, è in grado di hackerare quasi tutti gli sportelli bancomat in Europa e circa il 60% degli sportelli bancomat in tutto il mondo, il che rappresenta una minaccia significativa per la sicurezza bancaria globale.

Il malware ATM dell’UE può attaccare gli sportelli bancomat di produttori leader come Diebold Nixdorf, Hyosung, Oki, Bank of America, NCR, GRG e Hitachi. Gli sviluppatori affermano che può essere utilizzato per prelevare fino a 30.000 dollari da un singolo bancomat, rendendolo uno strumento attraente per i criminali informatici.
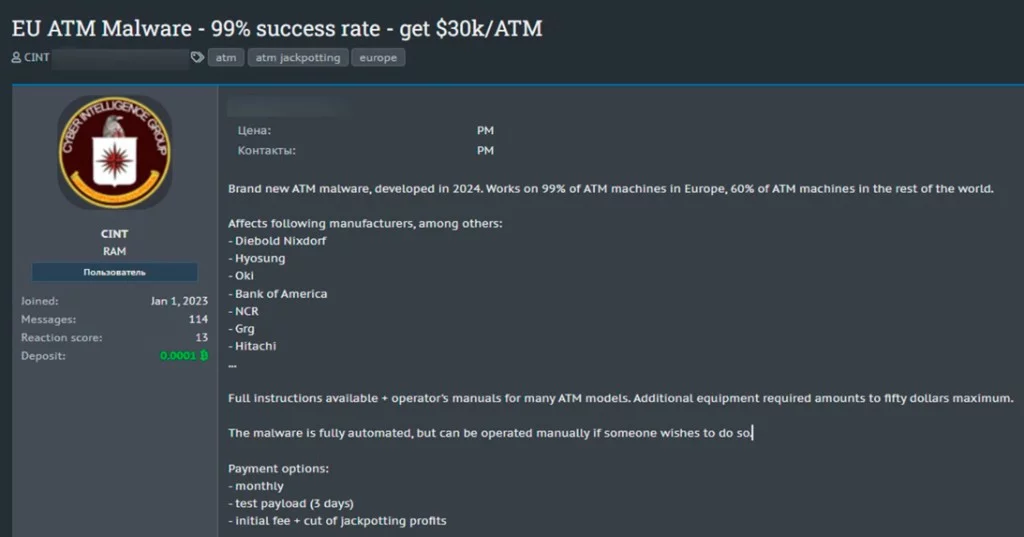
Una delle caratteristiche principali di questo software è la sua completa automazione, che semplifica notevolmente l’implementazione e il funzionamento.
Tuttavia, per coloro che preferiscono un intervento più attivo, viene fornita una modalità a controllo manuale.
Gli sviluppatori di software offrono termini molto flessibili per l’acquisto delle loro creazioni, tra cui:
Pertanto, il settore bancario europeo, noto per le sue rigide misure di sicurezza, si trova ad affrontare una nuova grave minaccia. L’emergere del “Malware ATM dell’UE” evidenzia l’importanza di rafforzare le misure di sicurezza informatica.
Gli istituti bancari non solo in Europa ma in tutto il mondo devono adattarsi alla nuova minaccia e sviluppare strategie per proteggere i propri sistemi da tali attacchi. Solo un approccio integrato e proattivo consentirà di affrontare in modo efficace le nuove sfide dell’era digitale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]