


Come avevamo riportato in passato, la Threat intelligence è una materia fondamentale in questo periodo storico, in quanto ci consente di anticipare le mosse dell’avversario e comprendere quali correttivi implementare all’interno dell’organizzazione, prima che sia troppo tardi.
Infatti, recentemente, in relazione all’incidente del Fatebenefratelli Sacco, avevamo riportando che le VPN di accesso erano in vendita nelle underground 2 mesi prima dell’incidente informatico.

Anche in questo caso siamo andati a dare una sbirciatina nelle underground relativamente all’incidente del Comune di Palermo.
Dalle tracce che sono state rilevate da Emanuele de Lucia di Cluster25, giravano già dal 25 di maggio delle credenziali filtrate e poi “Normalizzate” dagli attori delle minacce, pronte ad essere utilizzate per un attacco attivo.
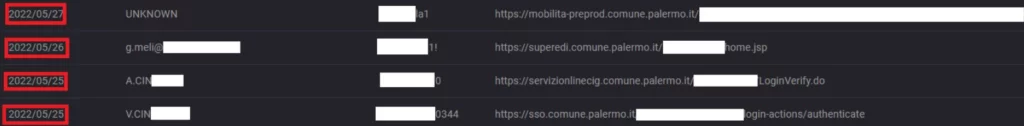
Nella fattispecie si parla di accesso Single Sign On (SSO) all’infrastruttura del comune di Palermo dove la fonte della fuoriuscita delle informazioni è una botnet, anche se al momento stiamo analizzando i dati per comprendere meglio di quale si sta parlando. Di seguito ulteriori informazioni rilevate nelle underground sempre relative al Comune di Palermo.
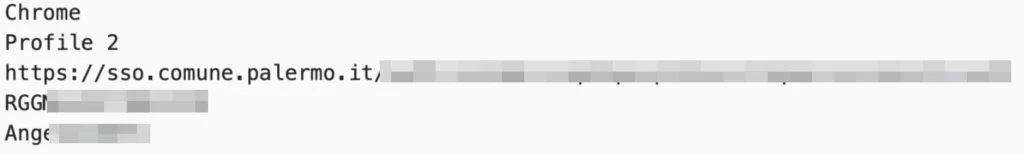
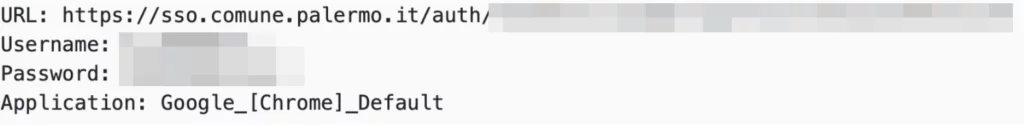
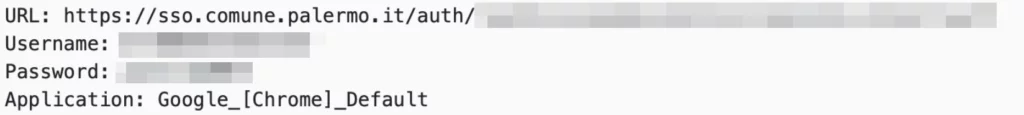
Ovviamente, non è certo che l’incidente informatico del Comune di Palermo sia partito da questa fuoriuscita di informazioni. Ma sicuramente è una traccia nelle underground che da un buon indizio dal quale iniziare a ragionare.
Il mondo delle botnet è un mondo molto sottovalutato soprattutto in Italia e proprio per questo abbiamo avviato di recente una serie di articoli a riguardo, per sensibilizzare le persone a questa importante minaccia informatica da dove spesso iniziano molte violazioni informatiche.
Per comprendere meglio di cosa si tratta potete leggere il primo report di Talking Cricket, dove spieghiamo con precisione il funzionamento delle botnet e delle tecniche tattiche e procedure TTPs degli attaccanti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]