


Come abbiamo riportato in questi ultimi giorni, un incidente informatico di tipo ransomware ha coinvolto la ASL1 di Avezzano – Sulmona inizialmente causando dei disservizi al Centro Unico di Prenotazione.
Dopo qualche ora dall’inizio del disservizio, si è scoperto che la cybergang Monti ransomware aveva pubblicato all’interno del suo data leak site (DLS) un post che riportava l’avvenuta violazione delle infrastrutture IT dell’azienda sanitaria.

La cosa più preoccupante che veniva riportato e che i dati esfiltrati dalle infrastrutture IT contenevano anche informazioni sui malati sieropositivi e quindi affetti da HIV.
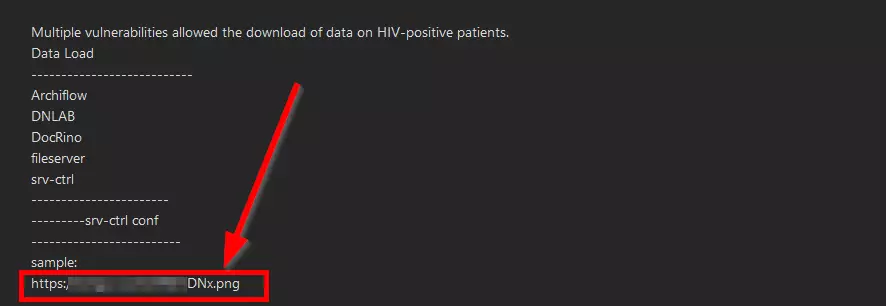
Nella giornata di oggi, Monti Ransomware pubblica, all’interno del suo sito un solo file PNG. Si tratta di una samples che vuole attestare l’avvenuta compromissione delle infrastrutture e quindi far comprendere all’azienda violata che le informazioni in suo possesso sono originali.
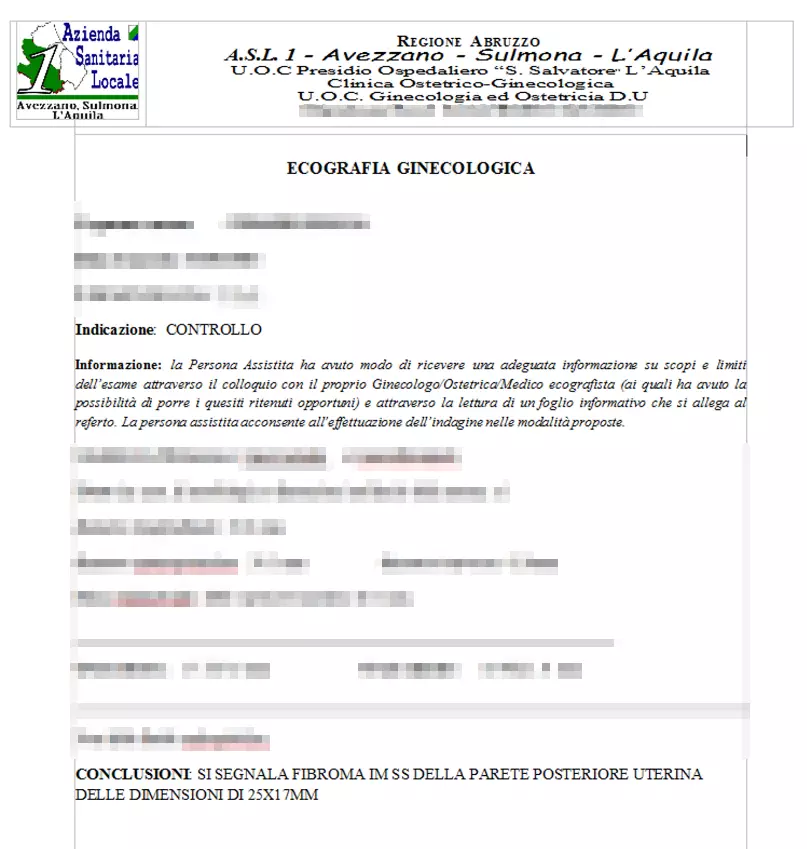
Infatti, nel samples è chiaramente evidente una diagnosi a seguito di una ecografia, di una paziente ginecologica. Tale informazioni viene riportata da Monti ransomware direttamente nel clearweb e non disponibile al download dalle underground (darknet), come avviene di consueto.
Sicuramente non sarà l’unico samples che riporterà monti nelle prossime ore o giorno, per aumentare la pressione all’interno della struttura sanitaria e quindi indurla a pagare il riscatto.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]