


Salesloft ha annunciato che avrebbe temporaneamente disattivato il suo chatbot basato sull’intelligenza artificiale Drift il 5 settembre, dopo che diverse aziende sono state colpite da un massiccio attacco alla supply chain. L’incidente ha provocato il furto di massa di token di autenticazione.
Ricordiamo che la scorsa settimana è emerso che degli hacker hanno compromesso la piattaforma di automazione delle vendite Salesloft e hanno rubato i token OAuth e di aggiornamento dei client dal suo agente di intelligenza artificiale Drift, progettato per l’integrazione con Salesforce (nessuna relazione con Salesloft).
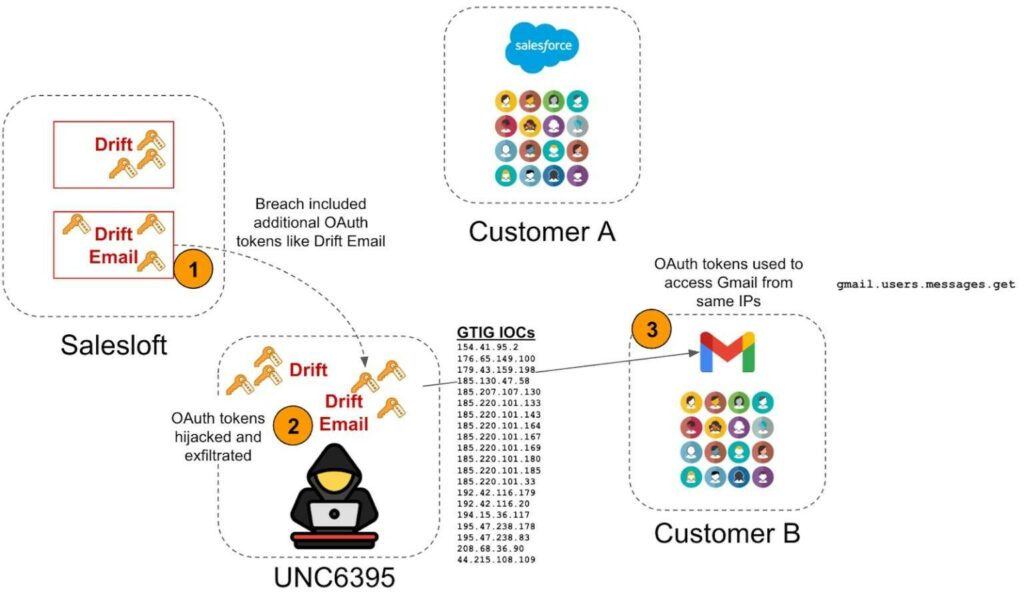

Come riferito in seguito dai rappresentanti di Google, l’attacco è durato dall’8 al 18 agosto 2025, è stato di vasta portata e ha interessato, tra le altre cose, i dati di Google Workspace.
Salesloft Drift è una piattaforma per l’integrazione del chatbot Drift basato sull’intelligenza artificiale con Salesforce, consentendo alle aziende di sincronizzare conversazioni, lead e ticket di supporto con il proprio CRM. Drift può anche integrarsi con una varietà di servizi, tra cui Salesforce e altre piattaforme (Slack, Pardot, Google Workspace, ecc.) per semplificare il processo.
Gli sviluppatori spiegano che la disattivazione di Drift fornirà il percorso più rapido per un’analisi completa dell’applicazione e contribuirà inoltre a rafforzare la sicurezza dell’applicazione e della relativa infrastruttura, ripristinandone la piena funzionalità.
“Il chatbot Drift non sarà disponibile sui siti dei clienti e tutte le funzionalità di Drift, tra cui Drift Fastlane e Drift Email, saranno disabilitate durante questo periodo”, afferma l’azienda, ma non ha ancora annunciato una data esatta in cui il servizio tornerà online.
L’azienda sottolinea che la sua massima priorità in questo momento è garantire l’integrità e la sicurezza dei propri sistemi e dei dati dei clienti. Salesloft sta collaborando con gli esperti di sicurezza informatica di Mandiant e Coalition per rispondere all’incidente.
Gli esperti di Google attribuiscono l’attacco a un cluster di minacce con nome in codice UNC6395 (GRUB1 nella classificazione di Cloudflare). I ricercatori ritengono che la compromissione di Salesloft Drift potrebbe aver potenzialmente colpito più di 700 organizzazioni.
Sebbene inizialmente si pensasse che la violazione dei dati avesse interessato solo le integrazioni di Drift con Salesforce, in seguito si è scoperto che qualsiasi piattaforma integrata con Drift era vulnerabile. Tuttavia, il metodo con cui gli aggressori hanno inizialmente ottenuto l’accesso a Salesforce Drift rimane sconosciuto.
Molte grandi aziende hanno già segnalato che questo attacco alla supply chain ha colpito i loro sistemi. Tra le aziende di sicurezza informatica colpite figurano Zscaler , Proofpoint e Palo Alto Networks , le piattaforme SaaS Workiva , PagerDuty ed Exclaimer , Cloudflare e così via.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]