


In relazione a quanto riportato da Red Hot Cyber riguardo alla rivendicazione di un presunto attacco informatico ai danni di InfoCert, pubblicata nel forum underground Breach Forums, l’azienda ha prontamente diffuso un comunicato stampa per chiarire la situazione e rassicurare i propri clienti.
Nel comunicato, InfoCert ha dichiarato di aver rilevato la pubblicazione non autorizzata di dati personali riconducibili ai propri clienti, specificando che l’origine dell’incidente è riconducibile a un fornitore terzo.

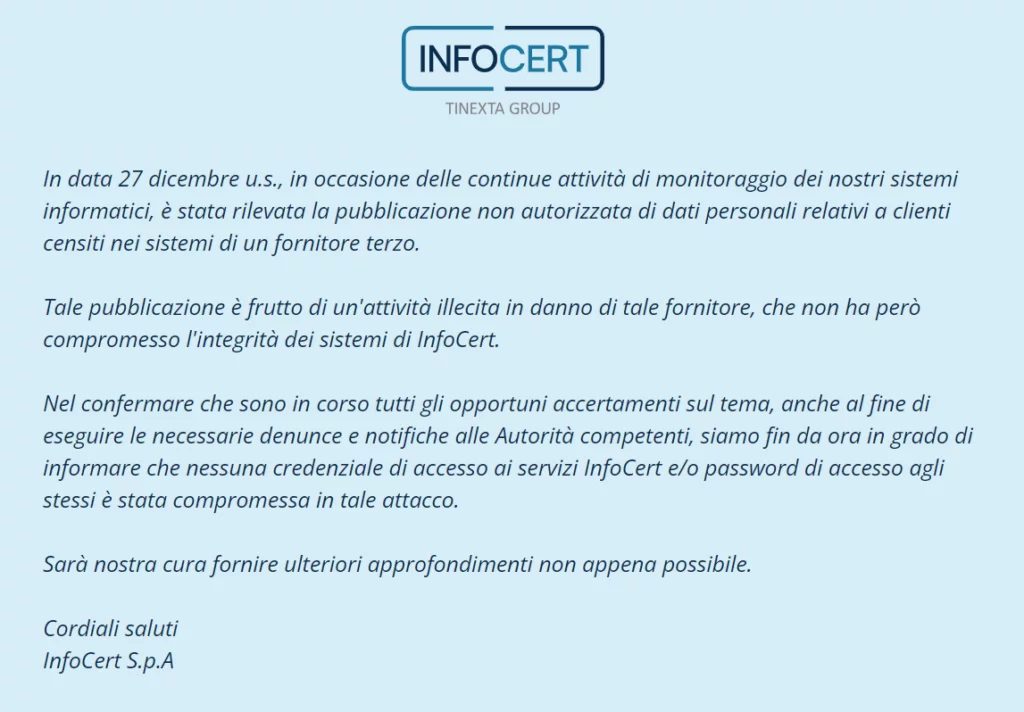
In data 27 dicembre u.s., in occasione delle continue attività di monitoraggio dei nostri sistemi informatici, è stata rilevata la pubblicazione non autorizzata di dati personali relativi a clienti censiti nei sistemi di un fornitore terzo.

Tale pubblicazione è frutto di un'attività illecita in danno di tale fornitore, che non ha però compromesso l'integrità dei sistemi di InfoCert.

Nel confermare che sono in corso tutti gli opportuni accertamenti sul tema, anche al fine di eseguire le necessarie denunce e notifiche alle Autorità competenti, siamo fin da ora in grado di informare che nessuna credenziale di accesso ai servizi InfoCert e/o password di accesso agli stessi è stata compromessa in tale attacco.

Sarà nostra cura fornire ulteriori approfondimenti non appena possibile.

Cordiali saluti
InfoCert S.p.A
La società ha sottolineato che i propri sistemi interni non sono stati compromessi e che nessuna credenziale di accesso ai loro servizi, incluse password, è stata violata.
InfoCert ha ribadito l’impegno a collaborare con le autorità competenti e a condurre tutte le verifiche necessarie per approfondire l’accaduto, fornendo aggiornamenti tempestivi ai clienti.
Questa vicenda mette ancora una volta in luce l’importanza di un rigoroso controllo della sicurezza informatica, non solo all’interno delle infrastrutture aziendali, ma anche lungo l’intera catena di fornitura, dove eventuali falle possono rappresentare un rischio significativo.
In conclusione, l’incidente che ha coinvolto InfoCert sottolinea l’importanza cruciale della sicurezza informatica lungo tutta la Supply Chain, soprattutto in un contesto in cui le minacce cyber continuano a evolversi, sfruttando le vulnerabilità dei fornitori terzi.
La protezione dei dati non può più limitarsi ai soli sistemi interni di un’azienda: ogni anello della catena di fornitura deve essere monitorato con attenzione e reso sicuro per prevenire compromissioni. Sebbene non sia facile esercitare un controllo completo sulle catene di approvvigionamento, la direttiva NIS2 rappresenta un passo importante in questa direzione, imponendo una stretta regolamentazione sui controlli della Supply Chain e obbligando le organizzazioni a identificare, valutare e mitigare i rischi legati ai fornitori.
Questa normativa europea richiede standard di sicurezza elevati e un approccio sistematico alla protezione delle infrastrutture critiche, con un focus sulla gestione dei fornitori terzi come parte integrante della strategia di sicurezza aziendale.
L’adozione di misure proattive, tra cui audit regolari dei fornitori, monitoraggio continuo delle vulnerabilità e implementazione di tecnologie avanzate di sicurezza, diventa non solo un obbligo normativo ma una necessità strategica per tutelare la fiducia dei clienti, proteggere i dati e prevenire danni reputazionali ed economici.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.