


Questo fine settimana, dal 25 al 26 novembre, alcuni hacker iraniani hanno violato la Municipal Water Authority di Aliquippa (MWAA) in Pennsylvania e hanno preso il controllo di una delle sue stazioni di pompaggio.
Secondo l’organizzazione colpita l’attacco non ha pregiudicato il funzionamento dell’infrastruttura, l’approvvigionamento o la qualità dell’acqua potabile.

L’organizzazione monitora attentamente e mantiene una rete di condutture idriche, tubazioni e impianti di trattamento delle acque reflue per garantire una fornitura ininterrotta di acqua pulita e sicura ai residenti e alle imprese della città. La stazione hackerata regola la pressione nel sistema di approvvigionamento idrico delle aree di Raccoon e Potter.
Il presidente del consiglio di amministrazione della MWAA Matthew Mottes ha confermato in un’intervista a KDKA-TV che l’attacco è stato effettuato dal gruppo di hacker iraniano Cyber Av3ngers. Secondo lui, i segni di intrusione sono stati rilevati immediatamente.
La Polizia di Stato della Pennsylvania sta attualmente indagando sull’incidente. Come è noto, gli aggressori sono entrati nel sistema della stazione, dove era installato il software della società israeliana Unitronics.
Le loro vere motivazioni sono ancora sconosciute, ma i dati ottenuti dai giornalisti suggeriscono che inizialmente gli hacker avevano pianificato di ottenere il controllo del programma Unitronics Vision.
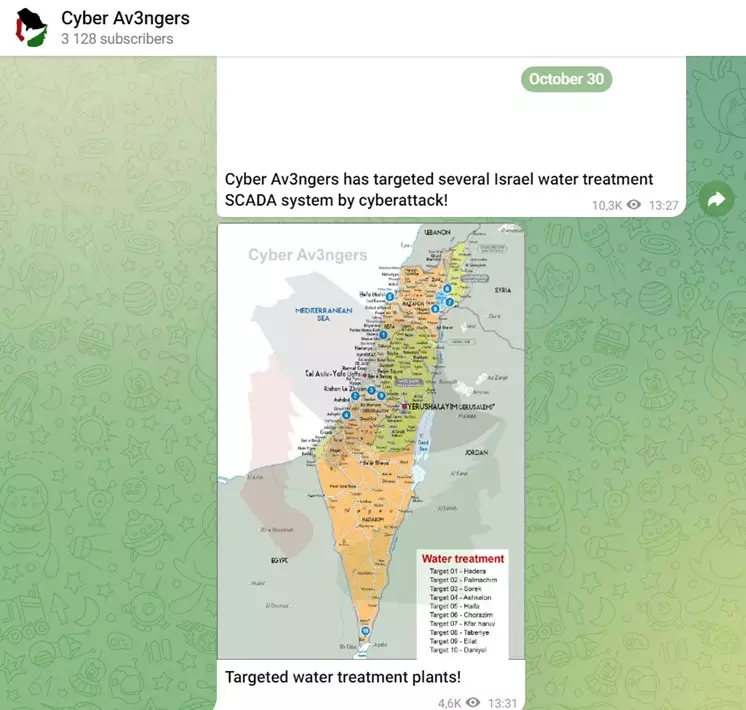
Nel loro canale Telegram, Cyber Av3ngers ha dichiarato di aver attaccato anche diversi software SCADA presso corpi idrici in Israele. Il gruppo ha aggiunto che “tutte le apparecchiature prodotte in Israele sono un obiettivo legittimo per Cyber Av3ngers”.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]