


Come abbiamo riportato nella giornata di ieri, la nota casa automobilistica di auto sportive italiane, la Ferrari, ha emesso un comunicato in qui riportava di essere stata vittima di un attacco informatico.
Da quanto ci informa una segnalazione anonima arrivata in redazione, la mail ai clienti è stata inviata intorno alle 23:00 di ieri sera, subito dopo la diramazione della notizia sul sito web da parte della Ferrari.

Contrariamente a quanto riportato in precedenza con l’attacco di RansomEXX che venne in qualche modo non riconosciuto dalla Ferrari, in questo caso si parla di “un’entità criminale è riuscita ad accedere a un limitato numero di sistemi del nostro ambiente IT”.
Questo sta a significare che non si tratta degli stessi dati, ma di un’altra violazione informatica che questa volta è penetrata nell’ambiente IT della casa di Maranello.
I dati in possesso dei criminali informatici (questa volta specificato verso i clienti) sono “nomi e cognomi, indirizzi, indirizzi di posta elettronica e numeri di telefono”, pertanto si tratta di un ottimo bottino per i criminali informatici, considerando la tipologia di auto di lusso e la tipologia di acquirenti.
Infine la mail prosegue con delle mail per richiedere ulteriori informazioni da parte dei clienti: “Se desidera contattare Ferrari per ulteriori informazioni, La invitiamo a scriverci via e-mail a [email protected] o [email protected], dove un team sarà in grado di fornirLe assistenza”.
Chiude la comunicazione con delle scuse verso la propria clientela.
“Desideriamo cogliere l’occasione per porgere le nostre più sentite scuse per quanto accaduto e Le assicuriamo che faremo tutto quanto in nostro potere per riconquistare la Sua fiducia.”
Sicuramente la trasparenza della Ferrari è da premiare. Non sappiamo quanto sia passato dal momento che i tecnici del SOC si siano resi conto dell’esfiltrazione, ma dalla comunicazione effettuata, pare che l’azienda si sia mossa immediatamente per contattare i propri clienti ed informarli dell’accaduto.
Di seguito l’intera mail inviata dalla Ferrari ai suoi clienti.
COMUNICAZIONE AI CLIENTI
Gentile Ferrarista,

Ci dispiace informarLa di un incidente informatico occorso a Ferrari, laddove un’entità criminale è riuscita ad accedere a un limitato numero di sistemi del nostro ambiente IT: nel quadro di tale attacco, alcuni dati relativi a nostri clienti sono stati esposti, tra i quali nomi e cognomi, indirizzi, indirizzi di posta elettronica e numeri di telefono. È possibile che i Suoi dati rientrino in tale gruppo. Tuttavia, sulla base delle nostre indagini, non è stato rubato alcun dato relativo a estremi di pagamento, e/o coordinate di conti correnti bancari e/o altri dati riservati di pagamento, e nemmeno dati relativi a vetture Ferrari di proprietà di Clienti o in ordine.

Siamo stati da poco contattati da un soggetto criminale con richiesta di un riscatto riguardo a questi dati di Clienti. Per sua politica Ferrari non intende sottostare a questo tipo di ricatto, in quanto acconsentire al pagamento continua a finanziare le attività criminali e consente a tali soggetti di portare avanti i loro attacchi. Inoltre, non modifica di fatto l’esposizione dei dati.

Non appena ricevuta la richiesta di riscatto, abbiamo avviato un’indagine in collaborazione con una delle principali società investigative forensi esterne e abbiamo avuto conferma dell’autenticità dei dati. Abbiamo, inoltre, notificato le autorità competenti e siamo fiduciosi che indagheranno approfonditamente a norma di legge.

Abbiamo collaborato e continuiamo a operare con esperti di parti terze per rafforzare sempre più i nostri sistemi e siamo fiduciosi nella loro capacità di tenuta. Possiamo anche confermare che la violazione non ha avuto alcun impatto sull’operatività della nostra società.

Prendiamo seriamente la riservatezza dei nostri clienti e comprendiamo la rilevanza di questo incidente, motivo per cui L’abbiamo informata tempestivamente.

Se desidera contattare Ferrari per ulteriori informazioni, La invitiamo a scriverci via e-mail a [email protected] o [email protected], dove un team sarà in grado di fornirLe assistenza.

Desideriamo cogliere l’occasione per porgere le nostre più sentite scuse per quanto accaduto e Le assicuriamo che faremo tutto quanto in nostro potere per riconquistare la Sua fiducia.

Distinti saluti,

Benedetto Vigna
Chief Executive Officer
Ferrari S.p.A. 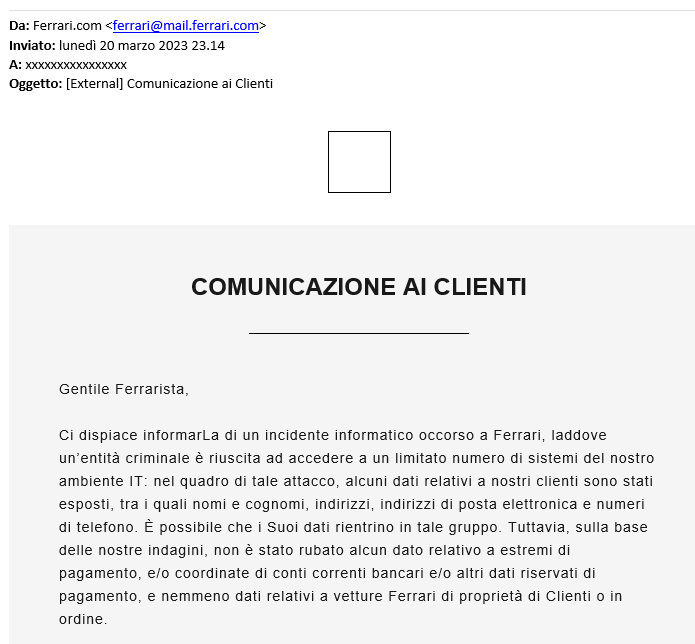


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.