


Un grave attacco informatico ha colpito l’infrastruttura digitale dell’Università nella notte tra l’8 e il 9 maggio, causando l’interruzione improvvisa dei servizi online dell’Ateneo, inclusi siti istituzionali e piattaforme essenziali per studenti e personale docente.
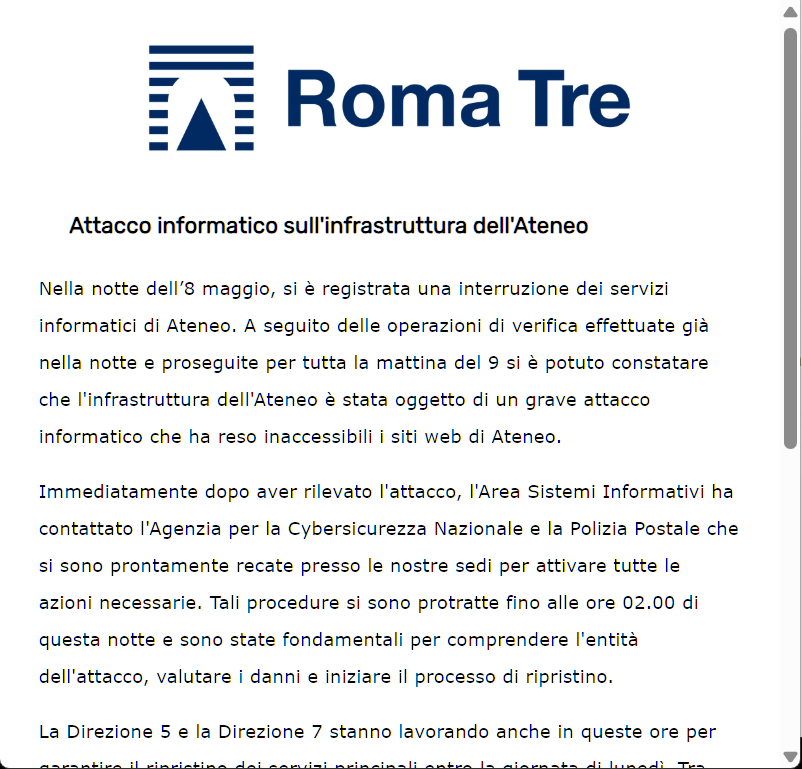
Al momento è presente sul sito dell’università il seguente comunicato che mette offline il sito istituzionale.

Secondo quanto riportato dall’Ateneo stesso in una comunicazione ufficiale, il primo allarme è scattato nella notte dell’8 maggio, quando i servizi informatici hanno smesso improvvisamente di funzionare. Già nelle ore notturne, l’Area Sistemi Informativi ha attivato i protocolli di emergenza, allertando l’Agenzia per la Cybersicurezza Nazionale (ACN) e la Polizia Postale, che si sono recate sul posto per le indagini.
Le operazioni di analisi e contenimento si sono protratte fino alle ore 2:00 del mattino successivo, consentendo di confermare la gravità dell’attacco e di avviare una prima valutazione dei danni all’infrastruttura digitale.
La Direzione 5 e la Direzione 7, insieme ai tecnici informatici dell’Università, sono al lavoro per il ripristino completo delle piattaforme, con l’obiettivo dichiarato di riportare online i principali servizi entro la giornata di lunedì.
Tra i sistemi prioritari:
Proprio la piattaforma GOMP, fondamentale per studenti e docenti, è tornata accessibile già dalla serata del 9 maggio.
Mentre permangono difficoltà su alcuni fronti, la posta elettronica istituzionale risulta pienamente funzionante. Gli utenti possono accedervi utilizzando le proprie credenziali nei formati [email protected] (per gli studenti) e [email protected] (per il personale). L’Ateneo ha promesso aggiornamenti continui sull’evoluzione della situazione e sui tempi di ripristino attraverso i canali ufficiali
Attacco informatico sull'infrastruttura dell'Ateneo

Nella notte dell’8 maggio, si è registrata una interruzione dei servizi informatici di Ateneo. A seguito delle operazioni di verifica effettuate già nella notte e proseguite per tutta la mattina del 9 si è potuto constatare che l'infrastruttura dell'Ateneo è stata oggetto di un grave attacco informatico che ha reso inaccessibili i siti web di Ateneo.

Immediatamente dopo aver rilevato l'attacco, l'Area Sistemi Informativi ha contattato l'Agenzia per la Cybersicurezza Nazionale e la Polizia Postale che si sono prontamente recate presso le nostre sedi per attivare tutte le azioni necessarie. Tali procedure si sono protratte fino alle ore 02.00 di questa notte e sono state fondamentali per comprendere l'entità dell'attacco, valutare i danni e iniziare il processo di ripristino.

La Direzione 5 e la Direzione 7 stanno lavorando anche in queste ore per garantire il ripristino dei servizi principali entro la giornata di lunedì.

Tra questi, particolare attenzione è stata dedicata ai servizi di contabilità, protocollo informatico, Iris e segreteria studenti, fondamentali per la gestione amministrativa dell'Università. L’attività eseguita ha permesso, già dalla serata del 9, l’accesso a studenti e docenti ai servizi di segreteria (GOMP).

Ci scusiamo per il disagio, tutto il settore tecnico informatico è impegnato per il ripristino, seguiranno comunicazioni sui progressi nella riattivazione dei servizi.

La posta elettronica di Ateneo è funzionante, per poter accedere fare click qui ed inserire le credenziali tipo [email protected] o [email protected].
Come nostra consuetudine, lasciamo spazio ad una dichiarazione dell’azienda qualora voglia darci degli aggiornamenti su questa vicenda e saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]