


Spesso su queste pagine parliamo di patch management e di quanto sia importante una sana adozione di un processo militare che sulla base di un preciso controllo degli asset logici e fisici, agisca nel più breve tempo possibile.
In questo articolo scopriremo il perché questo risulta essere essenziale oggi, in quanto la latenza tra la pubblicazione di un exploit PoC di una grave vulnerabilità e la violazione di una azienda, si riduce sempre di più.

Questa volta si parla di 10 giorni. 10 giorni di mancato patching fanno succedere questo: 130 aziende violate con l’exploit di Fortra GoAnywhere, CVE-2023-0669.
Il 23 marzo, il sindacato di ransomware Cl0p ha aggiunto circa 30 presunte vittime al suo sito di fuga, tra cui Virgin, un conglomerato globale di capitali di rischio fondato da Richard Branson.
Il gruppo Virgin possiede compagnie aeree, negozi al dettaglio, attività aerospaziale, fornitori di beni di consumo, tour operator e altre aziende.
Secondo Cl0p, Virgin ha un fatturato di 18 miliardi di dollari.
Virgin ha confermato che il suo club di premi Virgin Red è stato compromesso utilizzando la vulnerabilità Fortra GoAnywhere .
“Recentemente siamo stati contattati dal gruppo ransomware Cl0p che ha rubato diversi file Virgin Red in un attacco informatico al nostro fornitore Fortra. I file in questione non rappresentano alcun rischio per clienti o dipendenti in quanto non contengono dati personali”, ha affermato un portavoce di Virgin.
Al momento, sul sito Web di Cl0p non ci sono informazioni su quali dati siano stati rubati e quando si è verificato l’incidente.
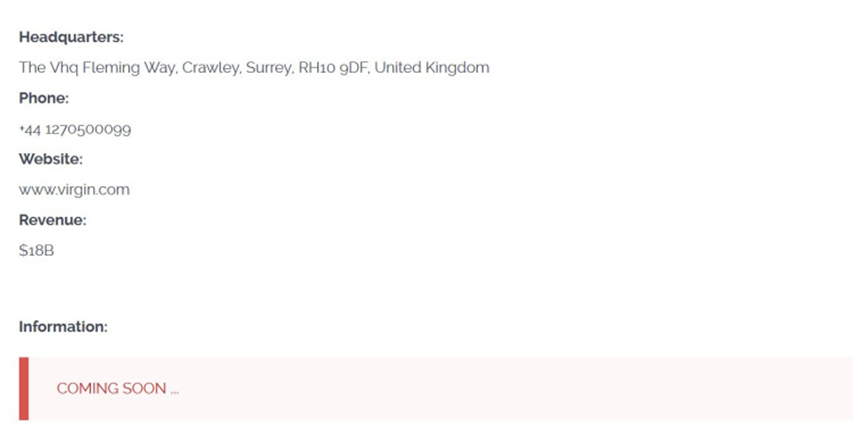
Post sul sito web di perdite di Cl0p
Oltre al conglomerato Virgin, il 20 marzo gli aggressori si sono infiltrati anche nei sistemi della città di Toronto, in Canada, utilizzando il bug GoAnywhere.
Gli hacker sono riusciti ad ottenere l’accesso ai “dati della città”. Tuttavia, i dati interessati non vengono segnalati.
Tra le vittime del gruppo Cl0p ci sono molti noti marchi e organizzazioni come Shell, Hitachi, Bombardier, Rubrik, Hatch Bank e altri.
Alcune aziende sono state compromesse dagli hacker Cl0p utilizzando una vulnerabilità zero-day in Fortra GoAnywhere. Questo errore ha consentito ai criminali informatici di rubare i dati di oltre 130 organizzazioni in 10 giorni .

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]