


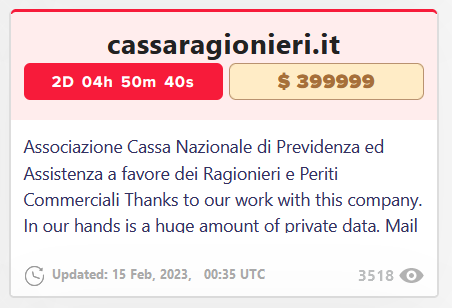
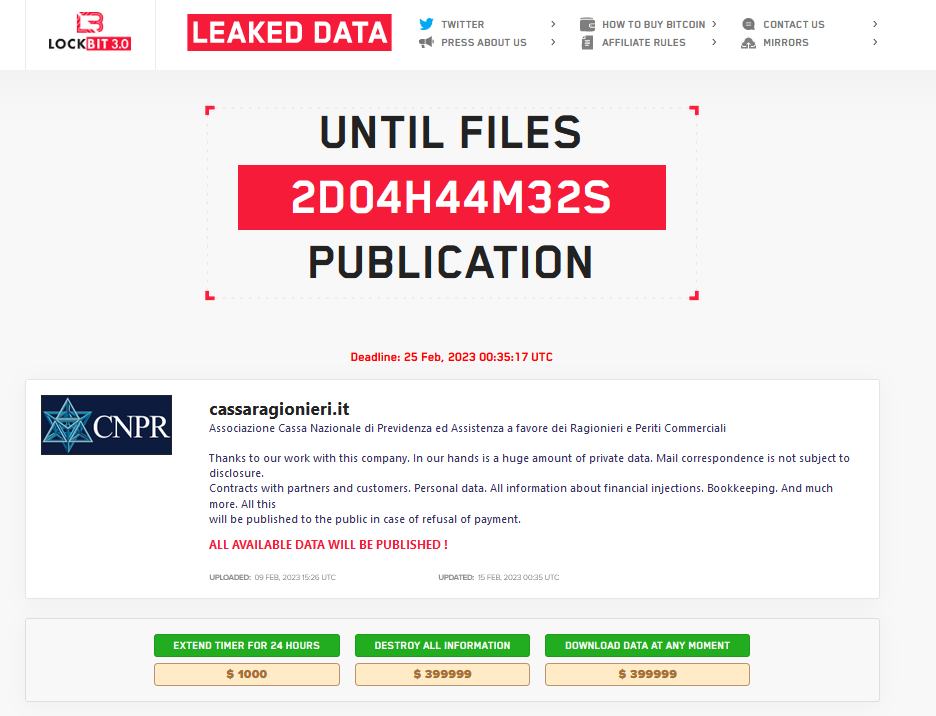
Mentre scorre il countdown della cybergang Lockbit relativamente all’incidente informatico di cassaragionieri.it, l’azienda riconosce l’incidente con un comunicato stampa.
Nel comunicato l’azienda conferma che l’attacco informatico è di tipo ransomware ed è stato effettuato dalla Cybergang LockBit 3.0. Inoltre viene riportato che dalle analisi fino ad ora condotte non si sono rilevati dati “particolari e sensibili”.

Viene altresì specificato che i dati compromessi sono “dati personali identificativi comuni (i.e.: Nome, cognome, data di nascita, luogo di nascita, e-mail etc)”.
Rilevato un accesso abusivo ai sistemi informatici CNPR

Informiamo che la CNPR in data 14/02/2023 ha rilevato un accesso abusivo ai propri sistemi informatici attraverso un attacco informatico ransomware di ultima generazione (Lockbit 3.0).

Le attività di investigazione e analisi dell’incidente informatico, prontamente avviate, hanno rilevato una possibile violazione dei dati dei nostri utenti.

I dati che risultano compromessi fanno riferimento a dati personali identificativi comuni (i.e.: Nome, cognome, data di nascita, luogo di nascita, e-mail etc).

Si evidenzia e rassicura che, per quanto risulta dalle analisi sinora condotte, i dati particolari e sensibili non sono stati oggetto dell’attacco informatico.

Non appena rilevata l’intrusione, si è provveduto a:
- eseguire ogni intervento necessario e prioritario per contenere l’accaduto, per garantire la pronta ripresa dell’operatività;
- attivare le opportune attività di investigazione e analisi dell’incidente;
- sporgere denunzia-querela contro ignoti innanzi alla Procura della Repubblica presso - il Tribunale di Roma, in corso di delega alla Polizia Giudiziaria;
- notificare la violazione dei dati personali al Garante Privacy;
- informare gli associati appena è stato possibile completare ed espletare le attività indicate nei punti precedenti.
LockBit posticipa il suo countdown che era stato fissato in precedenza per il 23 Febbraio alle 15:26 (ora UTC) ad una nuova data, ovvero al 25 febbraio alle ore 00:35.
Ricordiamo che in precedenza, Cassa Ragionieri aveva emesso un comunicato, il 13/02/2023 (un giorno prima della data del rilevamento del ransomware riportata nel comunicato di ieri), dove riportava che era stato “Risolto il blocco dei sistemi che ha creato disagi nei giorni scorsi“.
Inoltre il comunicato riportava di “cambiare la vecchia password, per farlo basterà entrare nella sezione del login e seguire le istruzioni per il cambio password.”


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].