


CrowdStrike ha recentemente svelato una sofisticata campagna di phishing, scoperta il 7 gennaio 2025, che prende di mira gli sviluppatori di software. Utilizzando false offerte di lavoro, gli hacker cercano di ingannare le vittime per installare un crypto miner basato su Monero (XMRig) sui loro dispositivi.
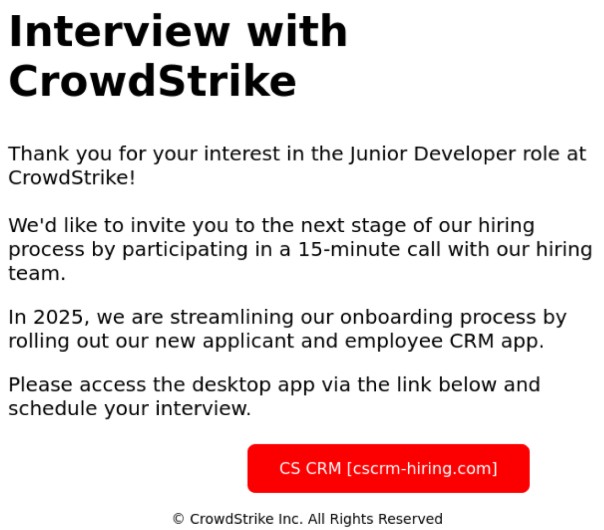
L’attacco inizia con un’email ingannevole, che sembra provenire da un “recruiter” di CrowdStrike. La comunicazione ringrazia la vittima per essersi “candidata” a una posizione come sviluppatore presso l’azienda e la invita a scaricare un’applicazione CRM per completare l’onboarding, descritta come parte di un innovativo processo di selezione.

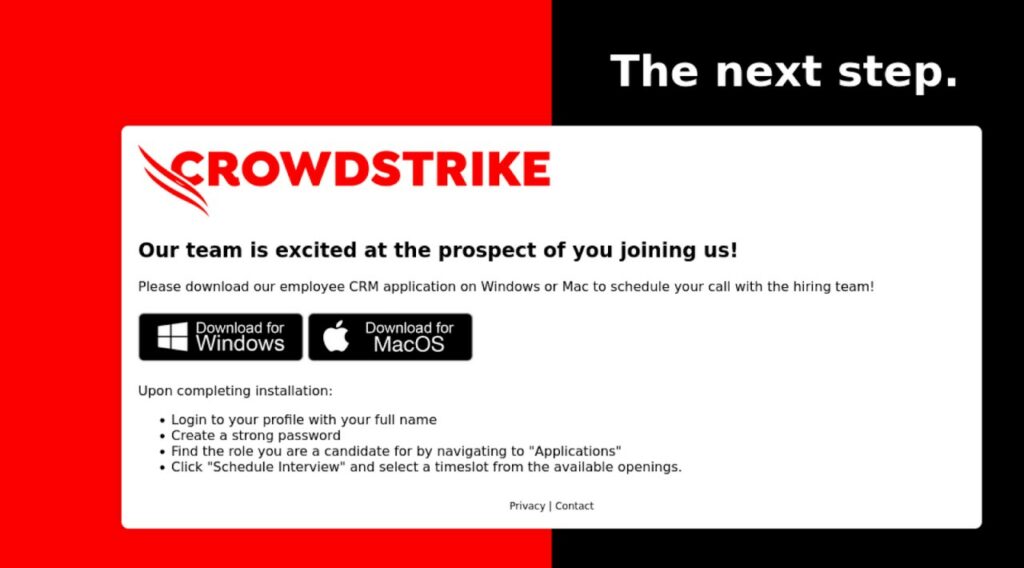
Chi clicca sul link viene indirizzato a un sito web dall’aspetto ingannevolmente legittimo, cscrm-hiring[.]com, dove può scaricare l’app per Windows o macOS. Una volta installato il software, il malware esegue una serie di controlli per verificare se si trova in un ambiente di analisi, come una sandbox. Questi controlli includono:
Se i controlli non rilevano anomalie, il malware scarica la configurazione necessaria per il funzionamento del miner e recupera i file di XMRig da un repository GitHub. Successivamente, estrae i file nella directory temporanea del sistema e avvia il miner in background, limitando l’uso delle risorse al 10% per evitare sospetti.
Il malware garantisce persistenza sul sistema scrivendo una chiave di avvio automatico nel registro e inserendo uno script nella directory di avvio del menu Start.
Questa campagna sottolinea l’importanza di mantenere alta la guardia durante la ricerca di lavoro online. Ecco alcune regole fondamentali per proteggersi:
Le implicazioni di un attacco come questo possono essere gravi. Oltre al danno immediato, come l’infezione da malware e l’uso non autorizzato delle risorse del computer, i miner di criptovalute come XMRig possono compromettere l’integrità del sistema, rallentando le prestazioni e causando danni a lungo termine.
Le vittime possono anche essere esposte ad altri tipi di attacchi, come il furto di dati sensibili o l’accesso non autorizzato a informazioni aziendali critiche.
Questa vicenda evidenzia l’astuzia con cui i cybercriminali possono sfruttare situazioni apparentemente innocue, come la ricerca di lavoro, per scopi malevoli. Per chi cerca nuove opportunità professionali, la regola è chiara: mai abbassare la guardia e verificare sempre ogni dettaglio.
Allo stesso tempo, le aziende devono impegnarsi a rafforzare la fiducia nella loro identità digitale, adottando misure preventive per contrastare l’uso improprio del proprio nome

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.