


Gli hacker hanno sfruttato le reti mobili per spionaggio internazionale, intercettando chiamate e SMS. I ricercatori di Enea hanno scoperto due gruppi, Liminal Panda e SilentAir, che utilizzano malware come GTPDoor per controllare l'attrezzatura infetta. L'attività è stata rilevata in Asia, Africa e America Latina, con centinaia di tentativi di controllo nascosto. SilentAir ha inviato SMS invisibili a mezzanotte per verificare l'accesso agli abbonati, tra cui alti funzionari statali.
Gli hacker hanno trasformato le reti degli operatori mobili in infrastruttura per lo spionaggio internazionale. I ricercatori hanno scoperto l’intercettazione nascosta di chiamate e SMS, la sorveglianza degli abbonati e un nuovo malware che consente di controllare la rete infetta attraverso il traffico mobile ordinario.
Gli esperti di Enea hanno svelato le attività di due gruppi, Liminal Panda e SilentAir, precedentemente sconosciuta. Il primo è legato alla Cina e si specializza nella compromissione delle reti di telecomunicazione.

Il secondo utilizza nodi infetti degli operatori per attaccare gli abbonati in tutto il mondo. La connessione di SilentAir con le operazioni cinesi è valutata con bassa certezza, e la sua partecipazione a Liminal Panda non è ancora dimostrata.
Dall’inizio del 2026, Enea ha registrato diverse centinaia di tentativi di controllo nascosto tramite il malware GTPDoor. Tracciati di infezione sono stati rilevati in almeno 5-10 operatori mobili, e il numero presunto di aziende colpite potrebbe raggiungere diverse decine. Le principali regioni di attività includono l’Asia, l’Africa e l’America Latina. Alcuni attacchi sono stati bloccati grazie a firewall specializzati.
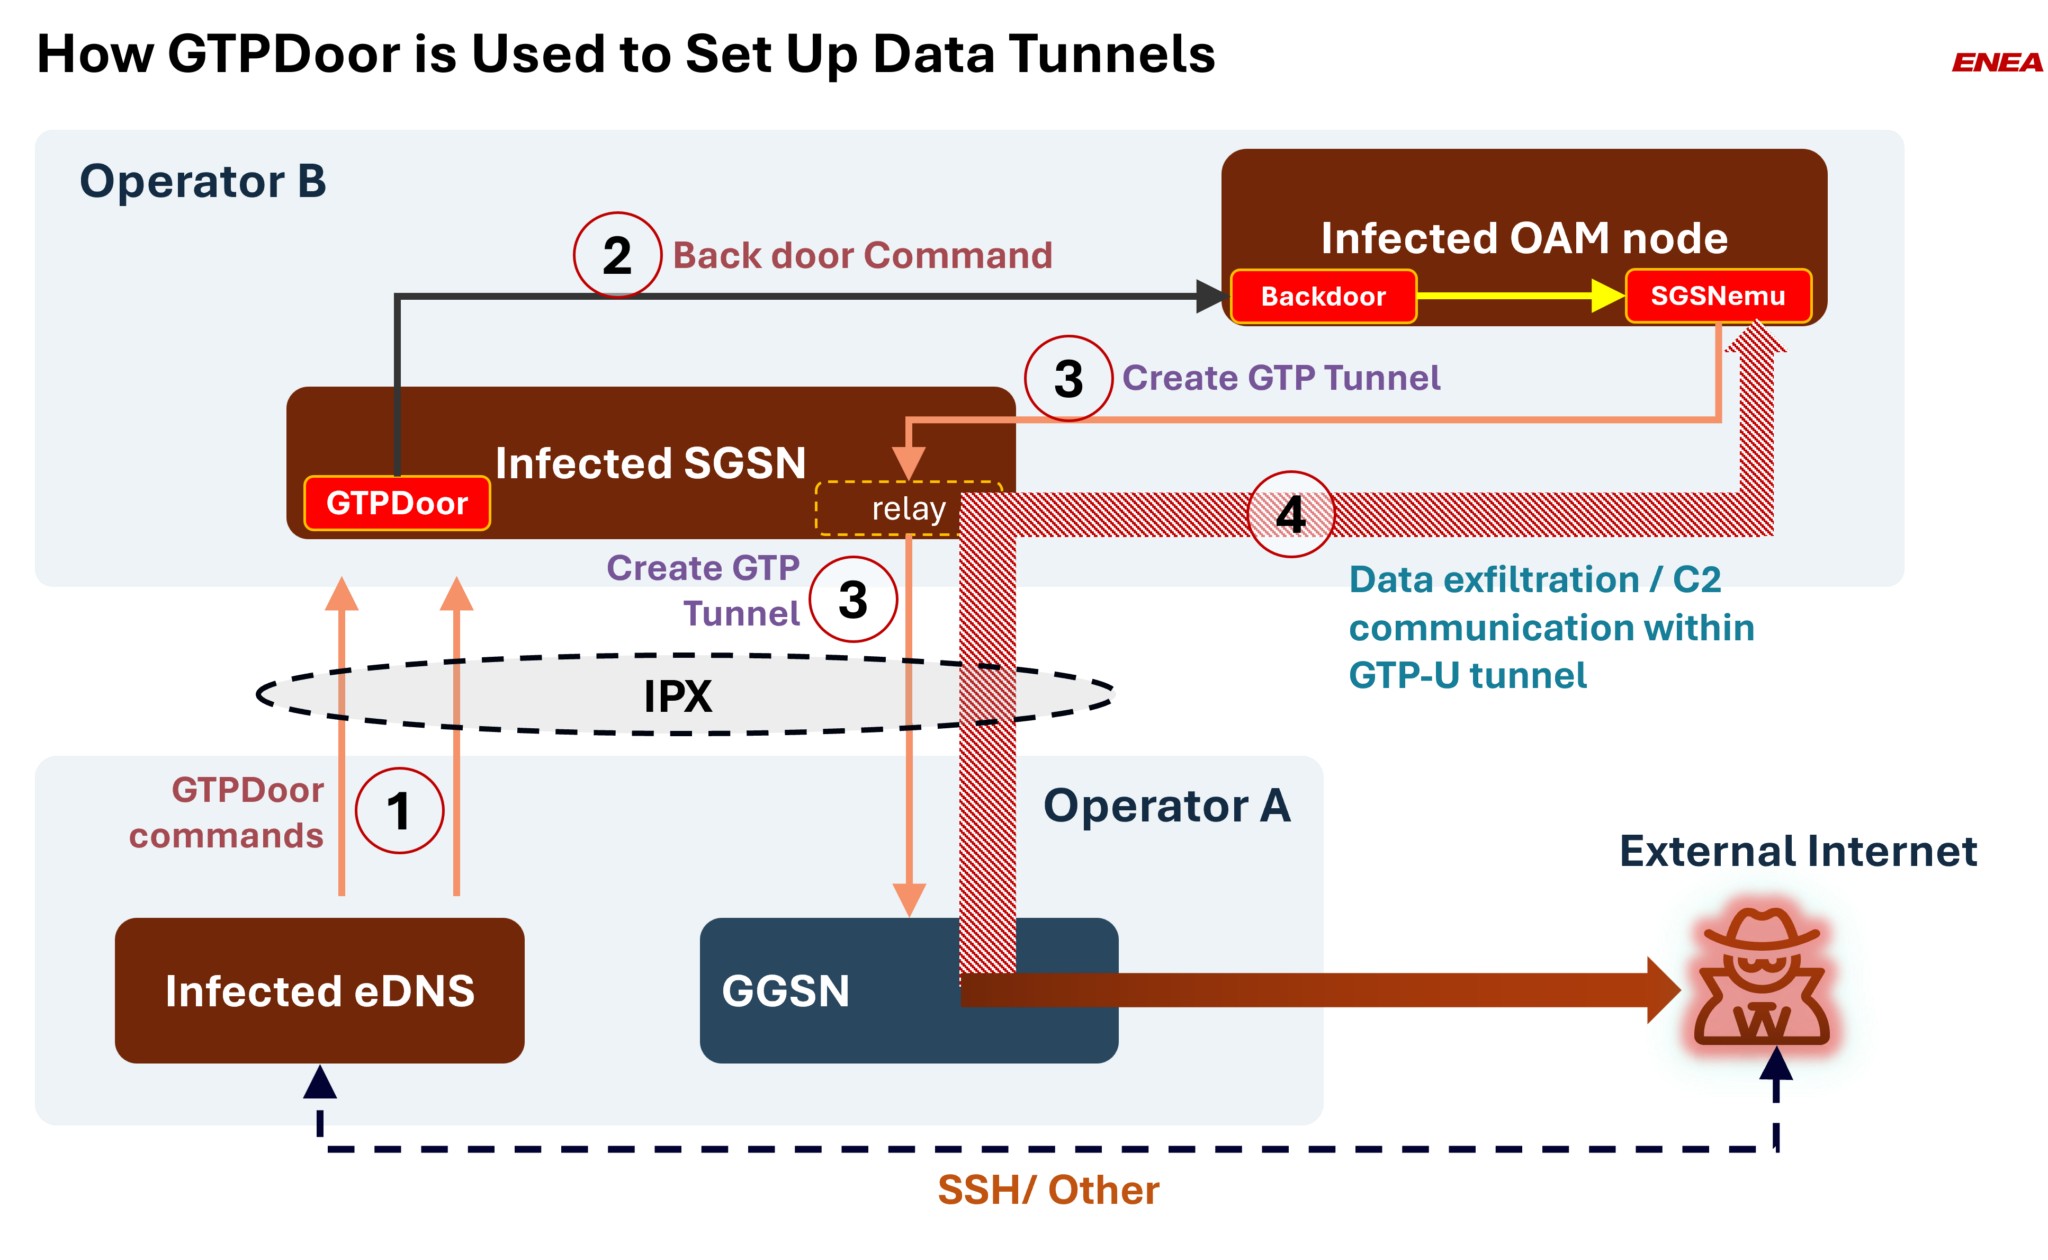
Liminal Panda utilizza il protocollo GTP, che garantisce il trasferimento dei dati nelle reti mobili. I ricercatori hanno scoperto una nuova versione di GTPDoor v3, che funziona tramite GTP-U invece del precedente GTP-C. Il malware nasconde i comandi all’interno del traffico utente, il cui volume è significativamente più alto. Un tale canale è più difficile da analizzare, e gli operatori tradizionalmente dedicano meno attenzione alla sua protezione.
Il gruppo SilentAir opera diversamente. Utilizzando i protocolli SS7 e Diameter, i malintenzionati sostituiscono le informazioni di servizio sulla posizione degli abbonati per intercettare chiamate e messaggi. Enea ha scoperto nodi di rete sospetti degli operatori in almeno sei paesi asiatici. Gli attacchi hanno coinvolto abbonati di altri dieci paesi e territori, principalmente Taiwan.
Particolare attenzione è stata attirata dagli SMS invisibili, che non appaiono sullo schermo del telefono. SilentAir inviava tali messaggi principalmente intorno a mezzanotte, probabilmente verificando l’integrità dell’accesso agli abbonati. Alcuni SMS contenevano auguri innocui di salute e felicità. Se un operatore intermedio rimuoveva il segno di messaggio nascosto, il destinatario vedeva un testo normale e difficilmente notava attività sospette.
In alcuni casi, i ricercatori hanno osservato il ricevimento dei codici di autenticazione a due fattori subito dopo l’intercettazione degli SMS. Tra gli obiettivi di SilentAir figuravano alti funzionari di strutture statali e politiche. Nello studio di Enea sono descritti anche i tempi coincidenti degli attacchi di entrambi i gruppi, anche se non ci sono ancora prove dirette di collaborazione.
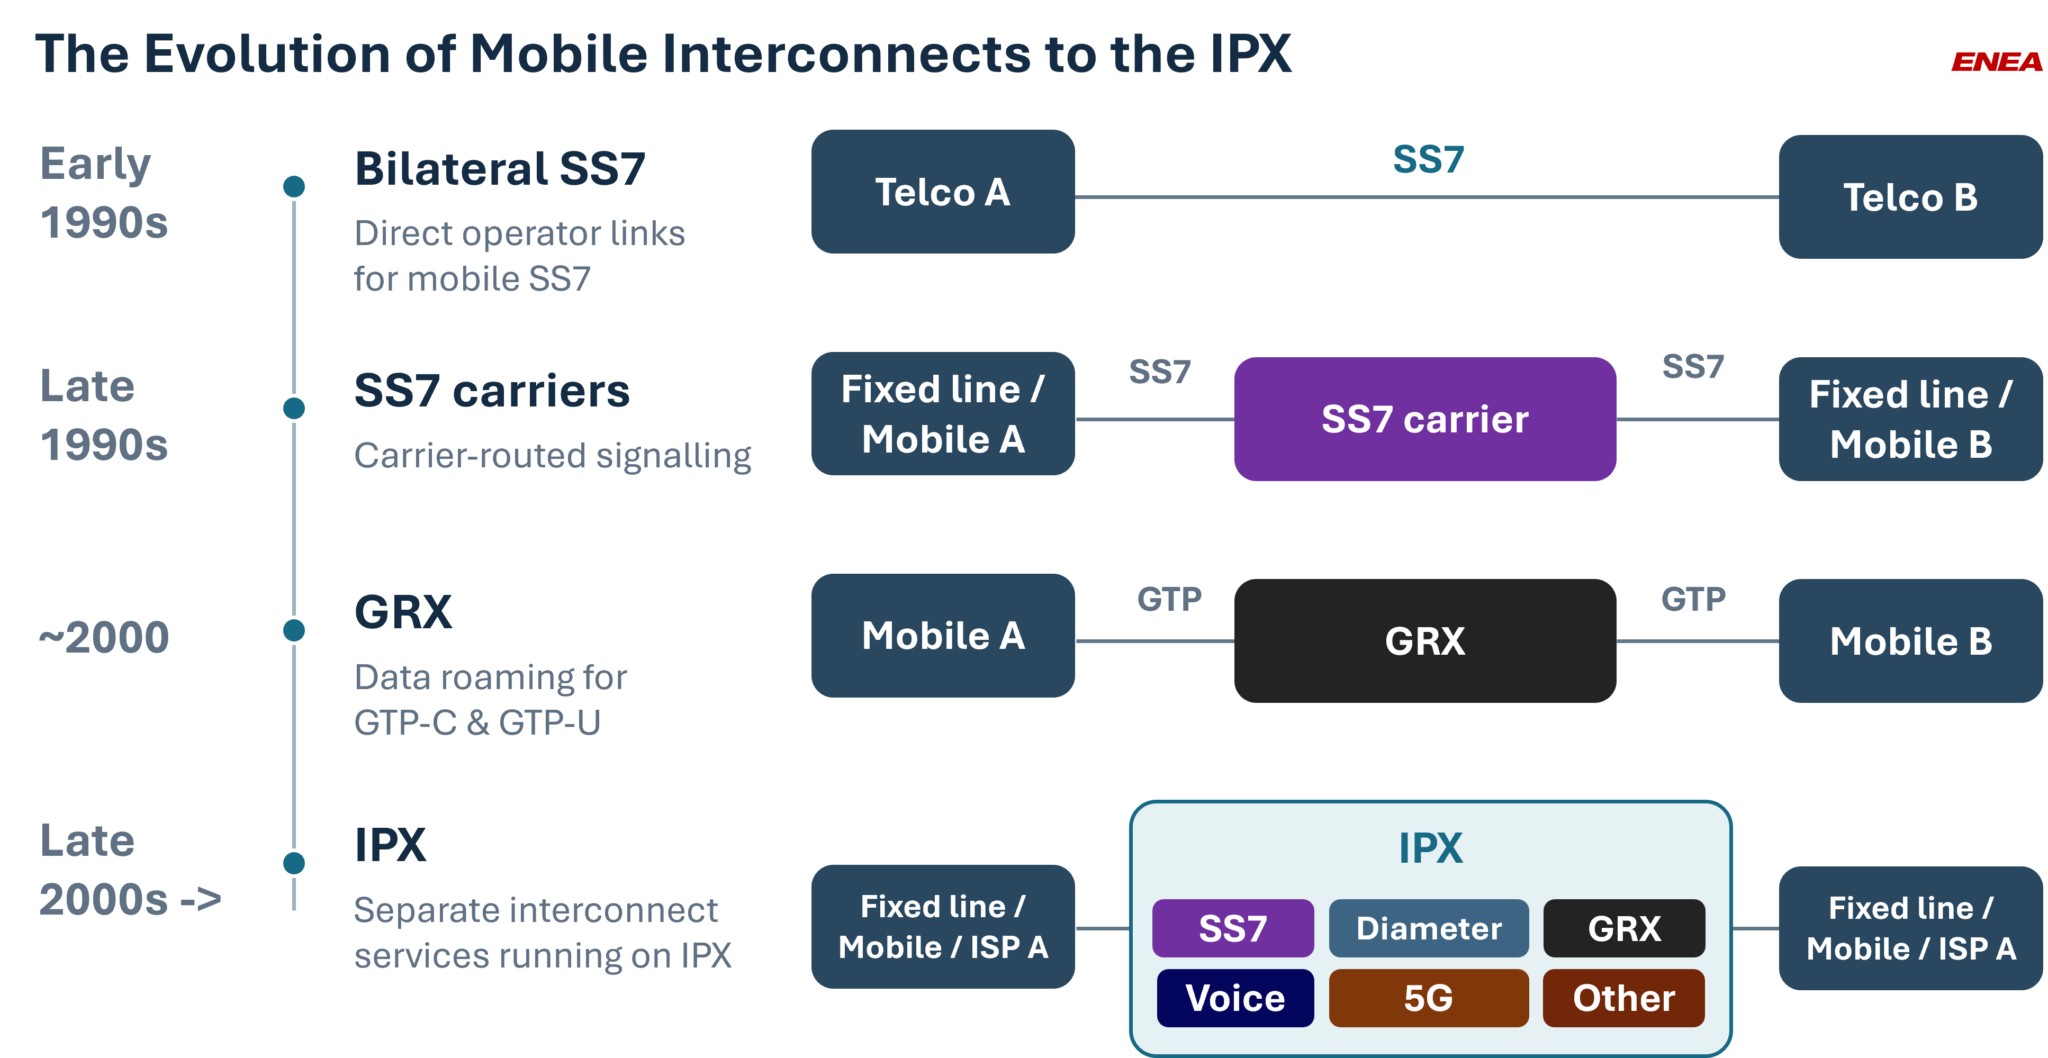
Il pericolo di tali operazioni è legato alla stessa architettura del roaming internazionale. L’accesso all’infrastruttura di un operatore apre possibilità di interazione con le reti di altre aziende tramite IPX. In precedenza, gli attacchi di Liminal Panda erano già stati collegati all’uso di tunnel DNS e strumenti specializzati per penetrare nei sistemi di telecomunicazione. Enea raccomanda di verificare tutto il traffico interoperatore, incluso GTP-U, e di rinunciare alla fiducia incondizionata nelle reti partner.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.