

Red Hot Cyber
Sicurezza Informatica, Notizie su Cybercrime, Analisi Vulnerabilità e Intelligenza Artificiale

Autore: Chiara Nardini

Chiara Nardini

Esperta di Cyber Threat intelligence e di cybersecurity awareness, blogger per passione e ricercatrice di sicurezza informatica. Crede che si possa combattere il cybercrime solo conoscendo le minacce informatiche attraverso una costante attività di "lesson learned" e di divulgazione. Analista di punta per quello che concerne gli incidenti di sicurezza informatica del comparto Italia.

Aree di competenza Cyber threat Intelligence, Incident Response, sicurezza nazionale, divulgazione
Numero di articoli trovati: 276

Attacco Informatico all’ASP Basilicata rivendicato da Rhysida. 15 bitcoin al miglior offerente per i dati sanitari online

L'epilogo di un attacco ransomware dove non è stato pagato un riscatto è la pubblicazione online dei dati o le aste underground. L'attacco alla ASP Basilicata è stato ufficializzato dalla...

Gli hacktivisti filorussi di NoName(057) a supporto degli agricoltori italiani. Colpiscono 8 target con attacchi DDoS

Gli hacker di NoName057(16) nella giornata di oggi riavviano nuove attività ostili contro diversi obiettivi italiani, attraverso attacchi di Distributed Denial-of-Service (DDoS). A farne le spese nel primo attacco sono l'Agenzia delle Dogane...

Ransomware: chi Chiude, chi cambia Nome e chi Apre. TrapTight cerca affiliati per entrare nel circus del RaaS

Negli oscuri recessi del web, l'attività criminale continua a prosperare, alimentata da una nuova ondata di cybergang che operano nel campo del ransomware as a service (RaaS). L'ultimo gruppo a...

Il ransomware ora si maschera da AUDIT di Sicurezza. I WereWolves sbarcano nel circus RaaS e colpiscono le aziende Russe

La loro missione è "rafforzare l’immunità informatica delle aziende di tutto il mondo, e questo vale sicuramente la pena". Si chiamano WereWolves e il loro sito web (accessibile direttamente nel...

Centrali Nucleari e Ospedali ora sono l’obiettivo di BlackCat. Dopo il sequestro del DLS da parte dell’FBI IL Gatto nero è infuriato

Come abbiamo visto nella giornata di ieri, una coalizione di forze dell'ordine hanno oscurato il Data Leak Site della cybergang d'élite BlackCat/ALPHV. Ma sembra che i criminali informatici del "gatto...

PA Digitale emette un secondo comunicato: infrastrutture ripristinate ma nessuna perdita di dati

Questo attacco informatico sta catalizzando l'attenzione del pubblico, in particolare per la sua durata che ha smosso da qualche giorno anche i media mainstream, inizialmente ignari degli eventi in corso....

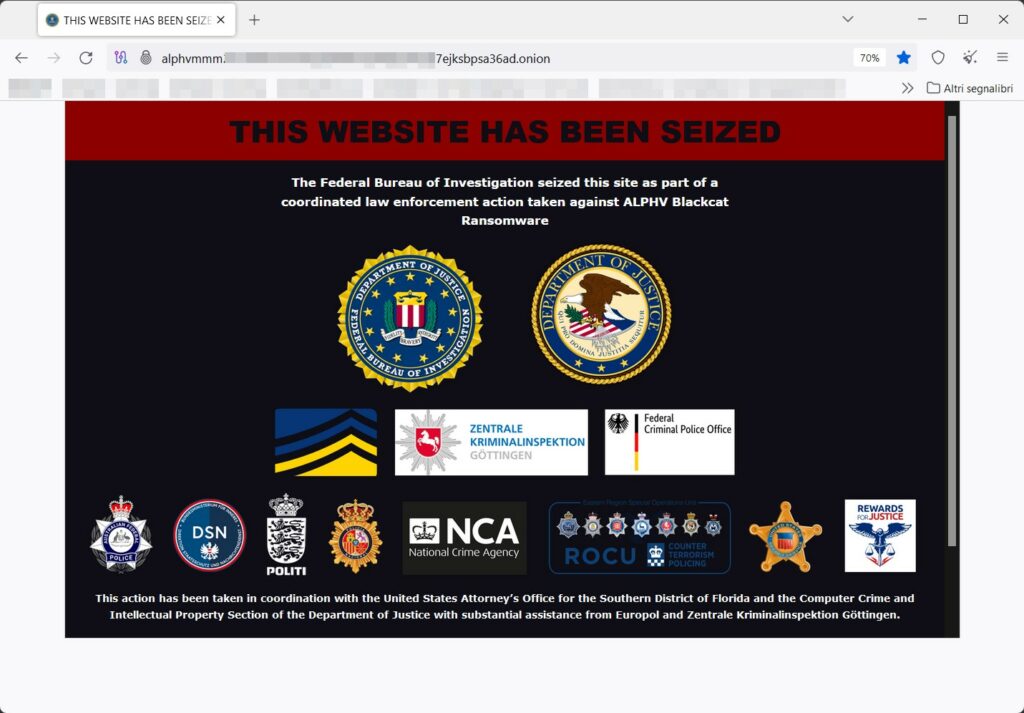
Le Forze dell’Ordine chiudono il sito di ALPHV/BlackCat. Sarà finita la storia del famoso Gatto Nero? Assolutamente NO!

Le forze dell'ordine internazionali hanno colpito duramente la famigerata banda criminale informatica ALPHV/BlackCat, eliminando il loro data leak site all'interno della rete onion. L'azione congiunta coinvolge diverse agenzie, tra cui...

E’ stata LockBit a colpire la WestPole. Cosa Hanno Sottratto oltre a Bloccare le Infrastrutture?

La misteriosa entità responsabile dell'attacco ransomware che ha colpito WestPole, causando problemi estesi a PA Digitale e numerose altre entità della Pubblica Amministrazione, è finalmente stata identificata. Da fonti vicino...

E se il 70% delle pompe di benzina in Italia smettesse di funzionare per un cyber-attack? Questo è quanto sta succedendo in Iran

Gli attacchi informatici sulle infrastrutture critiche nazionali, oggi si fanno in modo "controllato". Questo è quanto sta succedendo in Iran dove non sono state bloccate tutte le pompe, ma è...

17.000 cPanel in vendita nelle underground. Oltre 400 sono di aziende italiane

Non è la prima volta che ci imbattiamo in Market Underground che vendono accessi e non è poi una notizia così tanto sconvolgente in quanto ce ne saranno sempre di nuovi....
Numero di articoli trovati: 276

Attacco Informatico all’ASP Basilicata rivendicato da Rhysida. 15 bitcoin al miglior offerente per i dati sanitari online

L'epilogo di un attacco ransomware dove non è stato pagato un riscatto è la pubblicazione online dei dati o le aste underground. L'attacco alla ASP Basilicata è stato ufficializzato dalla...

Gli hacktivisti filorussi di NoName(057) a supporto degli agricoltori italiani. Colpiscono 8 target con attacchi DDoS

Gli hacker di NoName057(16) nella giornata di oggi riavviano nuove attività ostili contro diversi obiettivi italiani, attraverso attacchi di Distributed Denial-of-Service (DDoS). A farne le spese nel primo attacco sono l'Agenzia delle Dogane...

Ransomware: chi Chiude, chi cambia Nome e chi Apre. TrapTight cerca affiliati per entrare nel circus del RaaS

Negli oscuri recessi del web, l'attività criminale continua a prosperare, alimentata da una nuova ondata di cybergang che operano nel campo del ransomware as a service (RaaS). L'ultimo gruppo a...

Il ransomware ora si maschera da AUDIT di Sicurezza. I WereWolves sbarcano nel circus RaaS e colpiscono le aziende Russe

La loro missione è "rafforzare l’immunità informatica delle aziende di tutto il mondo, e questo vale sicuramente la pena". Si chiamano WereWolves e il loro sito web (accessibile direttamente nel...

Centrali Nucleari e Ospedali ora sono l’obiettivo di BlackCat. Dopo il sequestro del DLS da parte dell’FBI IL Gatto nero è infuriato

Come abbiamo visto nella giornata di ieri, una coalizione di forze dell'ordine hanno oscurato il Data Leak Site della cybergang d'élite BlackCat/ALPHV. Ma sembra che i criminali informatici del "gatto...

PA Digitale emette un secondo comunicato: infrastrutture ripristinate ma nessuna perdita di dati

Questo attacco informatico sta catalizzando l'attenzione del pubblico, in particolare per la sua durata che ha smosso da qualche giorno anche i media mainstream, inizialmente ignari degli eventi in corso....

Le Forze dell’Ordine chiudono il sito di ALPHV/BlackCat. Sarà finita la storia del famoso Gatto Nero? Assolutamente NO!

Le forze dell'ordine internazionali hanno colpito duramente la famigerata banda criminale informatica ALPHV/BlackCat, eliminando il loro data leak site all'interno della rete onion. L'azione congiunta coinvolge diverse agenzie, tra cui...

E’ stata LockBit a colpire la WestPole. Cosa Hanno Sottratto oltre a Bloccare le Infrastrutture?

La misteriosa entità responsabile dell'attacco ransomware che ha colpito WestPole, causando problemi estesi a PA Digitale e numerose altre entità della Pubblica Amministrazione, è finalmente stata identificata. Da fonti vicino...

E se il 70% delle pompe di benzina in Italia smettesse di funzionare per un cyber-attack? Questo è quanto sta succedendo in Iran

Gli attacchi informatici sulle infrastrutture critiche nazionali, oggi si fanno in modo "controllato". Questo è quanto sta succedendo in Iran dove non sono state bloccate tutte le pompe, ma è...

17.000 cPanel in vendita nelle underground. Oltre 400 sono di aziende italiane

Non è la prima volta che ci imbattiamo in Market Underground che vendono accessi e non è poi una notizia così tanto sconvolgente in quanto ce ne saranno sempre di nuovi....