


Secondo un rapporto di Morphisec, organizzazioni ucraine con sede in Finlandia sono state prese di mira da una campagna dannosa per distribuire il trojan Remcos RAT. L’attacco è stato attribuito al gruppo UAC-0184.
Il Remcos RAT (Remote Access Trojan, RAT) viene fornito utilizzando IDAT Loader. La campagna di phishing prevede l’utilizzo di esche a tema militare come punto di partenza per avviare una catena di infezione. Questa a sua volta porta all’implementazione dell’IDAT Loader, che a sua volta utilizza l’algoritmo di steganografia delle immagini PNG integrato per estrarre il Remcos RAT.

Remcos RAT consente a un utente malintenzionato di controllare un computer infetto, rubare informazioni personali e monitorare le azioni della vittima.
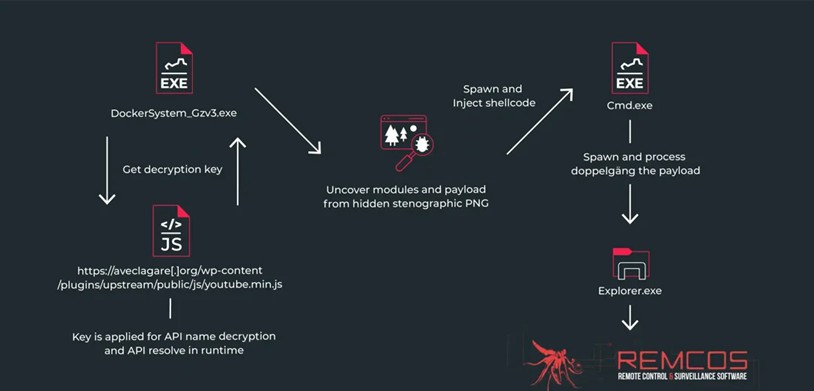
L’attacco ha utilizzato e-mail di phishing mascherate da messaggi delle forze di difesa israeliane e ha utilizzato sofisticate tecniche di distribuzione di malware. Tra le quali il caricamento dinamico delle funzioni API di Windows, i controlli della connettività Internet e l’elusione degli elenchi di blocchi dei processi.
IDAT Loader, che presenta un’architettura modulare e funzionalità uniche di altri loader, inclusa l’iniezione di codice, è stato precedentemente utilizzato per distribuire le famiglie di malware DanaBot , SystemBC e RedLine Stealer. Nella campagna scoperta, i moduli IDAT erano incorporati direttamente nel file eseguibile, il che si discosta dalla pratica abituale di scaricarli da un server remoto.
Lo studio esamina anche le tecniche di evasione del rilevamento utilizzando la steganografia e il Module Stomping. Una tecnica che consente al codice dannoso di eludere il rilevamento da parte di soluzioni antivirus inserendolo in librerie legittime.
IDAT Loader si sovrappone a un’altra famiglia di loader chiamata HijackLoader.
La tecnica consente la consegna di payload DanaBot, SystemBC e RedLine Stealer. Sebbene manchi di funzionalità avanzate, il bootloader utilizza un’architettura modulare per l’iniezione e l’esecuzione del codice, cosa rara per la maggior parte dei bootloader.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]