


Sui social network è scoppiata una lotta inaspettata tra i principali servizi di messaggistica istantanea del mondo, causando preoccupazione per centinaia di milioni di utenti.
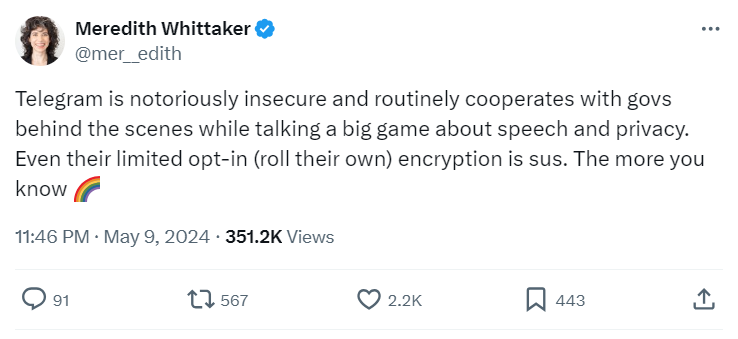
La presidente di Signal Meredith Whittaker ha risposto alle affermazioni di Telegram secondo cui le comunicazioni sicure di Signal potrebbero essere violate affermando che “Telegram è noto per la sua insicurezza e la collaborazione segreta con i governi, nonostante le forti affermazioni di protezione della privacy”.

Ha anche messo in dubbio la crittografia di Telegram.
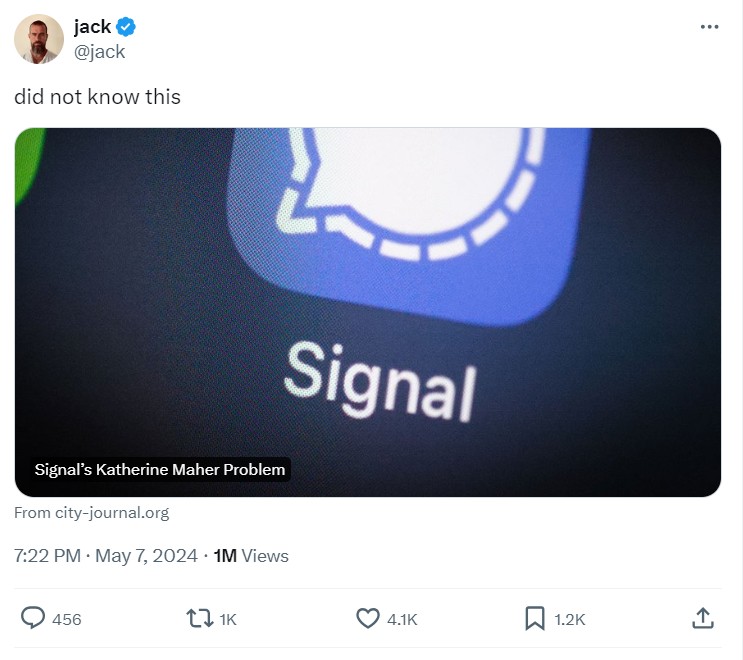
La controversia è iniziata dopo che Elon Musk ha pubblicato un tweet sulle vulnerabilità scoperte di Signal “che non sono state risolte”, in risposta a un articolo del City Journal sui legami della gestione di Signal con il governo degli Stati Uniti. L’articolo sollevava dubbi sul finanziamento iniziale di Signal e sui suoi possibili collegamenti con le agenzie di intelligence statunitensi.
I rapporti menzionano che il protocollo di crittografia Signal viene utilizzato in piattaforme popolari come WhatsApp, Facebook Messenger e Google Message, il che mette in discussione la sicurezza dei messaggi se vengono rilevate vulnerabilità nel protocollo Signal.
Anche il fondatore di Twitter (X) Jack Dorsey e il co-fondatore di Ethereum Vitalik Buterin si sono uniti alla discussione , condividendo le loro opinioni sulla situazione.
Meredith Whittaker ha risposto sottolineando che Signal è impegnata in una divulgazione responsabile, ma che attualmente non ci sono prove di vulnerabilità esistenti e non sono state segnalate vulnerabilità note. Inoltre, Whittaker ha osservato che Signal è costruito in modo tale che sia impossibile interferire con il suo lavoro senza conseguenze.
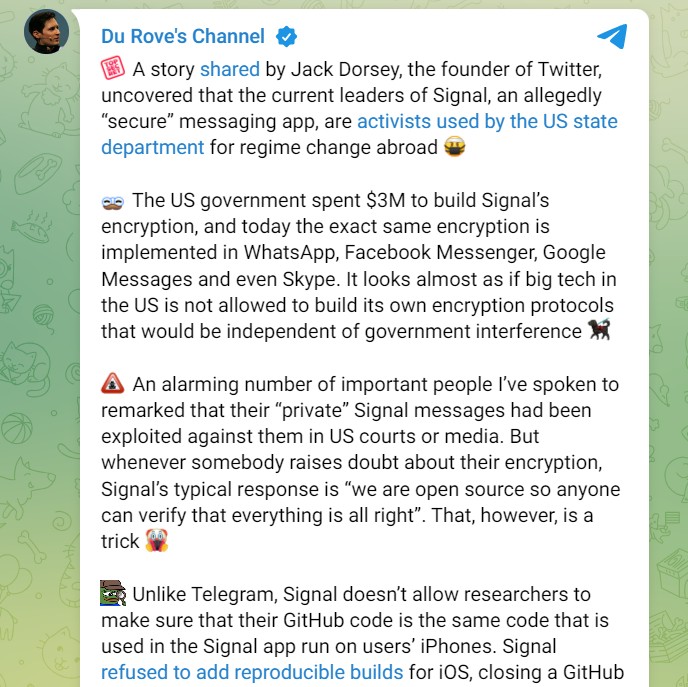
Il fondatore di Telegram, Pavel Durov, ha colto l’occasione per criticare il suo concorrente, affermando che i leader di Signal vengono utilizzati dal Dipartimento di Stato americano per cambiare i regimi all’estero e che le grandi aziende tecnologiche statunitensi non possono creare i propri protocolli di crittografia senza l’intervento del governo.
Il direttore di Signal continua a insistere sull’affidabilità del loro messanger, sottolineando l’apertura del protocollo e la sua disponibilità alla verifica comunitaria.
In ogni caso, qualunque sia il risultato di questo confronto, la scelta del messenger adatto spetta sempre all’utente finale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]