


Dopo aver affermato di aver trafugato 170.000 biglietti per l’ERAS Tour di Taylor Swift, oggi il gruppo hacker Sp1d3rHunters dichiara di aver diffuso altri 30.000+ biglietti per eventi di grande rilievo.
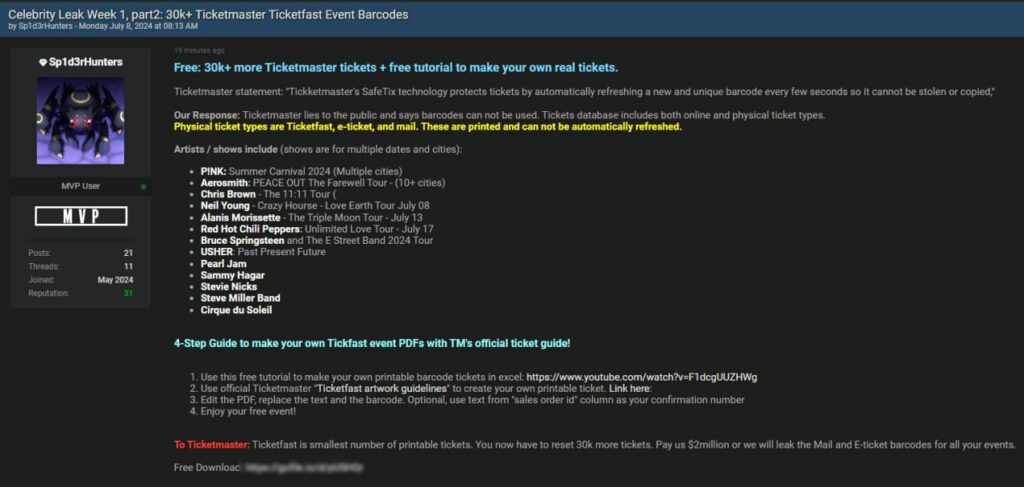
I biglietti presumibilmente trapelati oggi includono eventi per:

Sp1d3rHunters, noto per le sue attività illecite nel mondo del cybercrime, ha pubblicato un messaggio dettagliato su un darkforum, sostenendo di aver violato la sicurezza di Ticketmaster. Secondo quanto riferito, la falla sfruttata dal gruppo hacker permette di stampare biglietti fisici (Ticketfast, e-ticket, e biglietti inviati via posta) che, a differenza dei biglietti elettronici dinamici di Ticketmaster, non possono essere automaticamente aggiornati.
How to: Guida in 4 Passi per Creare i Propri Biglietti Ticketfast
Situazione Attuale e Veridicità della Violazione
Al momento, non possiamo confermare con precisione la veridicità della violazione, poiché Ticketmaster non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Tuttavia, la portata delle affermazioni di Sp1d3rHunters e il potenziale danno per gli eventi menzionati rendono questa notizia particolarmente preoccupante.
Implicazioni e Prossimi Passi
Se le affermazioni si rivelassero vere, Ticketmaster dovrà affrontare un compito enorme per ripristinare la sicurezza dei suoi biglietti e proteggere i suoi clienti da possibili truffe. È probabile che vengano adottate misure di emergenza per invalidare i biglietti trapelati e rilasciarne di nuovi.
Conclusioni
Sebbene non ci siano ancora conferme ufficiali, la possibilità di una violazione di questa portata solleva serie preoccupazioni sulla sicurezza dei sistemi di Ticketmaster. Invitiamo i lettori a rimanere aggiornati e a controllare regolarmente il sito web di Ticketmaster per eventuali annunci ufficiali.
Nota Bene: Questo articolo deve essere considerato come una fonte di intelligence e non come un’informazione confermata.
Rimaniamo in attesa di ulteriori sviluppi e conferme da parte di Ticketmaster e degli organizzatori degli eventi coinvolti.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]