


Il 29 ottobre 2026 sono usciti dagli hot wallet di Binance circa 6,3 miliardi di dollari su dieci blockchain, in gran parte in una ventina di minuti. Il vettore iniziale non è ancora noto e il dato più rilevante fino ad ora è dove si è rotta la catena di sicurezza. – In aggiornamento.
Aggiornamenti al 3 novembre – Binance ha pubblicato il proprio initial findings report. I punti principali dell’analisi pubblicata su queste pagine trovano conferma come la modalità tecnica, la compromissione del signing service, lo sfruttamento di EIP-7702 per persistenza on-chain, l’impossibilità di revoca immediata per l’architettura MPC.

Il report ricostruisce la catena di compromissione attraverso tre ingegneri interni:
Binance dichiara inoltre di aver rilevato e bloccato 57 casi di minacce legate alla Nord Corea nel corso del 2026 prima di questo incidente. L’attribuzione all’FBI rimane l’unica fonte pubblica ufficiale. Binance non attribuisce direttamente.
30 ottobre – Secondo il co-CEO Richard Teng, in un aggiornamento video del 30 ottobre, l’attaccante avrebbe usato un meccanismo di auto-distruzione che cancellava strumenti e tracce man mano che procedeva. Teng ha inoltre detto che l’attacco non è stato opera di una sola persona e che la delega EIP-7702 non è passata dai normali controlli di approvazione di Binance. Le fonti non precisano la natura del meccanismo, e le dichiarazioni non sono state confermate da analisti indipendenti.
29 Ottobre – Binance dichiara di non aver trovato evidenza di una fuga di chiavi private e indica come possibile punto di ingresso il laptop di un ingegnere DevOps, da cui l’attaccante avrebbe raggiunto un container di servizio abilitato a inviare prelievi. TRM Labs arriva a una conclusione coerente: su nove delle dieci catene i fondi sono stati inviati con normali trasferimenti firmati, il che starebbe ad indicare una compromissione dell’infrastruttura di firma e non una falla in una singola rete. Blockaid ha riportato che undici chiavi di hot wallet avrebbero firmato i trasferimenti (dato non ulteriormente dettagliato). Binance stessa parla ormai di ‘ulteriori punti di violazione. La distinzione tra “chiavi rubate” e “chiavi fatte usare” resta quindi un’ipotesi in attesa del post-mortem.
Su Ethereum la scena è quasi cinematografica: l’attaccante ha aggiunto un meccanismo specifico. Alle 20:20 UTC una transazione ha inviato 50 autorizzazioni EIP-7702 firmate da Binance 14, ciascuna con un nonce diverso, perché ne bastava una in linea con lo stato del wallet. Quella valida ha delegato l’hot wallet a un contratto controllato dall’attaccante, che tre minuti dopo ha spostato 167.464 ETH e decine di token. La delega è rimasta attiva circa 3 ore e 50 minuti (revoca alle 00:10:35 UTC del 30 ottobre) e questo ha permesso sweep ripetuti sui fondi che Binance continuava a inviare al wallet. EIP-7702 non risulta difettoso: ha reso persistente un accesso già ottenuto.
Il quadro è quello di un’operazione preparata con cura, il wallet operatore è stato finanziato tramite Tornado Cash il 28 ottobre e le prove generali si sono svolte nelle ore che hanno preceduto l’attacco e TRM e Chainalysis lo attribuiscono a TraderTraitor – noto anche con i nomi di Jade Sleet o UNC4899 – ed è legato a ingenti furti di criptovalute, non ultimo Bybit. Questo attore di norma prende di mira sviluppatori e personale DevOps del settore tecnologico e delle criptovalute, ricorrendo a falsi colloqui di lavoro e strumenti di sviluppo compromessi. Tuttavia per Binance il vettore iniziale non è dimostrato.
L’impatto totale stimato si aggira intorno a 6,3 miliardi di dollari e circa 3 miliardi sono stati congelati on-chain con i partner blockchain. Viene subito dichiarato che tutte le perdite verranno coperte con il fondo SAFU e i fondi aziendali e che i fondi degli utenti sono al sicuro e nel frattempo i prelievi temporaneamente sospesi, l’autorizzazione dell’indirizzo viene revocata, mentre le forze dell’ordine e partner di intelligence blockchain vengono coinvolti.
Sul fronte del recupero l’esito è diviso a metà: circa 3 miliardi sono stati congelati, soprattutto stablecoin bloccate da Tether, Circle e altri emittenti, mentre il resto, in particolare BTC, XRP e gran parte degli ETH, non può essere bloccato da nessun emittente. Su questi fondi si concentra ora l’attenzione: finché restano fermi sugli indirizzi dell’attaccante sono tracciabili, e il primo deposito su un exchange o su un altro servizio mostrerà dove tenta di convertirli.
IMPATTO SUL MERCATO: questo hack non è un evento macro (non tocca tassi, inflazione o Fed), ma di microstruttura e fiducia: riguarda il principale hub di scambio del settore. BTC è sceso sotto i 77.000 dollari, BNB ha perso circa il 7% e le liquidazioni sono arrivate a circa 1,55 miliardi (SOCRadar), in una giornata di ribasso più ampio dei mercati. Binance ha accantonato oltre 6,34 miliardi per coprire le perdite e gli analisti non vedono al momento un rischio di insolvenza. Con i prelievi attesi in riapertura entro 45-48 ore, l’effetto su spread e leva è un’ipotesi ancora da misurare.
IMPLICAZIONI STRATEGICHE: L’intelligenza artificiale è stata usata come trampolino per il movimento laterale: dopo aver compromesso il computer di un ingegnere, l’attaccante avrebbe sfruttato un tool AI interno per ottenere accesso a un wallet DevOps engineer e a un altro software engineer, individuando anche un container deployment permission token. Questo dimostra che l’AI non è solo uno strumento difensivo, ma può diventare una superficie d’attacco: se un sistema AI interno ha privilegi o accesso a informazioni e ambienti sensibili, la sua compromissione può estendere l’attacco oltre la macchina inizialmente infettata. Il perimetro critico si sposta quindi su supply chain e developer environment: installer, repository, dipendenze e workstation degli sviluppatori possono diventare punti di ingresso verso sistemi ad alto valore.
La fiducia si rompe anche sul piano del processo. Nel caso Revolut di settembre 2026 dati KYC sono stati consegnati dopo richieste fraudolente apparentemente provenienti da un dominio governativo, senza compromissione dei sistemi secondo Revolut. Se l’ipotesi di Binance sul laptop DevOps fosse confermata, il punto debole sarebbe ancora ciò che circonda la crittografia (endpoint, processi, percorsi di autorizzazione), non la crittografia in sé. La nostra analisi [Dark LAB / Revolut e Kraken: 27 wallet, 27 superfici di attacco] approfondisce come trasformare questi episodi in superfici di difesa.
IN BREVE
Binance dichiara di non aver trovato evidenza di una fuga di chiavi private, ma non ha spiegato come sia stato compromesso il laptop, come sia stato ottenuto l’accesso al container e perché i controlli sulle transazioni non abbiano bloccato i trasferimenti. Il quadro è stato poi complicato da due elementi: Blockaid conta undici chiavi di hot wallet che hanno firmato i trasferimenti, e Binance stessa parla di “ulteriori punti di violazione”.
Livello di confidenza: MEDIA (la questione delle chiavi è ancora aperta)
Ethereum, secondo l’analisi on-chain, l’attaccante ha usato EIP-7702 per associare uno smart contract all’hot wallet Binance 14 e avviare, tramite la funzione di sweep, il prelievo di ETH e token. Alle 20:20 UTC una singola transazione ha inviato cinquanta autorizzazioni firmate da Binance 14, ciascuna con un nonce diverso, e una sola è risultata valida. La delega richiedeva una firma crittografica valida del wallet, e non è noto come sia stata ottenuta. La delega è rimasta attiva fino alla revoca da parte di Binance e ha consentito sweep ripetuti sui fondi che l’exchange continuava a inviare al wallet. Sulle altre nove catene i fondi sono usciti con normali trasferimenti firmati, il che porta TRM Labs a indicare una compromissione dell’infrastruttura di firma e non una falla di EIP-7702 o di Ethereum.
Gli emittenti di stablecoin hanno inserito d’urgenza i wallet dei destinatari nelle blacklist degli smart contract, impedendo trasferimenti e scambi dei token sottratti. Tether ha bloccato oltre 1,567 miliardi di USDT e Circle circa 823 milioni di USDC; Ripple, World Liberty Financial e l’Arbitrum Security Council hanno congelato altre somme. Binance stima ora i fondi congelati in circa 3 miliardi di dollari. Il resto, in particolare BTC, XRP e gran parte degli ETH, non può essere bloccato dagli emittenti.
TRM Labs collega con elevata confidenza l’attacco a TraderTraitor, gruppo APT responsabile anche dell’hack di Bybit da 1,5 miliardi a febbraio 2025 mentre Chainalysis arriva a una valutazione analoga.
Livello di confidenza: ALTA
EIP-7702, intitolata “Set Code for EOAs”, è stata attivata sulla mainnet di Ethereum il 7 maggio 2025 con l’upgrade Pectra. Su Ethereum esistono due tipi di account. Gli EOA sono i wallet normali: controllati da una chiave privata, firmano e inviano transazioni ma non eseguono codice. Gli smart contract account eseguono codice, ma non hanno una chiave privata e non avviano transazioni da soli.
EIP-7702 colma questo divario. Permette a un EOA di delegare l’esecuzione del proprio codice a uno smart contract già esistente, senza cambiare indirizzo, senza spostare fondi e mantenendo la chiave privata. In pratica un wallet tradizionale può comportarsi come un account programmabile: batch di operazioni, pagamento delle commissioni da parte di terzi, limiti di spesa, recupero dell’accesso.
Come funziona.
Vantaggi: batching, sponsorizzazione del gas, compatibilità con ERC-4337 senza migrare a un nuovo wallet.
Il rischio. Una delega verso un contratto malevolo o scritto male può dare il controllo quasi totale dell’account. La specifica sconsiglia alle applicazioni di chiedere agli utenti di firmare autorizzazioni EIP-7702, perché non esiste un meccanismo sicuro per farlo lato applicazione. Wintermute aveva osservato, nelle prime settimane dopo Pectra (maggio-giugno 2025), che oltre il 97% delle deleghe EIP-7702 puntava a contratti sweeper con bytecode identico. Al 2026 il quadro è cambiato: l’ecosistema è molto più ampio e diversificato.
Il caso Binance. L’attaccante ha inviato in un’unica transazione 50 autorizzazioni firmate da Binance 14, con nonce consecutivi, perché non conosceva il nonce corrente del wallet e ha coperto un intervallo. Una di queste ha agganciato il nonce del wallet e ha delegato l’hot wallet a uno sweeper che solo l’attaccante poteva comandare. Pochi minuti dopo la delega effettiva il wallet è stato svuotato. La delega è rimasta attiva per circa circa 3 ore e 50 minuti, fino alla revoca alle 00:10:35 UTC del 30 ottobre. Non è noto come l’attaccante abbia ottenuto le firme. TRM Labs e altri analisti escludono un difetto di EIP-7702 o di Ethereum e indicano una compromissione dell’infrastruttura di firma di Binance.
In sintesi: EIP-7702 rende i wallet tradizionali più flessibili, ma chi controlla le firme di un account può trasformarlo in un account che esegue codice altrui. Il rischio sta nella protezione delle firme, non nel meccanismo.
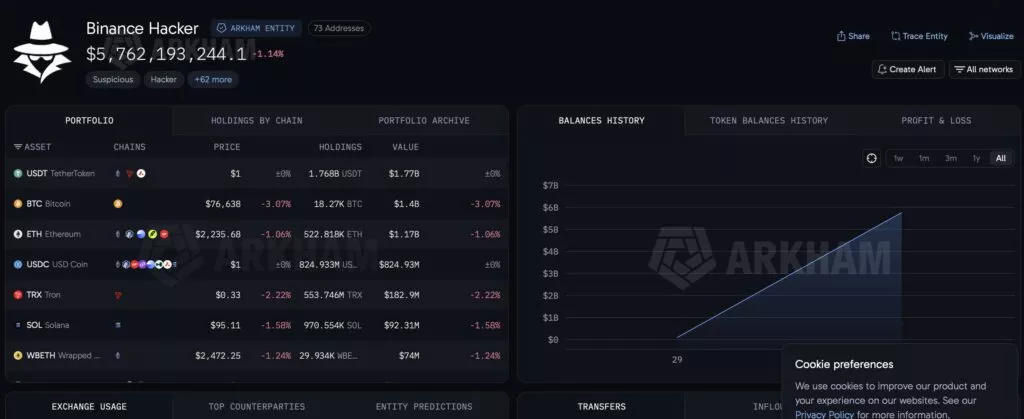
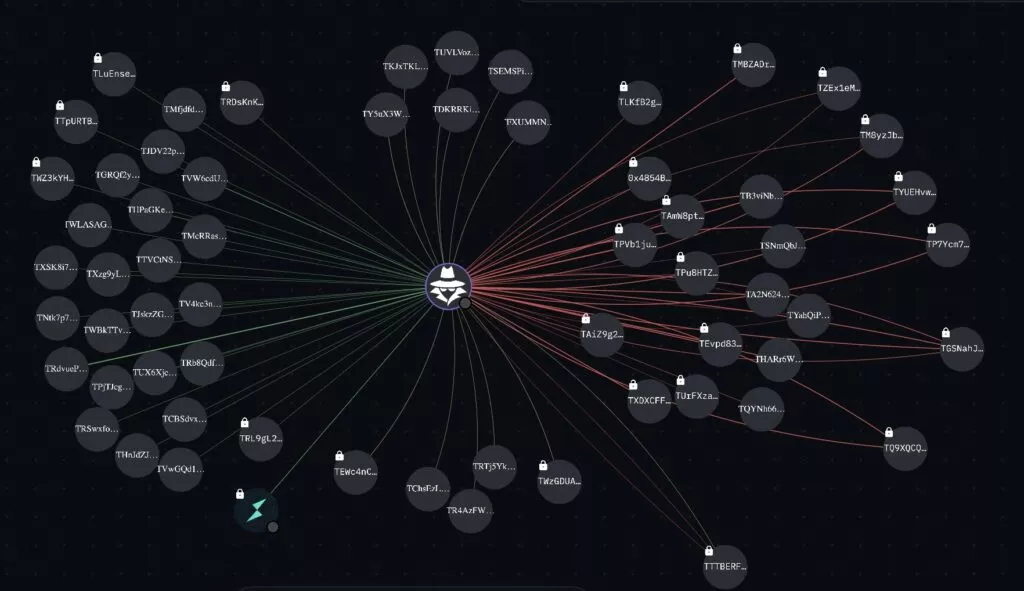
Nelle prime ore dopo l’inizio dei prelievi, la sera del 29 ottobre 2026, il quadro era ancora frammentario. Dagli hot wallet di Binance sulla rete Ethereum era partito un deflusso massiccio, che l’analista Spreek e il cofondatore Changpeng Zhao hanno giudicato simile a un attacco hacker. Le prime stime indicavano oltre 2 miliardi di dollari, mentre la scheda “binance-hacker-1029” su Arkham, aggiornata alle 00:36 ora di Mosca (21:36 UTC), contava 52 indirizzi con asset per circa 5,72 miliardi. In quel momento Binance non aveva ancora confermato né l’hack né l’entità del danno. Oggi ne conta 73.
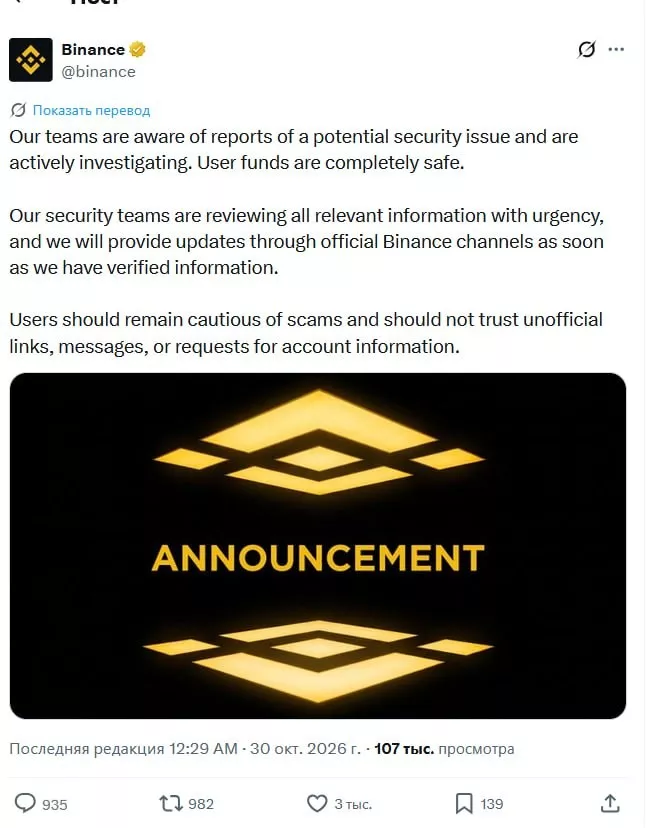
La prima comunicazione ufficiale è arrivata su X: Binance ha parlato di un potenziale problema di sicurezza sotto indagine e ha assicurato che i fondi degli utenti erano al sicuro. Un portavoce ha precisato a Cointelegraph che l’impatto sui fondi dei clienti non era confermato.
I primi blocchi sono stati di 971 milioni di USDT da parte di Tether e di 823 milioni di USDC da parte di Circle. CZ ha ringraziato i due emittenti, aggiungendo che, come azionista, si aspetta la piena copertura dei fondi dei clienti, mentre Allaire ha parlato di oltre 800 milioni di USDC congelati con le forze dell’ordine. Il totale dei fondi congelati confermato da Binance è poi salito a 2,54 miliardi e, in un aggiornamento successivo, a circa 3 miliardi.
Attribuzione. Nelle prime ore circolava l’ipotesi di un coinvolgimento di Lazarus, senza prove. L’attribuzione a TraderTraitor, sottogruppo legato a Lazarus, è arrivata più tardi ed è opera di società private di analisi on-chain: TRM Labs e Chainalysis la formulano con alta confidenza (il CEO di Chainalysis, Jonathan Levin, parla di attacco “probabilmente” opera di TraderTraitor), mentre Elliptic la ritiene probabile ma non ancora certa e ancora TRM nota una differenza con Bybit, dove i fondi passarono da bridge, mentre qui passano da market maker e lending. Binance non ha attribuito la responsabilità: il co-CEO Richard Teng ha dichiarato che l’indagine non è attribuita ad alcun individuo. Non risulta nemmeno una conferma da parte di governi o forze dell’ordine.
L’elemento più concreto è il commingling, cioè il mescolamento dei fondi. ZachXBT riporta che fondi dell’attacco a Binance e dell’exploit di Bitget, attribuito a sua volta a TraderTraitor, sono finiti nello stesso indirizzo dopo essere passati da THORChain, e ne deduce che lo stesso attore sia “probabilmente” dietro entrambi. Il commingling dimostra però soltanto che i flussi di riciclaggio si sovrappongono: potrebbe trattarsi di un servizio di laundering condiviso e non dello stesso gruppo operativo. È il collegamento più solido e verificabile oggi disponibile, non una prova definitiva.
Indirizzo del commingling: 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7
Secondo Elliptic, il riciclaggio dei fondi di Binance è “quasi certamente guidato da software” e non si ferma di notte, a differenza di Bybit, dove seguiva ritmi di lavoro umani; per TRM, inoltre, usa market maker e lending e non i bridge come dopo Bybit.
| Fonte | Attribuzione | Certezza | Note |
| TRM Labs | TraderTraitor (Nord Corea) | Alta confidenza | Finanziamento del wallet operatore con piccoli prelievi da Tornado Cash, preparazione anticipata e firme raccolte prima dell’esecuzione, come nei casi Bybit (febbraio 2025) e KelpDAO (aprile 2026); “intelligence on-chain e off-chain” non dettagliata. Il riciclaggio passa da market maker e lending, non dai bridge come dopo Bybit. Il commingling con Bitget non è citato. NB. L’uso di Tornado è comune a molti attori |
| Chainalysis | TraderTraitor | Alta confidenza (portavoce a CNN); “probabile” (CEO Jonathan Levin) | Prova principale: fondi mescolati in tempo reale con quelli dell’exploit di Bitget, attribuito ad attori nordcoreani. Cita anche il finanziamento via Tornado Cash. |
| Elliptic | TraderTraitor | “Probabile”, non ancora certo | Fondi mescolati con quelli di Bitget in più wallet, per ora solo in piccola parte; servizi usati in comune con furti precedenti (BigONE, WOO X, AFX); metodo simile a Bybit; scala dell’operazione (11 blockchain in circa tre ore). |
| ZachXBT | Stesso attore dell’exploit di Bitget | Probabile | Fondi dei due attacchi nello stesso indirizzo dopo il passaggio da THORChain. |
| Binance | Binance ha condiviso il comunicato FBI senza distanziarsene, la lettura più naturale è che accetti l’attribuzione dello stesso attaccante | – | L’indagine non ha attribuito responsabilità ad alcun individuo (Teng). |
| FBI (con USSS e IRS-CI) | TraderTraitor (Corea del Nord) | Alta confidenza | Attribuzione ufficiale, senza livello di confidenza dichiarato | Osservata la conversione dei fondi rubati soprattutto in ETH; indirizzi “gestiti da o strettamente collegati” agli attori TraderTraitor; il comunicato non descrive il vettore dell’attacco | |
Lettura. TRM e Chainalysis arrivano alla stessa conclusione partendo da evidenze in parte diverse: TRM dal metodo e dalla preparazione (somiglianze con Bybit e KelpDAO), Chainalysis ed Elliptic dal commingling con Bitget. La convergenza rafforza l’ipotesi, ma resta un’inferenza indiretta: si tratta di analisi di società private su dati pubblici, e il legame con Bitget dipende a sua volta dall’attribuzione di quell’attacco.
Nota sul gruppo. Il nome TraderTraitor è usato almeno dall’avviso congiunto di CISA, FBI e Dipartimento del Tesoro statunitensi dell’aprile 2022. Secondo l’analisi di Wiz è un’operazione finanziariamente motivata, considerata un sottogruppo dell’ecosistema Lazarus: gli attori dietro TraderTraitor sono tracciati anche come Lazarus Group, APT38, BlueNoroff e Stardust Chollima, mentre altri fornitori gli hanno assegnato i nomi UNC4899, Jade Sleet e Slow Pisces. Non è però chiaro se queste etichette indichino lo stesso gruppo, e le fonti non stabiliscono se sia un’unità formale, un team o un insieme di attività: l’unico legame descritto con certezza è il riuso degli stessi strumenti. L’obiettivo principale è il guadagno economico; un’attività di spionaggio nel settore crypto è ipotizzata solo in modo cauto.
Quanto pesa l’attribuzione. Le evidenze pubbliche sono soprattutto on-chain: il mescolamento dei fondi con quelli dell’exploit di Bitget, il finanziamento via Tornado Cash (già visto nel caso Bybit, ma non esclusivo di un gruppo) e le somiglianze di metodo con Bybit e KelpDAO. TRM cita anche “intelligence off-chain”, senza dettagliarla. L’alta confidenza dichiarata dagli analisti non è una prova definitiva: Elliptic stessa scrive che l’attribuzione non è ancora certa, e nessun governo l’ha confermata. Il riflesso di attribuire tutto alla Corea del Nord merita quindi scetticismo metodologico, ma non un rifiuto automatico, perché le somiglianze con casi già attribuiti dall’FBI sono reali.
Il 31 ottobre l’FBI, con USSS e IRS-CI, ha dichiarato che la Corea del Nord è responsabile del furto di oltre 6 miliardi di dollari. L’unica evidenza che il comunicato rende pubblica è la conversione dei fondi in ETH: non descrive come sia avvenuta l’intrusione né il ruolo del laptop DevOps. Binance, nelle fonti consultate, non ha attribuito l’attacco. L’attribuzione è ufficiale, ma le evidenze pubbliche restano limitate. Come per ogni attribuzione di un governo, le prove possono non essere pubblicabili: ciò che si può verificare dall’esterno è il comportamento on-chain. Il metodo di compromissione (laptop, container, firme) non è attribuito né spiegato.
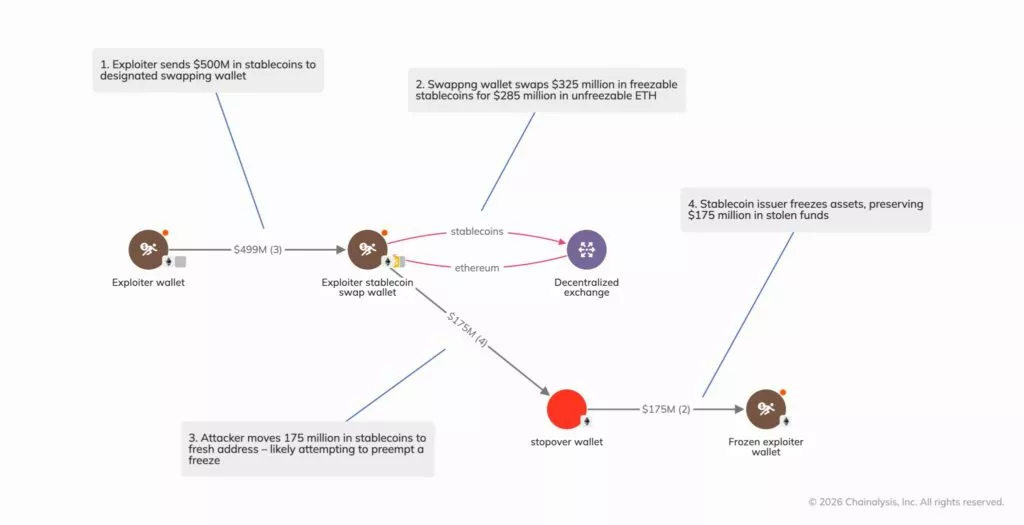
TRM nota che il riciclaggio osservato, basato su grandi swap tramite market maker e protocolli di lending, differisce dal pattern orientato ai bridge seguito dopo Bybit. Nelle prime valutazioni Elliptic aveva a sua volta indicato le deviazioni dai pattern di riciclaggio precedenti, in velocità e metodologia. Quel che segue è che la somiglianza nel riciclaggio non è, da sola, un buon pilastro dell’attribuzione, anche se non esclude che si tratti dello stesso attore.
| Passaggio | On-chain dimostra | On-chain NON dimostra | Dichiarato o ipotizzato |
|---|---|---|---|
| Funding via Tornado Cash | Tre piccoli prelievi verso il wallet operatore dalla mattina del 28 ottobre | Identità dell’attaccante | TRM: preparazione iniziata almeno 36 ore prima; TRM e Chainalysis citano Tornado tra gli elementi per l’attribuzione |
| Sweeper e prove generali | Una prima versione provata su due wallet, la versione finale su un terzo (TRM); altre ricostruzioni indicano due prove, 13:51–14:24 e 16:20–16:47 | Chi abbia scritto e distribuito il contratto | — |
| 50 autorizzazioni EIP-7702 | 50 autorizzazioni firmate da Binance 14, con nonce consecutivi, in un’unica transazione alle 20:20 | Come le firme siano state ottenute | TRM: firme prodotte in anticipo come lotto; l’ipotesi più probabile è che l’attaccante abbia ottenuto la capacità di far firmare al sistema di Binance ciò che voleva. Il phishing era un’indicazione iniziale per Ethereum, ma non spiega le altre catene |
| Delega EIP-7702 | Delega attiva per quasi quattro ore, sweep ripetuti fino alle 23:56 e revoca alle 00:10 | Che EIP-7702 sia “il bug”: gli analisti escludono un difetto del meccanismo | Binance: autorizzazione revocata; nessuna evidenza di fuga di chiavi |
| Drain multi-chain quasi simultaneo | Trasferimenti validi da più hot wallet su più catene, dalle 20:04 alle circa 20:35 | Il meccanismo di compromissione | Binance: laptop DevOps e container di servizio, con “ulteriori punti di violazione”; Blockaid conta undici chiavi di hot wallet che hanno firmato |
| Commingling con Bitget | Sovrapposizione di flussi (ZachXBT: stesso indirizzo; Elliptic: più wallet e solo in piccola parte) | Stesso gruppo operativo, rispetto a un servizio di riciclaggio condiviso | Chainalysis: prova principale per l’attribuzione; ZachXBT: “probabilmente lo stesso attore” |
Questa sezione si basa sulla mia esperienza di analisi su questi attori e sul confronto critico delle fonti primarie disponibili. È un’ipotesi di lavoro, non una conclusione confermata.
Nella mia esperienza, l’attribuzione di questi attacchi tende a poggiare sul seguire i wallet e sul riciclaggio: dove vanno i fondi, con cosa si mescolano, quali canali usano. Questo identifica chi gestisce i fondi, non necessariamente chi ha eseguito l’intrusione. Le prove pubbliche sul caso Binance (commingling con Bitget, conversione in ETH — pattern documentato dall’FBI in attacchi precedenti attribuiti alla stessa rete) riguardano soprattutto la seconda fase, mentre per la prima le società di analisi citano indizi di metodo e intelligence non pubblica. Non posso dunque verificare dall’esterno che i due ruoli coincidano. Questo non significa che l’attribuzione sia sbagliata: l’FBI dichiara la Corea del Nord responsabile del furto e può disporre di elementi che non vediamo.
Il mio dubbio non riguarda quindi la plausibilità dell’ipotesi nordcoreana, ma il peso delle prove: la parte più verificabile dall’esterno è quella del riciclaggio, mentre quella dell’intrusione poggia su indizi di metodo e su intelligence non pubblica. In sintesi: si può dire con buona confidenza chi gestisce i fondi; non si può dire, con lo stesso livello di evidenza pubblica, chi li ha sottratti.
Nota sulle prove di attribuzione: l’esistenza e l’operatività di una rete DPRK-linked (APT38/Lazarus/TraderTraitor) è documentata da prove giudiziarie pubbliche. Il Dipartimento di Giustizia statunitense ha annunciato cinque dichiarazioni di colpevolezza di complici occidentali che hanno facilitato l’infiltrazione di lavoratori informatici nordcoreani in aziende americane tramite identità rubate e “laptop farm”, e ha sequestrato oltre 15 milioni di dollari in criptovalute ricondotte ad APT38 e collegati a quattro furti specifici nel 2023 (CoinsPaid, due piattaforme panamensi, un exchange alle Seychelles).
Questo dimostra che la rete esiste, opera e monetizza attraverso furti di criptovalute, con un meccanismo documentato (infiltrazione tramite identità occidentali, accesso remoto, riciclaggio). Non dimostra però che gli operatori che hanno eseguito un singolo attacco — incluso quello a Binance — siano nordcoreani, né identifica il loro vettore d’ingresso.
Per ogni attacco attribuito al gruppo, il collegamento si costruisce su un secondo livello di prova: wallet clustering, coerenza di TTP, e talvolta il sequestro diretto dei fondi rubati. Il terzo livello — dimostrare che gli operatori siano nordcoreani — non è mai stato dimostrato in sede processuale: alcune identità sono state rivendicate formalmente in atti di accusa statunitensi, ma nessun membro operativo del gruppo è mai stato arrestato né ha comparso in aula; non esistono prove forensi pubbliche testate davanti a un giudice.
La pratica corrente tende a unificare questi tre livelli in un’unica etichetta (“è TraderTraitor, quindi è nordcoreano”), salto inferenziale che la blockchain da sola non giustifica. La distinzione corretta è: si può tracciare dove finiscono i fondi; si può spesso attribuire l’attacco alla rete; non si può dimostrare pubblicamente la nazionalità degli operatori.
Livello di confidenza: ALTA
Bitquery ricostruisce che 17 hot wallet di Binance su nove blockchain hanno inviato circa 6,3 miliardi di dollari a un attaccante in meno di quattro ore, e che circa 2,7 miliardi risultano congelati. Altre analisi contano dieci blockchain, perché includono anche Avalanche, che Bitquery non elenca.
Cronologia (UTC):
Distribuzione per catena: Ethereum 3,77 miliardi · Bitcoin 1,48 miliardi · Tron 628 milioni · XRP Ledger 300 milioni · Solana 96 milioni · Arbitrum 32 milioni · Polygon 10 milioni · Optimism 4,8 milioni · Base 2,7 milioni.
Congelamenti. Bitquery calcola 1,76 miliardi di USDT bloccati (il 71% degli USDT sottratti su Ethereum e Tron). I restanti 729 milioni di USDT erano già stati convertiti prima del blocco: circa 234 milioni in TRX e, per differenza, circa 495 milioni in ETH.
Dove sono i fondi. L’attaccante deteneva ancora circa 3,2 miliardi: BTC 1,43 miliardi, ETH 1,14 miliardi, XRP 294 milioni, TRX 227 milioni, SOL 95 milioni, altri token 12 milioni. I BTC restano divisi su 19 indirizzi e non spesi.
Precisazione importante: Le cifre circolate su X relative a “875 milioni di ETH” e “234 milioni di TRX” includevano anche monete acquistate dall’attaccante con stablecoin rubate. Non rappresentano quindi quanto Binance ha effettivamente perso in quegli asset.
L’attaccante ha iniziato a smaltire gli altcoin sottratti: 4,73 milioni di $VIRTUAL su Base sono stati convertiti in circa 1.182 ETH tramite DODO e ParaSwap. I fondi restano on-chain.
È la prosecuzione del pattern già visto: prioritizzare la conversione in ETH (e TRX) degli asset non congelabili.
Livello di confidenza: ALTA
SOCRadar conferma un furto stimato in circa 6,3 miliardi dagli hot wallet su circa dieci blockchain, iniziato alle 20:05 UTC del 29 ottobre. Il punto d’ingresso indicato da Binance è un laptop DevOps compromesso con accesso a un container di servizio; la causa completa non è stata pubblicata. Circa 3 miliardi sono congelati e Binance coprirà le perdite con SAFU e fondi aziendali.
Alle 04:17 UTC del 30 ottobre la co-CEO Yi He ha dichiarato che i prelievi dovrebbero riprendere entro 48 ore (un aggiornamento successivo parla di 45 ore), mentre i depositi sono operativi. Binance.US non è coinvolta: è una piattaforma separata e i prelievi sono partiti dagli hot wallet globali.
Impatto di mercato: BTC sotto i 77.000 dollari, BNB in calo di circa il 7%, ETH di circa il 5% in 24 ore. Liquidazioni per circa 1,55 miliardi (di cui 1,34 miliardi su posizioni long). La perdita equivale a circa il 4% dei circa 144 miliardi di asset detenuti da Binance prima dell’attacco
Indicatori:
Raccomandazioni di SOCRadar:
Livello di confidenza: MEDIA
I fondi non congelabili, circa 3,2-3,3 miliardi, sono ancora in gran parte fermi nei wallet dell’attaccante. Binance ha accantonato -secondo le fonti – oltre 6,34 miliardi per coprire le perdite: circa 5 miliardi erano già detenuti negli asset interessati e il resto viene acquistato sul mercato e con operazioni OTC, il che può richiedere tempo per la bassa liquidità. L’importo esclude i circa 3 miliardi congelati.
Sul riciclaggio, Chainalysis parla di schemi “mai visti prima”: migliaia di transazioni sospettate di essere automatizzate, con fondi che circolano in cicli chiusi tra indirizzi collegati. Gli investigatori segnalano inoltre numerosi wallet Tron che ricevono esattamente 1 TRX prima di inoltrare altri fondi (pattern di funding altamente caratteristico). Elliptic riporta conversioni di circa 434 milioni di USDT in ETH tramite Uniswap, 1inch e sistemi RFQ di market maker. ZachXBT conferma il collegamento con i fondi dell’attacco a Bitget attraverso THORChain.
Valutazione. La parte convertita in asset non congelabili è quella su cui si concentra attualmente il layering automatizzato. BTC e XRP restano invece fermi. È proprio su questi asset “freddi” che si giocherà la fase successiva del riciclaggio: o restano bloccati per mesi in attesa di un canale OTC sicuro, oppure inizieranno a muoversi in piccoli pezzi attraverso bridge e mixer non ancora mappati.
Confidenza media/alta
Lo schema è già visto nell’attacco a Bybit di febbraio 2025, quando i signer furono indotti a firmare una transazione malevola attraverso un’interfaccia manipolata. Nel caso Binance lo schema è analogo, anche se non identico: i dati disponibili indicano un abuso del percorso di firma, ma ancora non spiegano il meccanismo preciso.
Binance dichiara di non aver trovato evidenza di una fuga di chiavi private. Blockaid ha riportato che undici chiavi di hot wallet hanno firmato i trasferimenti (dato non ulteriormente dettagliato). Anche l’ipotesi di un sistema HSM/MPC con policy engine aggirato resta una congettura: Binance non ha reso pubblica la propria architettura di firma.
In sintesi ciò che emerge sino ad ora: accesso via laptop DevOps → abuso del percorso di firma → EIP-7702 e drain multi-chain → layering rapido dei fondi.
| Fase | Cosa risulta | Stato |
|---|---|---|
| Accesso iniziale | Giugno 2026, Engineer A (Wallet DevOps): l’ingegnere scarica un’installazione manomessa di Homebrew mentre cerca un AI coding tool. Il dispositivo viene sostituito e le credenziali ruotate, ma il ruolo dell’ingegnere e quello dei colleghi del team wallet infrastructure restano esposti all’attaccante | Dichiarato da Binance |
| Social Engineering | Settembre 2026, Engineer B (Software): Engineer B viene contattato su una piattaforma di recruiting da un finto Project Director. Dopo due round di colloquio, riceve l’istruzione di scaricare un “assignment” contenente un repository con codice malevolo. Il malware, uno 0-day non rilevato dagli strumenti di endpoint security, sostituisce un componente legittimo di pyenv con una versione malevola | Dichiarato da Binance |
| Movimento laterale | 20 ottobre — L’attaccante sfrutta il computer compromesso di Engineer B e un tool AI interno per ottenere il controllo su Engineer A e su Engineer C. Sul computer di Engineer A viene individuato un container deployment permission token. | Dichiarato da Binance |
| Preparazione | Il wallet dell’attaccante viene finanziato con piccoli trasferimenti da Tornado Cash a partire dal giorno precedente. | Confermato on-chain |
| Vengono create due versioni del contratto sweeper — una di test e una finale — e vengono eseguite due prove generali il 29 ottobre. | Confermato on-chain | |
| Vengono pre-firmate 50 autorizzazioni EIP-7702 con nonce consecutivi. | Confermato on-chain | |
| Esecuzione | Viene stabilita la delega dell’hot wallet Binance 14 e viene eseguito uno sweep multi-token; una delle transazioni aggancia il nonce corrente del wallet. | Confermato on-chain |
| Su nove delle dieci blockchain, i fondi vengono spostati tramite normali trasferimenti firmati, a partire dalle 20:04 UTC. | Confermato (TRM) | |
| Ottenimento delle firme | Non è ancora noto come l’attaccante abbia ottenuto o fatto generare le firme valide. | Non noto |
| Persistenza | La delega EIP-7702 resta attiva fino alla revoca; gli sweep ripetuti proseguono fino alle 23:56 UTC. | Confermato on-chain |
| Layering | 18.270 BTC vengono suddivisi su 19 indirizzi tramite peel chain; 234 milioni di USDT vengono convertiti in TRX su SunSwap; 48 milioni di RLUSD vengono venduti su DEX. | Confermato on-chain |
| Prestito su Aave | Vengono depositati 60 milioni di USDT e presi in prestito 19.762 WETH, pari a circa 44,6 milioni di dollari; la posizione viene poi congelata da Aave. | Confermato on-chain (LlamaRisk/Aave) |
| Riciclaggio | Sono confermati l’uso di THORChain e il commingling con i fondi dell’attacco a Bitget. Il ricorso a CCTP su Avalanche è riportato da una sola analisi. Le conversioni stablecoin→ETH/TRX avvengono tramite DEX e market maker; non emerge supporto per l’ipotesi di “swap a sconto”. | Parzialmente confermato |
| Anti-forensics | Il co-CEO di Binance riferisce di un presunto meccanismo di auto-distruzione volto a cancellare strumenti e tracce. | Non confermato |
| Attribuzione | TraderTraitor, con alta confidenza per TRM; Chainalysis la ritiene probabile | Attribuzione TRM |
| L’FBI indica la Corea del Nord come responsabile dell’incidente. Binance non formula un’attribuzione diretta propria. | Dichiarato pubblicamente |
Confidenza bassa/media
| Tattica | Tecnica | Evidenza | Stato |
|---|---|---|---|
| Execution | T1609 Container Administration Command | Accesso a un container di servizio da cui, secondo Binance, sono state inviate le transazioni non autorizzate. | Dichiarato da Binance; mappatura per analogia, perché Binance non descrive come siano stati eseguiti i comandi |
| Impact | T1657 Financial Theft | Prelievi per circa 6,3 miliardi di dollari su dieci blockchain. | Confermato; importo stimato da Binance e TRM |
Tutti gli orari sono in UTC. Sintesi basata su ricostruzioni on-chain (TRM Labs, Bitquery, Blockaid, BitOK, Crystal, Recoveris e altri) e comunicazioni ufficiali.
Fase di preparazione (28-29 ottobre)
Fase di drain principale (29 ottobre, ~20:04 – 21:00)
La maggior parte del valore (~6,3 miliardi di dollari totali stimati da Binance e TRM) esce in circa 20-30 minuti.
Continuazione e risposta (29-30 ottobre)
Riepilogo numerico
La timeline è in continua evoluzione man mano che emergono nuove analisi on-chain e aggiornamenti ufficiali.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.