


Il 29 ottobre 2026 sono usciti dagli hot wallet di Binance circa 6,3 miliardi di dollari su dieci blockchain, in gran parte in una ventina di minuti. Il vettore iniziale non è ancora noto e il dato più rilevante fino ad ora è dove si è rotta la catena di sicurezza. – In aggiornamento.
Binance dichiara di non aver trovato evidenza di una fuga di chiavi private e indica come possibile punto di ingresso il laptop di un ingegnere DevOps, da cui l’attaccante avrebbe raggiunto un container di servizio abilitato a inviare prelievi. TRM Labs arriva a una conclusione coerente: su nove delle dieci catene i fondi sono stati inviati con normali trasferimenti firmati, il che starebbe ad indicare una compromissione dell’infrastruttura di firma e non una falla in una singola rete. Blockaid ha riportato che undici chiavi di hot wallet avrebbero firmato i trasferimenti (dato non ulteriormente dettagliato). Binance stessa parla ormai di ‘ulteriori punti di violazione. La distinzione tra “chiavi rubate” e “chiavi fatte usare” resta quindi un’ipotesi in attesa del post-mortem.

Su Ethereum la scena è quasi cinematografica: l’attaccante ha aggiunto un meccanismo specifico. Alle 20:20 UTC una transazione ha inviato 50 autorizzazioni EIP-7702 firmate da Binance 14, ciascuna con un nonce diverso, perché ne bastava una in linea con lo stato del wallet. Quella valida ha delegato l’hot wallet a un contratto controllato dall’attaccante, che tre minuti dopo ha spostato 167.464 ETH e decine di token. La delega è rimasta attiva circa 3 ore e 50 minuti (revoca alle 00:10:35 UTC del 30 ottobre) e questo ha permesso sweep ripetuti sui fondi che Binance continuava a inviare al wallet. EIP-7702 non risulta difettoso: ha reso persistente un accesso già ottenuto.
Il quadro è quello di un’operazione preparata con cura, il wallet operatore è stato finanziato tramite Tornado Cash il 28 ottobre e le prove generali si sono svolte nelle ore che hanno preceduto l’attacco e TRM e Chainalysis lo attribuiscono a TraderTraitor – noto anche con i nomi di Jade Sleet o UNC4899 – ed è legato a ingenti furti di criptovalute, non ultimo Bybit. Questo attore di norma prende di mira sviluppatori e personale DevOps del settore tecnologico e delle criptovalute, ricorrendo a falsi colloqui di lavoro e strumenti di sviluppo compromessi. Tuttavia per Binance il vettore iniziale non è dimostrato.
L’impatto totale stimato si aggira intorno a 6,3 miliardi di dollari e circa 3 miliardi sono stati congelati on-chain con i partner blockchain. Viene subito dichiarato che tutte le perdite verranno coperte con il fondo SAFU e i fondi aziendali e che i fondi degli utenti sono al sicuro e nel frattempo i prelievi temporaneamente sospesi, l’autorizzazione dell’indirizzo viene revocata, mentre le forze dell’ordine e partner di intelligence blockchain vengono coinvolti.
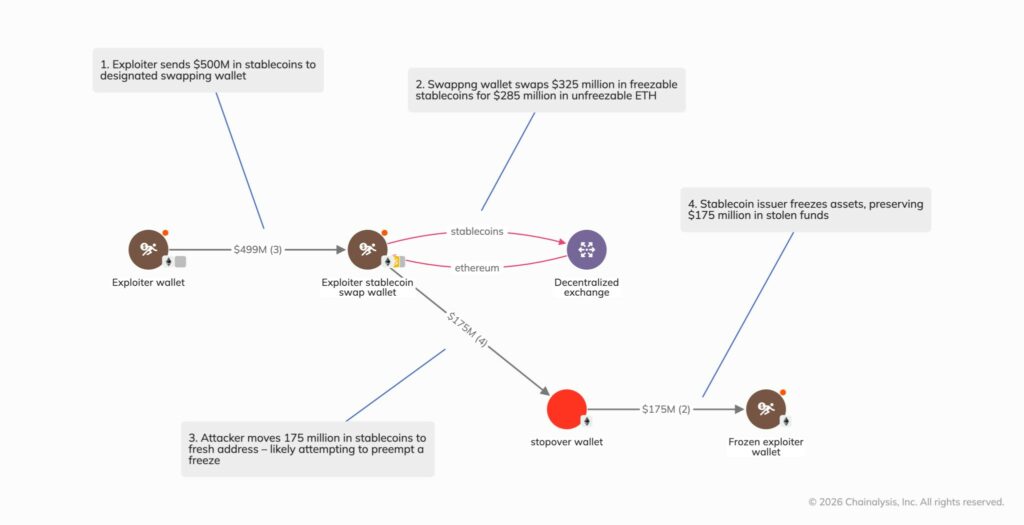
Sul fronte del recupero l’esito è diviso a metà: circa 3 miliardi sono stati congelati, soprattutto stablecoin bloccate da Tether, Circle e altri emittenti, mentre il resto, in particolare BTC, XRP e gran parte degli ETH, non può essere bloccato da nessun emittente. Su questi fondi si concentra ora l’attenzione: finché restano fermi sugli indirizzi dell’attaccante sono tracciabili, e il primo deposito su un exchange o su un altro servizio mostrerà dove tenta di convertirli.
IMPATTO SUL MERCATO e LETTURA DELL’EVENTO: questo hack non è un evento macro (non tocca tassi, inflazione o Fed), ma di microstruttura e fiducia: riguarda il principale hub di scambio del settore. BTC è sceso sotto i 77.000 dollari, BNB ha perso circa il 7% e le liquidazioni sono arrivate a circa 1,55 miliardi (SOCRadar), in una giornata di ribasso più ampio dei mercati. Binance ha accantonato oltre 6,34 miliardi per coprire le perdite e gli analisti non vedono al momento un rischio di insolvenza. Con i prelievi attesi in riapertura entro 45-48 ore, l’effetto su spread e leva è un’ipotesi ancora da misurare.
La fiducia si rompe anche sul piano del processo. Nel caso Revolut di settembre 2026 dati KYC sono stati consegnati dopo richieste fraudolente apparentemente provenienti da un dominio governativo, senza compromissione dei sistemi secondo Revolut. Se l’ipotesi di Binance sul laptop DevOps fosse confermata, il punto debole sarebbe ancora ciò che circonda la crittografia (endpoint, processi, percorsi di autorizzazione), non la crittografia in sé. La nostra analisi [Dark LAB / Revolut e Kraken: 27 wallet, 27 superfici di attacco] approfondisce come trasformare questi episodi in superfici di difesa.
IN BREVE
Binance dichiara di non aver trovato evidenza di una fuga di chiavi private, ma non ha spiegato come sia stato compromesso il laptop, come sia stato ottenuto l’accesso al container e perché i controlli sulle transazioni non abbiano bloccato i trasferimenti. Il quadro è stato poi complicato da due elementi: Blockaid conta undici chiavi di hot wallet che hanno firmato i trasferimenti, e Binance stessa parla di “ulteriori punti di violazione”.
Livello di confidenza: MEDIA (la questione delle chiavi è ancora aperta)
Ethereum, secondo l’analisi on-chain, l’attaccante ha usato EIP-7702 per associare uno smart contract all’hot wallet Binance 14 e avviare, tramite la funzione di sweep, il prelievo di ETH e token. Alle 20:20 UTC una singola transazione ha inviato cinquanta autorizzazioni firmate da Binance 14, ciascuna con un nonce diverso, e una sola è risultata valida. La delega richiedeva una firma crittografica valida del wallet, e non è noto come sia stata ottenuta. La delega è rimasta attiva fino alla revoca da parte di Binance e ha consentito sweep ripetuti sui fondi che l’exchange continuava a inviare al wallet. Sulle altre nove catene i fondi sono usciti con normali trasferimenti firmati, il che porta TRM Labs a indicare una compromissione dell’infrastruttura di firma e non una falla di EIP-7702 o di Ethereum.
Gli emittenti di stablecoin hanno inserito d’urgenza i wallet dei destinatari nelle blacklist degli smart contract, impedendo trasferimenti e scambi dei token sottratti. Tether ha bloccato oltre 1,567 miliardi di USDT e Circle circa 823 milioni di USDC; Ripple, World Liberty Financial e l’Arbitrum Security Council hanno congelato altre somme. Binance stima ora i fondi congelati in circa 3 miliardi di dollari. Il resto, in particolare BTC, XRP e gran parte degli ETH, non può essere bloccato dagli emittenti.
TRM Labs collega con elevata confidenza l’attacco a TraderTraitor, gruppo APT responsabile anche dell’hack di Bybit da 1,5 miliardi a febbraio 2025 mentre Chainalysis arriva a una valutazione analoga.
Livello di confidenza: ALTA
EIP-7702, intitolata “Set Code for EOAs”, è stata attivata sulla mainnet di Ethereum il 7 maggio 2025 con l’upgrade Pectra. Su Ethereum esistono due tipi di account. Gli EOA sono i wallet normali: controllati da una chiave privata, firmano e inviano transazioni ma non eseguono codice. Gli smart contract account eseguono codice, ma non hanno una chiave privata e non avviano transazioni da soli.
EIP-7702 colma questo divario. Permette a un EOA di delegare l’esecuzione del proprio codice a uno smart contract già esistente, senza cambiare indirizzo, senza spostare fondi e mantenendo la chiave privata. In pratica un wallet tradizionale può comportarsi come un account programmabile: batch di operazioni, pagamento delle commissioni da parte di terzi, limiti di spesa, recupero dell’accesso.
Come funziona.
Vantaggi: batching, sponsorizzazione del gas, compatibilità con ERC-4337 senza migrare a un nuovo wallet.
Il rischio. Una delega verso un contratto malevolo o scritto male può dare il controllo quasi totale dell’account. La specifica sconsiglia alle applicazioni di chiedere agli utenti di firmare autorizzazioni EIP-7702, perché non esiste un meccanismo sicuro per farlo lato applicazione. Wintermute aveva osservato, nelle prime settimane dopo Pectra (maggio-giugno 2025), che oltre il 97% delle deleghe EIP-7702 puntava a contratti sweeper con bytecode identico. Al 2026 il quadro è cambiato: l’ecosistema è molto più ampio e diversificato.
Il caso Binance. L’attaccante ha inviato in un’unica transazione 50 autorizzazioni firmate da Binance 14, con nonce consecutivi, perché non conosceva il nonce corrente del wallet e ha coperto un intervallo. Una di queste ha agganciato il nonce del wallet e ha delegato l’hot wallet a uno sweeper che solo l’attaccante poteva comandare. Pochi minuti dopo la delega effettiva il wallet è stato svuotato. La delega è rimasta attiva per circa 4 ore, fino alla revoca alle 00:10:35 UTC del 30 ottobre. Non è noto come l’attaccante abbia ottenuto le firme. TRM Labs e altri analisti escludono un difetto di EIP-7702 o di Ethereum e indicano una compromissione dell’infrastruttura di firma di Binance.
In sintesi: EIP-7702 rende i wallet tradizionali più flessibili, ma chi controlla le firme di un account può trasformarlo in un account che esegue codice altrui. Il rischio sta nella protezione delle firme, non nel meccanismo.
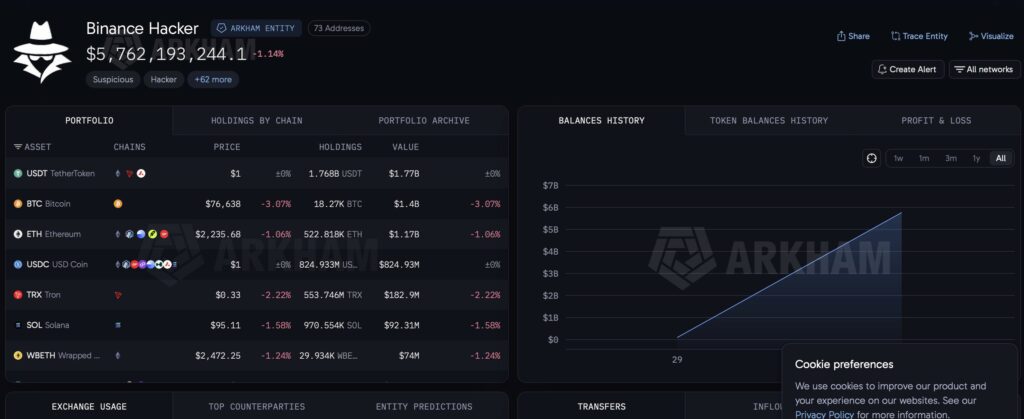
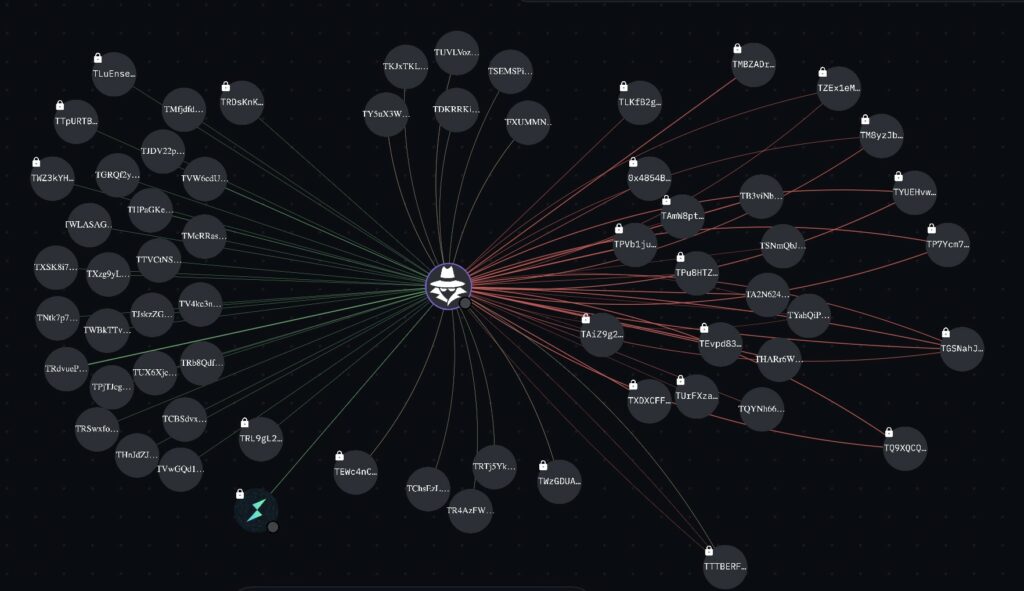
Nelle prime ore dopo l’inizio dei prelievi, la sera del 29 ottobre 2026, il quadro era ancora frammentario. Dagli hot wallet di Binance sulla rete Ethereum era partito un deflusso massiccio, che l’analista Spreek e il cofondatore Changpeng Zhao hanno giudicato simile a un attacco hacker. Le prime stime indicavano oltre 2 miliardi di dollari, mentre la scheda “binance-hacker-1029” su Arkham, aggiornata alle 00:36 ora di Mosca (21:36 UTC), contava 52 indirizzi con asset per circa 5,72 miliardi. In quel momento Binance non aveva ancora confermato né l’hack né l’entità del danno. Oggi ne conta 73.
La prima comunicazione ufficiale è arrivata su X: Binance ha parlato di un potenziale problema di sicurezza sotto indagine e ha assicurato che i fondi degli utenti erano al sicuro. Un portavoce ha precisato a Cointelegraph che l’impatto sui fondi dei clienti non era confermato.
I primi blocchi sono stati di 971 milioni di USDT da parte di Tether e di 823 milioni di USDC da parte di Circle. CZ ha ringraziato i due emittenti, aggiungendo che, come azionista, si aspetta la piena copertura dei fondi dei clienti, mentre Allaire ha parlato di oltre 800 milioni di USDC congelati con le forze dell’ordine. Il totale dei fondi congelati confermato da Binance è poi salito a 2,54 miliardi e, in un aggiornamento successivo, a circa 3 miliardi.
Attribuzione. Nelle prime ore circolava l’ipotesi di un coinvolgimento di Lazarus, senza prove. L’attribuzione a TraderTraitor, sottogruppo legato a Lazarus, è arrivata più tardi ed è opera di società private di analisi on-chain: TRM Labs e Chainalysis la formulano con alta confidenza (il CEO di Chainalysis, Jonathan Levin, parla di attacco “probabilmente” opera di TraderTraitor), mentre Elliptic la ritiene probabile ma non ancora certa e ancora TRM nota una differenza con Bybit, dove i fondi passarono da bridge, mentre qui passano da market maker e lending. Binance non ha attribuito la responsabilità: il co-CEO Richard Teng ha dichiarato che l’indagine non è attribuita ad alcun individuo. Non risulta nemmeno una conferma da parte di governi o forze dell’ordine.
L’elemento più concreto è il commingling, cioè il mescolamento dei fondi. ZachXBT riporta che fondi dell’attacco a Binance e dell’exploit di Bitget, attribuito a sua volta a TraderTraitor, sono finiti nello stesso indirizzo dopo essere passati da THORChain, e ne deduce che lo stesso attore sia “probabilmente” dietro entrambi. Il commingling dimostra però soltanto che i flussi di riciclaggio si sovrappongono: potrebbe trattarsi di un servizio di laundering condiviso e non dello stesso gruppo operativo. È il collegamento più solido e verificabile oggi disponibile, non una prova definitiva.
Indirizzo del commingling: 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7
| Fonte | Attribuzione | Certezza | Note |
| TRM Labs | TraderTraitor (Nord Corea) | Alta confidenza | Finanziamento del wallet operatore con piccoli prelievi da Tornado Cash, preparazione anticipata e firme raccolte prima dell’esecuzione, come nei casi Bybit (febbraio 2025) e KelpDAO (aprile 2026); “intelligence on-chain e off-chain” non dettagliata. Il riciclaggio passa da market maker e lending, non dai bridge come dopo Bybit. Il commingling con Bitget non è citato |
| Chainalysis | TraderTraitor | Alta confidenza (portavoce a CNN); “probabile” (CEO Jonathan Levin) | Prova principale: fondi mescolati in tempo reale con quelli dell’exploit di Bitget, attribuito ad attori nordcoreani. Cita anche il finanziamento via Tornado Cash. |
| Elliptic | TraderTraitor | “Probabile”, non ancora certo | Fondi mescolati con quelli di Bitget in più wallet, per ora solo in piccola parte; servizi usati in comune con furti precedenti (BigONE, WOO X, AFX); metodo simile a Bybit; scala dell’operazione (11 blockchain in circa tre ore). |
| ZachXBT | Stesso attore dell’exploit di Bitget | Probabile | Fondi dei due attacchi nello stesso indirizzo dopo il passaggio da THORChain. |
| Binance | Nessuna | — | L’indagine non ha attribuito responsabilità ad alcun individuo (Teng). |
| Governi / FBI | Nessuna per questo attacco | — | L’FBI ha detto di essere a conoscenza dell’attacco e di coordinarsi con i partner; per Bybit aveva attribuito in cinque giorni. |
Nota sul gruppo. Il nome TraderTraitor è usato almeno dall’avviso congiunto di CISA, FBI e Dipartimento del Tesoro statunitensi dell’aprile 2022. Secondo l’analisi di Wiz è un’operazione finanziariamente motivata, considerata un sottogruppo dell’ecosistema Lazarus: gli attori dietro TraderTraitor sono tracciati anche come Lazarus Group, APT38, BlueNoroff e Stardust Chollima, mentre altri fornitori gli hanno assegnato i nomi UNC4899, Jade Sleet e Slow Pisces. Non è però chiaro se queste etichette indichino lo stesso gruppo, e le fonti non stabiliscono se sia un’unità formale, un team o un insieme di attività: l’unico legame descritto con certezza è il riuso degli stessi strumenti. L’obiettivo principale è il guadagno economico; un’attività di spionaggio nel settore crypto è ipotizzata solo in modo cauto.
Quanto pesa l’attribuzione. Le evidenze pubbliche sono soprattutto on-chain: il mescolamento dei fondi con quelli dell’exploit di Bitget, il finanziamento via Tornado Cash (già visto nel caso Bybit, ma non esclusivo di un gruppo) e le somiglianze di metodo con Bybit e KelpDAO. TRM cita anche “intelligence off-chain”, senza dettagliarla. L’alta confidenza dichiarata dagli analisti non è una prova definitiva: Elliptic stessa scrive che l’attribuzione non è ancora certa, e nessun governo l’ha confermata. Il riflesso di attribuire tutto alla Corea del Nord merita quindi scetticismo metodologico, ma non un rifiuto automatico, perché le somiglianze con casi già attribuiti dall’FBI sono reali.
Livello di confidenza: ALTA
Bitquery ricostruisce che 17 hot wallet di Binance su nove blockchain hanno inviato circa 6,3 miliardi di dollari a un attaccante in meno di quattro ore, e che circa 2,7 miliardi risultano congelati. Altre analisi contano dieci blockchain, perché includono anche Avalanche, che Bitquery non elenca.
Cronologia (UTC):
Distribuzione per catena: Ethereum 3,77 miliardi · Bitcoin 1,48 miliardi · Tron 628 milioni · XRP Ledger 300 milioni · Solana 96 milioni · Arbitrum 32 milioni · Polygon 10 milioni · Optimism 4,8 milioni · Base 2,7 milioni.
Congelamenti. Bitquery calcola 1,76 miliardi di USDT bloccati (il 71% degli USDT sottratti su Ethereum e Tron). I restanti 729 milioni di USDT erano già stati convertiti prima del blocco: circa 234 milioni in TRX e, per differenza, circa 495 milioni in ETH.
Dove sono i fondi. L’attaccante deteneva ancora circa 3,2 miliardi: BTC 1,43 miliardi, ETH 1,14 miliardi, XRP 294 milioni, TRX 227 milioni, SOL 95 milioni, altri token 12 milioni. I BTC restano divisi su 19 indirizzi e non spesi.
Precisazione importante: Le cifre circolate su X relative a “875 milioni di ETH” e “234 milioni di TRX” includevano anche monete acquistate dall’attaccante con stablecoin rubate. Non rappresentano quindi quanto Binance ha effettivamente perso in quegli asset.
L’attaccante ha iniziato a smaltire gli altcoin sottratti: 4,73 milioni di $VIRTUAL su Base sono stati convertiti in circa 1.182 ETH tramite DODO e ParaSwap. I fondi restano on-chain.
È la prosecuzione del pattern già visto: prioritizzare la conversione in ETH (e TRX) degli asset non congelabili.
Livello di confidenza: ALTA
SOCRadar conferma un furto stimato in circa 6,3 miliardi dagli hot wallet su circa dieci blockchain, iniziato alle 20:05 UTC del 29 ottobre. Il punto d’ingresso indicato da Binance è un laptop DevOps compromesso con accesso a un container di servizio; la causa completa non è stata pubblicata. Circa 3 miliardi sono congelati e Binance coprirà le perdite con SAFU e fondi aziendali.
Alle 04:17 UTC del 30 ottobre la co-CEO Yi He ha dichiarato che i prelievi dovrebbero riprendere entro 48 ore (un aggiornamento successivo parla di 45 ore), mentre i depositi sono operativi. Binance.US non è coinvolta: è una piattaforma separata e i prelievi sono partiti dagli hot wallet globali.
Impatto di mercato: BTC sotto i 77.000 dollari, BNB in calo di circa il 7%, ETH di circa il 5% in 24 ore. Liquidazioni per circa 1,55 miliardi (di cui 1,34 miliardi su posizioni long). La perdita equivale a circa il 4% dei circa 144 miliardi di asset detenuti da Binance prima dell’attacco
Indicatori:
Raccomandazioni di SOCRadar:
Livello di confidenza: MEDIA
I fondi non congelabili, circa 3,2-3,3 miliardi, sono ancora in gran parte fermi nei wallet dell’attaccante. Binance ha accantonato -secondo le fonti – oltre 6,34 miliardi per coprire le perdite: circa 5 miliardi erano già detenuti negli asset interessati e il resto viene acquistato sul mercato e con operazioni OTC, il che può richiedere tempo per la bassa liquidità. L’importo esclude i circa 3 miliardi congelati.
Sul riciclaggio, Chainalysis parla di schemi “mai visti prima”: migliaia di transazioni sospettate di essere automatizzate, con fondi che circolano in cicli chiusi tra indirizzi collegati. Gli investigatori segnalano inoltre numerosi wallet Tron che ricevono esattamente 1 TRX prima di inoltrare altri fondi (pattern di funding altamente caratteristico). Elliptic riporta conversioni di circa 434 milioni di USDT in ETH tramite Uniswap, 1inch e sistemi RFQ di market maker. ZachXBT conferma il collegamento con i fondi dell’attacco a Bitget attraverso THORChain.
Valutazione. La parte convertita in asset non congelabili è quella su cui si concentra attualmente il layering automatizzato. BTC e XRP restano invece fermi. È proprio su questi asset “freddi” che si giocherà la fase successiva del riciclaggio: o restano bloccati per mesi in attesa di un canale OTC sicuro, oppure inizieranno a muoversi in piccoli pezzi attraverso bridge e mixer non ancora mappati.
Confidenza media/alta
Lo schema è già visto nell’attacco a Bybit di febbraio 2025, quando i signer furono indotti a firmare una transazione malevola attraverso un’interfaccia manipolata. Nel caso Binance lo schema è analogo, anche se non identico: i dati disponibili indicano un abuso del percorso di firma, ma ancora non spiegano il meccanismo preciso.
Binance dichiara di non aver trovato evidenza di una fuga di chiavi private. Blockaid ha riportato che undici chiavi di hot wallet hanno firmato i trasferimenti (dato non ulteriormente dettagliato). Anche l’ipotesi di un sistema HSM/MPC con policy engine aggirato resta una congettura: Binance non ha reso pubblica la propria architettura di firma.
In sintesi ciò che emerge sino ad ora: accesso via laptop DevOps → abuso del percorso di firma → EIP-7702 e drain multi-chain → layering rapido dei fondi.
| Fase | Cosa risulta | Stato |
|---|---|---|
| Accesso iniziale | Laptop di un ingegnere DevOps compromesso, accesso a un container di servizio, prelievi non autorizzati | Dichiarato da Binance |
| Ulteriori punti di violazione oltre al laptop | Dichiarato da Binance | |
| Preparazione | Wallet operatore finanziato con piccoli prelievi da Tornado Cash dal giorno prima | Confermato on-chain |
| Due versioni del contratto sweeper (test e finale) e due prove generali il 29 ottobre | Confermato on-chain | |
| 50 autorizzazioni EIP-7702 pre-firmate con nonce consecutivi | Confermato on-chain | |
| Esecuzione | Delega di Binance 14 e sweep multi-token in una sola transazione, una ha agganciato il nonce corrente | Confermato on-chain |
| Su nove catene, normali trasferimenti firmati, dalle 20:04 UTC | Confermato (TRM) | |
| Come siano state ottenute le firme | Non noto | |
| Persistenza | Delega attiva fino alla revoca, con sweep ripetuti fino alle 23:56 | Confermato on-chain |
| Layering | 18.270 BTC divisi in 19 indirizzi con peel chain; 234 milioni di USDT scambiati in TRX su SunSwap; vendita di 48 milioni di RLUSD su DEX | Confermato on-chain |
| Prestito su Aave | 60M USDT depositati, 19.762 WETH (~44,6M $) presi in prestito; poi congelato da Aave | Confermato on-chain (LlamaRisk/Aave) |
| Riciclaggio | THORChain e commingling con Bitget confermati; CCTP riportato da una sola analisi per Avalanche; conversioni stablecoin→ETH/TRX via DEX/market maker; nessun supporto per “swap a sconto” | Parzialmente confermato |
| Meccanismo di self-destruct per cancellare le tracce | Non confermato da TRM, Chainalysis o Elliptic | |
| Attribuzione | TraderTraitor, con alta confidenza per TRM; Chainalysis la ritiene probabile | Confermato dagli analisti |
| Nessuna attribuzione ufficiale da Binance né da governi | Confermato |
Confidenza bassa/media
N.B. La classificazione dello sweeper come malware è un’estensione del modello, non una corrispondenza diretta
| Tattica | Tecnica | Evidenza | Stato |
|---|---|---|---|
| Resource Development | T1587.001 Develop Capabilities: Malware | Contratto sweeper sviluppato in due versioni, una di test e una finale. Classificazione per analogia (ATT&CK è pensato per malware tradizionale) | Confermato on-chain |
| Execution | T1609 Container Administration Command | Accesso a un container di servizio da cui sono stati inviati i prelievi non autorizzati | Dichiarato da Binance |
| Impact | T1657 Financial Theft | Prelievi per circa 6,3 miliardi di dollari su dieci blockchain | Confermato |
Tutti gli orari sono in UTC. Sintesi basata su ricostruzioni on-chain (TRM Labs, Bitquery, Blockaid, BitOK, Crystal, Recoveris e altri) e comunicazioni ufficiali.
Fase di preparazione (28-29 ottobre)
Fase di drain principale (29 ottobre, ~20:04 – 21:00)
La maggior parte del valore (~6,3 miliardi di dollari totali stimati da Binance e TRM) esce in circa 20-30 minuti.
Continuazione e risposta (29-30 ottobre)
Riepilogo numerico
La timeline è in continua evoluzione man mano che emergono nuove analisi on-chain e aggiornamenti ufficiali.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]