


le piante infestanti, se non vengono estirpate dalle radici rinasceranno, molto più vigorose di prima. Questo è il cybercrime e questa è la nuova rinascita, la quinta in assoluto dalle radici di RaidForums!
BreachForums, il noto forum di discussione sulla criminalità informatica scomparso dalla clearnet dopo un sequestro da parte delle forze dell’ordine, è tornato online questa settimana. A guidare il rilancio sarebbero gli stessi amministratori originali, che hanno riportato attivo l’intero archivio storico: account utente, messaggi privati e reputazioni sono rimasti intatti.
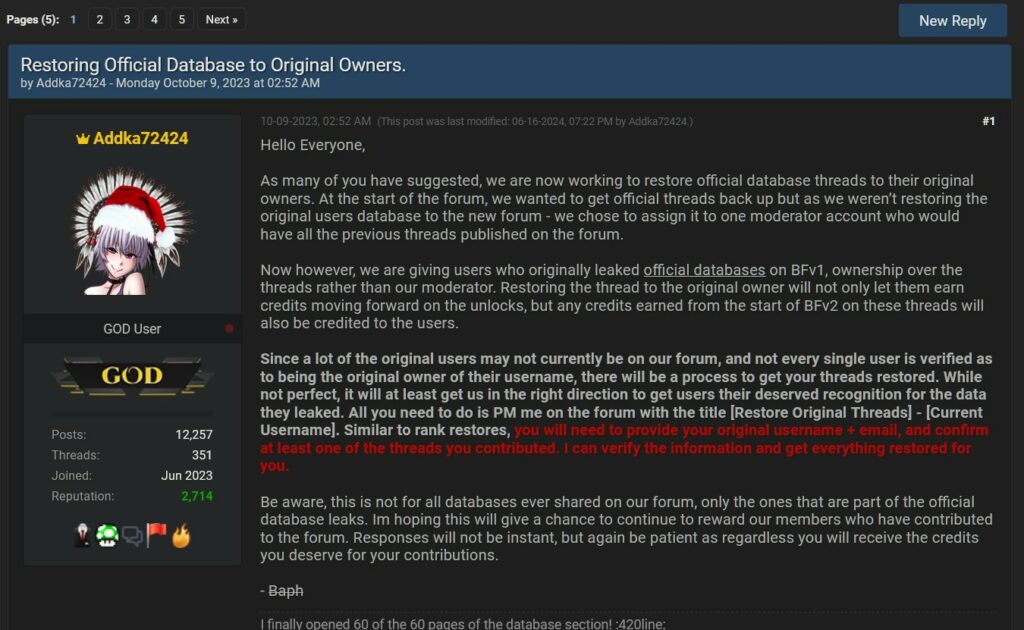

Infatti, le vecchie coppie di credenziali (username e password) risultano nuovamente funzionanti, segno che l’intero database è stato ripristinato e reso disponibile agli utenti. Questa riapparizione inattesa ha suscitato preoccupazione tra i ricercatori di sicurezza, mentre ha rassicurato gli utenti criminali del forum (ad esempio nel gruppo jacuzzi su telegram), molti dei quali avevano ormai dato per persi i propri dati e la reputazione accumulata.
Il forum mostra oltre 7,3 milioni di post distribuiti in circa 13.000 thread, cifre identiche all’istantanea catturata poco prima della chiusura. Ciò sembra confermare le parole degli amministratori: “I vostri account, i vostri post, la vostra reputazione: nulla è andato perso o modificato”.
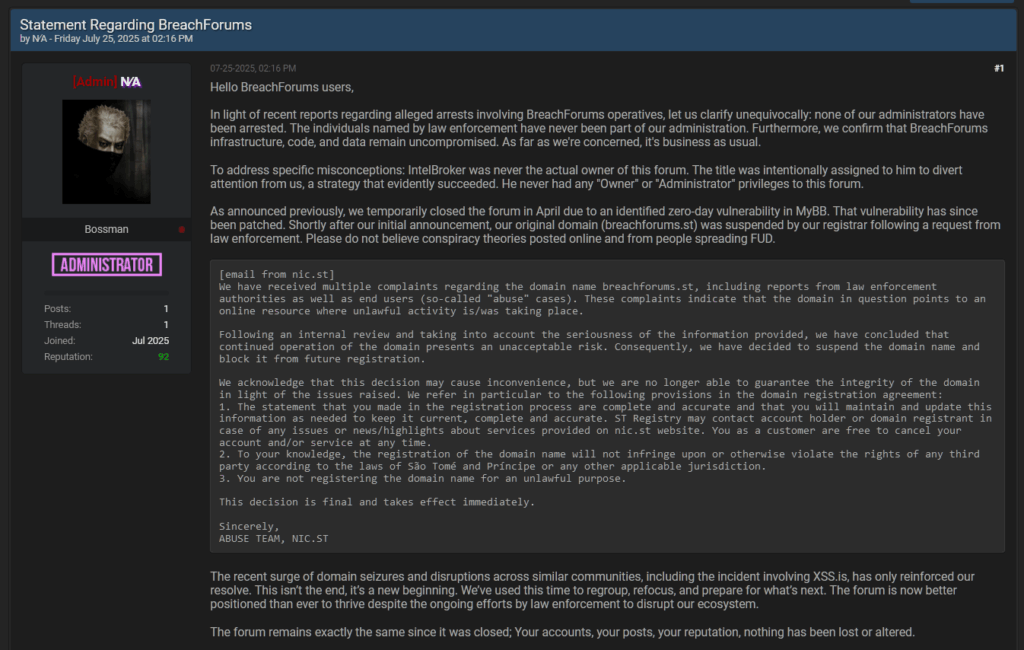
Il ritorno è stato ufficializzato in un post firmato dall’amministratore noto come “NA”. Nella comunicazione, si precisa che nessun membro dello staff principale sarebbe stato arrestato durante la chiusura avvenuta mesi fa.
Secondo quanto dichiarato, il dominio del forum era stato sospeso volontariamente lo scorso aprile dopo che una vulnerabilità zero-day in MyBB (il software alla base del sito) era stata sfruttata contro diverse community. Gli amministratori affermano di aver corretto il bug e di aver recuperato il dominio una volta chiarite quelle che definiscono “idee sbagliate” diffuse da utenti rivali e competitor.
Nonostante il tentativo di trasmettere normalità – “Per quanto ci riguarda, è tutto come al solito” – la rapidità del ritorno alimenta sospetti tra gli investigatori. Dopo l’operazione condotta dall’FBI a marzo, in molti pensavano che il mercato di database rubati e malware ospitato da BreachForums fosse stato smantellato per sempre.
Invece, a distanza di meno di quattro mesi, sono ricomparsi gli stessi handle utente, i portafogli in criptovaluta e i punteggi di reputazione. Un fatto che lascia intendere che gli operatori avessero backup sicuri esterni e non abbiano mai consegnato le chiavi di crittografia.
Per rafforzare la fiducia dei circa 340.000 membri registrati, BreachForums ha introdotto un “sistema di moderazione rinnovato” e ha promesso aggiornamenti costanti sulla situazione legale che coinvolge la piattaforma. Nel messaggio si accenna anche a “cambiamenti nelle prossime settimane” pensati per aumentare la trasparenza, anche se diversi analisti del settore ritengono si tratti solo di una mossa di facciata.
Il ritorno di BreachForums evidenzia, ancora una volta, la resilienza delle community criminali online e la difficoltà per le autorità di neutralizzare in modo permanente i mercati dedicati a database violati, malware e informazioni sensibili.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].