


Un messaggio di cancellazione da Booking.com con una penale elevata sembra una pratica commerciale tipica di hotel e appartamenti. Ma è proprio questo tipo di email a dare il via a una nuova campagna malware, monitorata dagli specialisti di Securonix con il nome di PHALT#BLYX. Dimostra chiaramente come gli attacchi moderni si basino sempre più non sulle vulnerabilità, ma sulla psicologia dell’utente e sulla fiducia negli strumenti integrati di Windows.
L’attacco prende di mira il settore alberghiero ed è stato utilizzato attivamente durante l’alta stagione delle vacanze. Le vittime ricevono email di phishing che presumibilmente chiedono la cancellazione di una prenotazione, con i dettagli del pagamento in euro. Questo crea un senso di urgenza e spinge il destinatario a cliccare sul link il più rapidamente possibile. Invece del vero sito web di Booking.com, l’utente viene reindirizzato a un falso di alta qualità, quasi indistinguibile dall’originale. I loghi, i caratteri e i colori appaiono convincenti e quindi non destano sospetti.
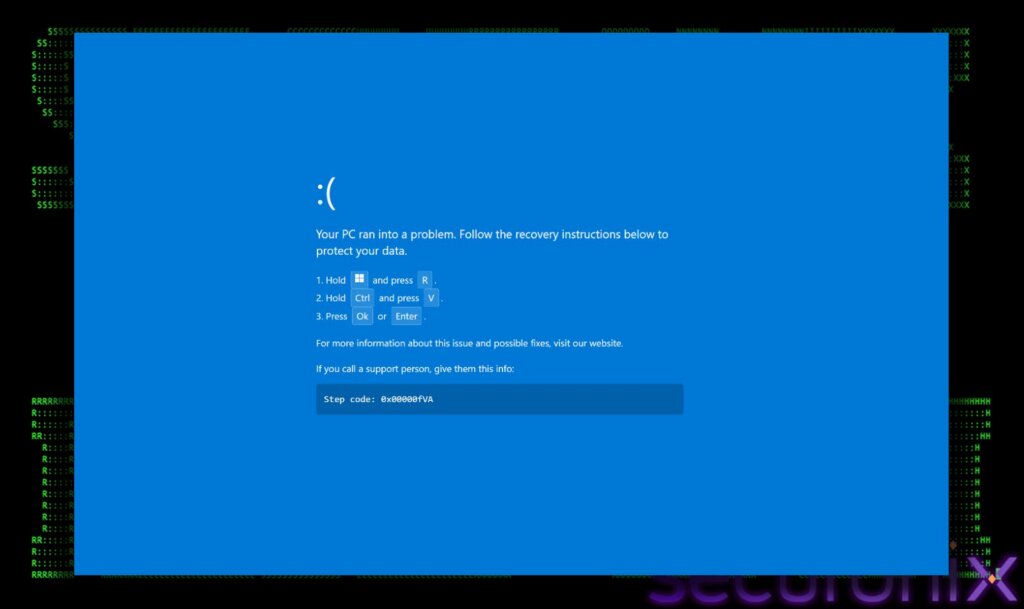

La pagina falsa visualizza un messaggio su un presunto errore di download e chiede alla vittima di aggiornare la pagina. Dopo aver cliccato, il browser si espande a schermo intero e simula la schermata blu di errore di Windows. All’utente viene offerta una semplice soluzione: aprire la finestra Esegui, incollare il comando copiato e premere Invio. In realtà, uno script PowerShell dannoso è stato inserito negli appunti. Questo consente alla vittima di avviare l’infezione, aggirando molti meccanismi di protezione automatici.
L’attacco si sviluppa quindi in diverse fasi. Lo script PowerShell scarica uno speciale file di progetto MSBuild e lo esegue utilizzando lo strumento di build nativo di Microsoft. Questo è un passaggio chiave dell’intera catena. L’utilizzo di un binario di sistema attendibile consente all’attacco di apparire legittimo e spesso di aggirare i software antivirus e le policy di controllo delle applicazioni. Come diversivo, il sito di amministrazione legittimo di Booking.com si apre nel browser per eludere il rilevamento.
Il progetto MSBuild scaricato contiene codice incorporato che inizialmente indebolisce la sicurezza del sistema. Nello specifico, aggiunge esclusioni a Windows Defender per directory e tipi di file importanti e, se sono presenti privilegi di amministratore, disabilita completamente la protezione in tempo reale. Questo apre la strada al download del componente dannoso principale. Se i privilegi di amministratore non sono presenti, il malware visualizza costantemente richieste di Controllo dell’account utente, nella speranza che l’utente acconsenta a questi pop-up.
Il payload finale è un DCRat modificato , un noto strumento di controllo remoto strettamente associato ai criminali informatici di lingua russa. Stabilisce un accesso persistente al sistema, si infiltra nei processi Windows legittimi, intercetta le sequenze di tasti, raccoglie dati di sistema e può scaricare moduli aggiuntivi, inclusi miner e altri malware. Per stabilire la persistenza, utilizza una tecnica insolita che prevede collegamenti .url nella cartella di avvio, che puntano a un file eseguibile locale.
I ricercatori hanno anche rilevato tracce di russo nelle stringhe di servizio e nei messaggi di debug all’interno del codice dannoso. La formulazione appare naturale e grammaticalmente corretta, il che indica che il malware è stato sviluppato da madrelingua o che è stato utilizzato un toolkit già pronto, reperibile su forum underground in lingua russa. Ciò si allinea perfettamente alla scelta di DCRat, da tempo popolare in questo segmento.
La campagna PHALT#BLYX dimostra quanto possa essere pericolosa una combinazione di ingegneria sociale e cosiddette tecniche di “living off the land ” (LotL), che utilizzano strumenti standard dei sistemi operativi per gli attacchi. In tali scenari, la protezione tradizionale basata sulle firme spesso risulta insufficiente e il comportamento degli utenti diventa il fattore chiave. Gli esperti consigliano di prestare particolare attenzione alla formazione dei dipendenti, di diffidare delle email finanziarie urgenti e di monitorare attentamente le attività insolite nelle utility di sistema come MSBuild. È proprio in questi dettagli che si celano sempre più i primi segnali di un incidente grave.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].