


Negli ultimi giorni, diversi Centri di Assistenza Fiscale (CAF) italiani — tra cui CAF CIA, CAF UIL e CAF CISL — stanno segnalando un’ondata di messaggi SMS sospetti inviati direttamente ai loro clienti. A riportarlo a Red Hot Cyber è stata una segnalazione da parte di Massimo Tenaglia del CED Nazionale, Caf Cia srl.
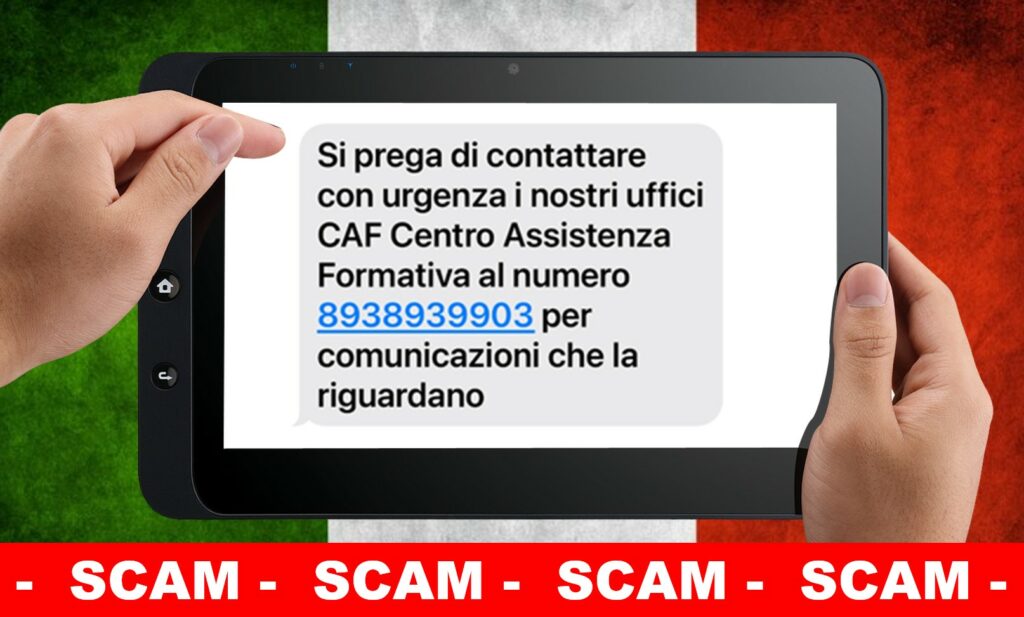
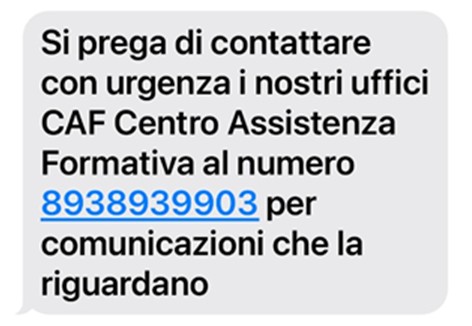
Il testo del messaggio, come mostrato anche nell’immagine di copertina, invita l’utente a contattare urgentemente un presunto “CAF Centro Assistenza Formativa” a un numero a pagamento che inizia con 893, prefisso noto per i servizi a sovrapprezzo.

«Si prega di contattare con urgenza i nostri uffici CAF Centro Assistenza Formativa al numero 8938939903 per comunicazioni che la riguardano»
La modalità del tentativo di frode è chiara: sfruttare la fiducia che i contribuenti ripongono nei CAF per indurre la vittima a chiamare un numero a pagamento, generando così guadagni illeciti per i truffatori.
Ciò che rende questa vicenda particolarmente preoccupante è che i numeri destinatari degli SMS risultano essere effettivamente clienti reali dei CAF coinvolti, persone che hanno usufruito di servizi fiscali come 730, ISEE o dichiarazioni dei redditi. Questo dettaglio fa sorgere il sospetto che non si tratti di un’azione casuale, ma che dietro ci possa essere una vera e propria esfiltrazione di dati: qualcuno potrebbe aver avuto accesso ai database dei CAF o, più probabilmente, a quelli delle software house che forniscono le piattaforme informatiche utilizzate dai centri di assistenza fiscale per la gestione delle pratiche.
Un operatore del settore ci ha scritto in modo informale per condividere queste preoccupazioni:
“La cosa strana che abbiamo riscontrato è che i numeri di telefono destinatari di questi SMS sono proprio dei clienti dei relativi CAF a cui sono stati svolti questi servizi. Siccome ci siamo informati presso i nostri fornitori di servizi a livello informatico e sembra non ci sia nessuna violazione di dati, voi che siete sempre attenti a scovare questi attacchi con tentativi di esfiltrazione di dati, siete al corrente di attività criminale magari nei confronti di software house che lavorano per i CAF?”
Se davvero ci fosse stata una compromissione, non è detto che i CAF siano stati direttamente violati: molto più probabile che i dati siano stati sottratti da fornitori terzi che possono gestire:
Questa modalità rispecchia quanto già accaduto in altri settori, dove i cybercriminali hanno colpito i fornitori tecnologici per ottenere dati sensibili su larga scala.
Inoltre, va ricordato che nel mondo cybercriminale combo di dati (cioè elenchi aggregati di numeri di telefono, email e altre informazioni) sono costantemente in vendita su forum e marketplace underground a prezzi bassissimi.
Un attacco mirato ai clienti di CAF potrebbe quindi essere alimentato anche da dati aggregati provenienti da precedenti data breach o sottratti tramite malware come gli infostealer, che raccolgono informazioni direttamente dai dispositivi compromessi degli utenti.
Non è quindi semplice risalire all’origine dell’esfiltrazione: i dati potrebbero aver fatto diversi “giri” nel tempo, passando attraverso rivendite, scambi o correlazioni con altre compromissioni passate.
Questo rende ancora più difficile individuare con certezza il momento e il luogo in cui le informazioni siano state sottratte, aumentando il rischio per gli utenti finali.
Questa campagna di phishing via SMS sarebbe l’ennesima dimostrazione di come i dati personali possano diventare un’arma nelle mani dei cybercriminali. È importante che i CAF, i fornitori di software e le autorità collaborino per accertare l’origine del problema e proteggere la privacy dei cittadini.
La sicurezza informatica, però, non è fatta solo di tecnologie e controlli: sta diventando giorno dopo giorno una vera e propria cultura, e così deve essere trattata.
Perché anche disponendo dei migliori strumenti di difesa, il social engineering e l’interazione umana resteranno sempre un passo avanti: il bersaglio finale siamo sempre noi, persone che ogni giorno usano il digitale per lavoro o nella vita privata.
Per questo motivo, la consapevolezza del rischio rimane l’arma più potente, e il prodotto migliore su cui investire davvero.
Formazione, sensibilizzazione e attenzione quotidiana possono fare la differenza tra cadere vittima di un attacco e saperlo riconoscere in tempo.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.