


I sistemi IT dell’impianto nucleare di Sellafield nel Regno Unito sono stati violati. Un’indagine del Guardian ha scoperto che i dipendenti senior dello stabilimento nascondevano abitualmente informazioni sugli attacchi.
Non è noto quando i sistemi siano stati compromessi per la prima volta, ma le prime violazioni sono state scoperte nel 2015. Nelle reti di Sellafield è stato scoperto del malware dormiente che ancora oggi può essere utilizzato a scopo di spionaggio.

Gli hacker potrebbero aver avuto accesso ai materiali più sensibili della struttura. L’intera portata dei dati persi e dei rischi attuali per i sistemi rimane sconosciuta a causa dell’incapacità di Sellafield di allertare tempestivamente le autorità di regolamentazione.
Dall’indagine è inoltre emerso che la struttura soffriva di carenze di sicurezza informatica a lungo termine. Nel 2013 è stato scoperto l’accesso esterno ai server di Sellafield, cosa che ha suscitato serie preoccupazioni. Secondo le fonti, Sellafield non soddisfa elevati standard di sicurezza informatica ed è attualmente sottoposta a un maggiore controllo normativo.
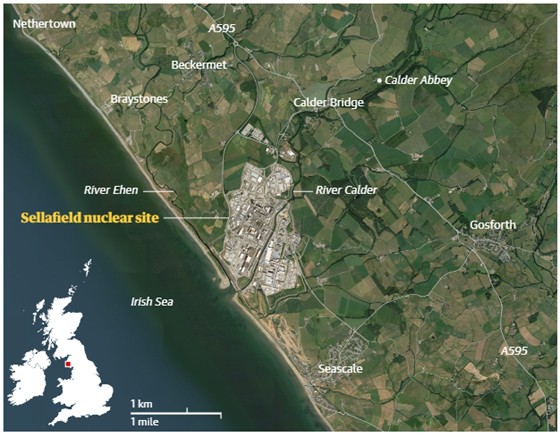
Sellafield è uno degli impianti nucleari più pericolosi al mondo, situato su un’area di 6 km quadrati sulla costa della Cumbria e contiene le più grandi riserve di plutonio del pianeta, nonché una grande discarica di scorie nucleari derivanti da programmi di armamenti e decenni di produzione di energia nucleare.
La struttura è sorvegliata dalla polizia armata e ospita documenti di pianificazione di emergenza in caso di attacco o disastro straniero. L’Ufficio per la regolamentazione nucleare (ONR) ha confermato che Sellafield non soddisfaceva gli standard di sicurezza informatica, ma ha rifiutato di commentare fughe di dati o accuse di insabbiamenti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]