


Una campagna ClickFix ha utilizzato la funzione di chat condivisa di Claude.ai per diffondere il payload MacSync infostealer, attirando oltre 2.000 vittime con annunci Google Ads fasulli. Gli attaccanti hanno sfruttato domini affidabili e certificati validi per eludere i segnali difensivi tradizionali, rendendo difficile rilevare l'attacco. La maggior parte delle vittime proveniva dall'Asia-Pacifico, in particolare da Taiwan, ma alcune anche dall'Italia.
Una campagna di malvertising denominata ClickFix ha sfruttato la funzione di chat condivisa di Claude.ai per distribuire malware su sistemi Mac. Gli attaccanti hanno acquistato annunci Google Ads per strumenti AI fasulli e ospitato pagine di inganno su domini affidabili, utilizzando il payload MacSync infostealer per rubare credenziali e file di portafogli.
L’abuso è durato settimane prima che Anthropic, l’azienda dietro Claude.ai, lo interrompesse. La strategia ha coinvolto oltre 2.000 vittime, attirate da annunci che promettevano strumenti AI popolari come Claude, ChatGPT Codex e Perplexity. Gli attaccanti hanno testato vari brand di AI per trovare il più efficace, scoprendo che i prodotti Claude attiravano il maggior numero di clic.
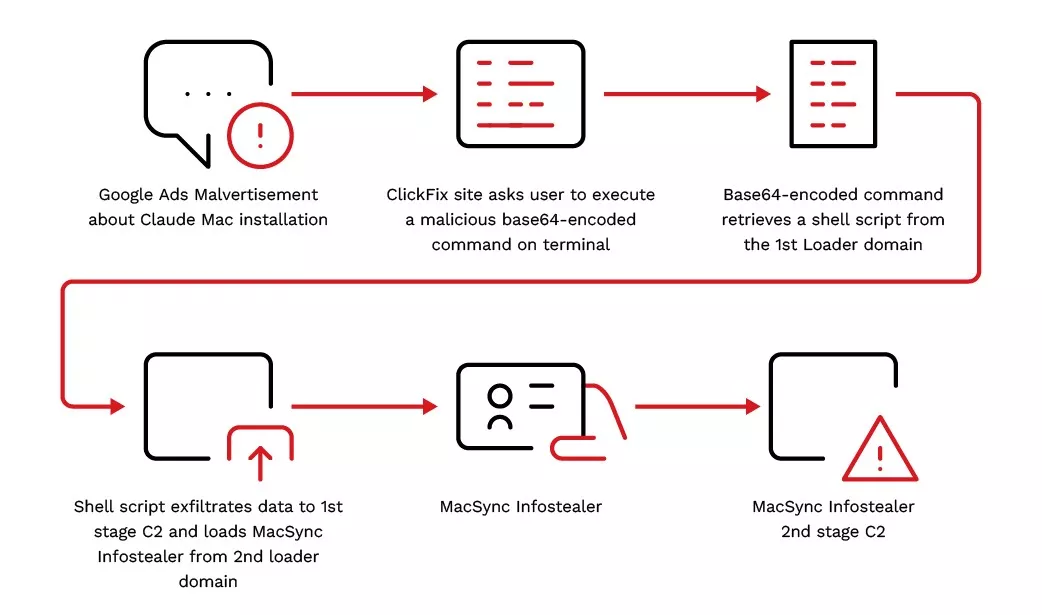

Inizialmente, le pagine di download fasulle erano ospitate su GitLab Pages, con 92 hostname differenti utilizzati in sette settimane. Tuttavia, la campagna ha subito una svolta significativa a maggio quando gli operatori hanno spostato il tutto sulla funzione di chat condivisa di Claude.ai.
Gli utenti venivano ingannati per aprire il Terminal e eseguire un comando che all’insaputa dell’utente scaricava e avviava lo stealer in background.
Trend Micro, che ha scoperto la campagna, sottolinea come questa tattica abbia reso inefficaci i tradizionali segnali difensivi. Le vittime atterravano su un dominio reale con certificato valido, rendendo difficile rilevare l’attacco rispetto a siti falsi. Questo ha trasformato il dominio affidabile in un meccanismo di distribuzione per infostealer.
La campagna ha principalmente colpito utenti macOS che cercavano strumenti AI, con il 67% del traffico confermato proveniente dall’Asia-Pacifico. Taiwan è stato il paese più colpito con 30.5% delle interazioni, seguito da Giappone e Singapore. Successivamente, la campagna si è espansa verso Singapore, India, Francia e anche l’Italia.
Gli utenti colpiti dovrebbero considerare compromessi i loro password salvati nel browser, chiavi SSH e seed di criptovalute. È consigliabile resettare queste credenziali da un dispositivo pulito e spostare eventuali fondi crypto in nuovi portafogli.
Anthropic ha agito dopo la segnalazione di Trend Micro, bannando gli account responsabili e disabilitando le conversazioni condivise maligne. La società sta implementando ulteriori misure per mitigare l’abuso della funzione di chat condivisa. Questo caso evidenzia come anche le piattaforme affidabili necessitino di forti controlli contro l’abuso.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].