


Due gruppi criminali ransomware sono stati recentemente collegati ad attacchi contro due importanti operatori di hotel e casinò di Las Vegas, costringendo uno di loro a lottare per riottenere l’accesso ai propri sistemi e l’altro a pagare un riscatto multimilionario.
Non è chiaro con certezza chi ci sia esattamente dietro gli attacchi a MGM Resorts e Caesars Entertainment, ma sono sicuramente coinvolti due gruppi di hacker: ALPHV (aka BlackCat) e Scattered Spider (aka UNC3944).

Una persona che affermava di essere un membro di Scattered Spider ha contattato CyberScoop e ha affermato che il suo gruppo era responsabile dell’attacco alla MGM, ma ha negato la responsabilità dell’hacking di Caesars.
A sua volta, anche il gruppo ALPHV ha successivamente rivendicato l’attacco alla MGM, pubblicando una dichiarazione sul suo sito di fuga di informazioni.
Un rappresentante di Scattered Spider ha detto a CyberScoop che il loro gruppo è in realtà un sottogruppo/affiliato di ALPHV. È difficile giudicare se queste informazioni siano affidabili, perché ALPHV non ha menzionato alcun gruppo affiliato nella sua dichiarazione pubblicata da un ricercatore di sicurezza indipendente su GitHub.
Se con l’attacco alla MGM Resorts tutto è diventato più o meno chiaro, non è ancora chiaro chi abbia attaccato la Caesars Entertainment. In precedenza, fonti vicine all’incidente avevano affermato che anche questa era opera di Scattered Spider, ma perché allora un rappresentante di questo gruppo, in comunicazione con CyberScoop, ha rinnegato l’incidente?
Giovedì, in un documento, Caesars ha confermato di aver identificato “attività sospette sulla sua rete derivanti da un attacco di ingegneria sociale contro un fornitore di supporto IT in outsourcing”.
Secondo l’azienda, gli aggressori hanno ottenuto una copia del database del programma fedeltà, che includeva i numeri di patente di guida e/o i numeri di previdenza sociale di un numero significativo di partecipanti al database.
Caesars ha affermato di aver fatto ogni sforzo per garantire che i dati rubati venissero cancellati, sebbene la società non possa garantirlo. Molto probabilmente si tratta del pagamento di un riscatto.
Né Caesars né MGM hanno risposto a molteplici richieste di commento. L’FBI ha riconosciuto che stava indagando su entrambi gli incidenti, ma ha anche rifiutato di commentare ulteriormente.
Al 15 settembre, il sito web della MGM era inattivo. Oggi risulta online, ma presenta nella home page un messaggio che riassume la situazione. Potrebbe essere improbabile che la MGM abbia trasferito il riscatto agli aggressori, come ha fatto Caesars.
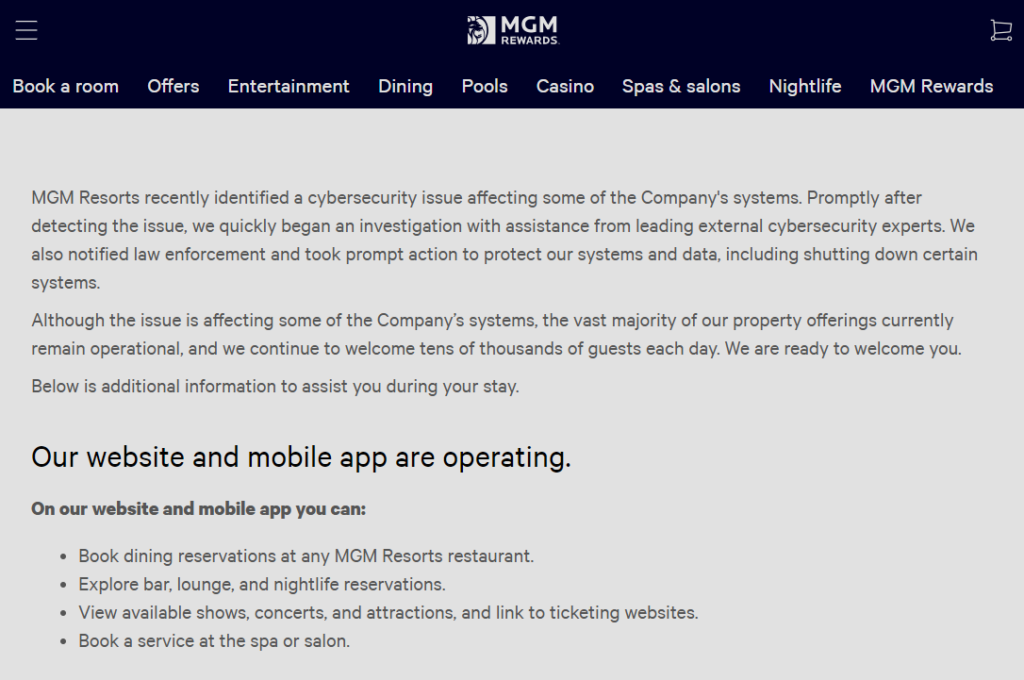
Nel frattempo, la MGM potrebbe ancora cambiare idea, poiché un membro di Scattered Spider che ha parlato con CyberScoop ha affermato che le trattative con la MGM sono ancora in corso. L’uomo ha affermato che i dati rubati includevano informazioni sui clienti, segnalazioni di aggressioni sessuali e altri documenti aziendali. Ancora una volta, se questa informazione è vera.
Indipendentemente da chi sia stato effettivamente responsabile di entrambi gli incidenti, sarebbe insensato negare che entrambi i gruppi siano entità esperte con una ricca storia di attacchi di estorsione.
Secondo un’analisi della società di sicurezza informatica Trellix, il gruppo Scattered Spider è attivo dal maggio 2022 e fino a poco tempo fa prendeva di mira principalmente organizzazioni coinvolte nelle telecomunicazioni e nell’outsourcing dei processi aziendali, per poi iniziare a prendere di mira altri settori, comprese le infrastrutture critiche. ALPHV è diventato noto anche prima e appare costantemente in numerosi attacchi.
Charles Carmakal, CTO di Mandiant, ha definito Scattered Spider “una delle bande di criminali informatici più diffuse e aggressive che colpiscono le organizzazioni oggi negli Stati Uniti”.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.