


Una campagna malevola è stata distribuita dalle estensioni di Chrome e ha infettato oltre 20.000 utenti, rubando credenziali, token OAuth e sessioni di Telegram. Le estensioni, anche questa volta si sono mascherate da app legittime, utilizzavano API di Chrome per raccogliere dati sensibili e comunicare con un server controllato dall'attaccante. Il caso evidenzia gravi carenze nella sicurezza del Chrome Web Store e la diffusione sempre maggiore di modelli MaaS, rendendo urgente la rimozione delle estensioni compromesse.
Gli esperti di Socket hanno scoperto un gruppo di 108 estensioni dannose nel Chrome Web Store che trasmettono i dati degli utenti ad una infrastruttura condivisa e iniettano annunci pubblicitari e codice JavaScript arbitrario nelle pagine visitate. In totale, circa 20.000 persone hanno installato il malware.
Le estensioni sono state pubblicate con i nomi di cinque account diversi: Yana Project, GameGen, SideGames, Rodeo Games e InterAlt.

Per non destare sospetti, si presentavano come client di Telegram, app per slot machine e Keno, strumenti di miglioramento per YouTube e TikTok, traduttori e strumenti per la gestione delle schede.
Sebbene le estensioni avessero funzionalità diverse, condividevano tutte lo stesso backend: un server sull’hosting VPS di Contabo all’indirizzo 144.126.135[.]238.
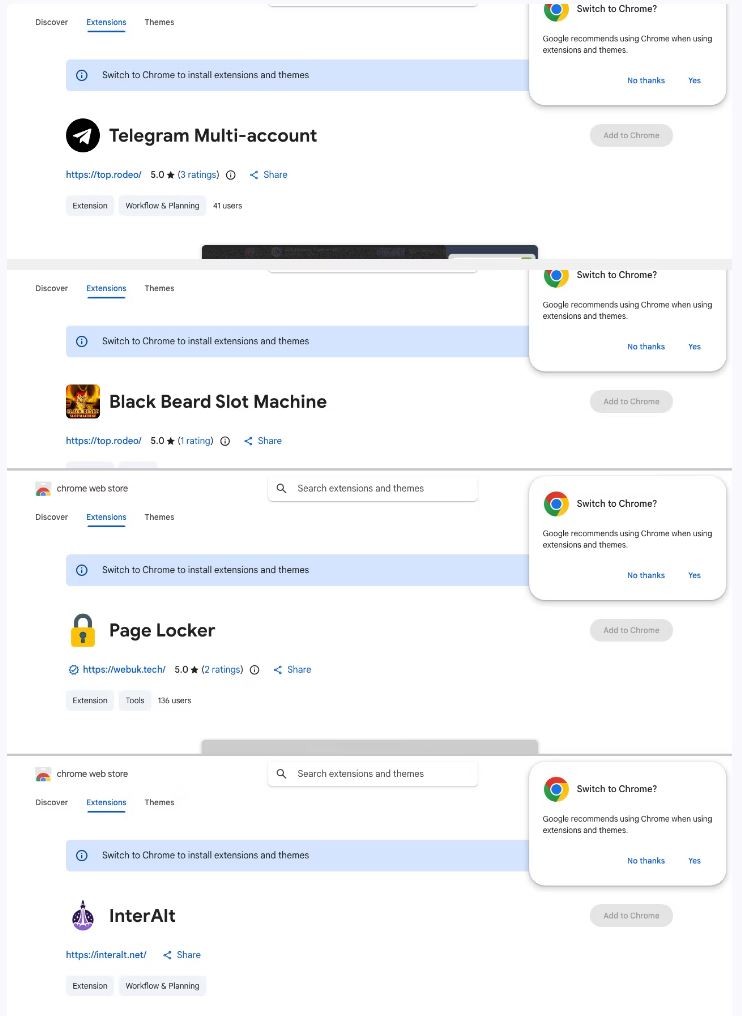
“Tutte le 108 estensioni trasmettono credenziali rubate, ID utente e dati di visualizzazione delle pagine a server gestiti dallo stesso operatore”, ha riportato il ricercatore di sicurezza Kush Pandya.
Gli analisti hanno suddiviso i malware in diversi gruppi in base al loro comportamento:
I ricercatori hanno identificato l’estensione più pericolosa: Telegram Multi-account (ID obifanppcpchlehkjipahhphbcbjekfa). Ogni 15 secondi, raccoglieva i dati della sessione di Telegram Web da localStorage e li inviava ai suoi operatori. Inoltre, quando veniva eseguito il comando set_session_changed, l’estensione cancellava i dati di localStorage della vittima, li sostituiva con i dati di sessione degli aggressori e riavviava forzatamente Telegram.
L’identità esatta dietro la campagna rimane sconosciuta.
Tuttavia, i ricercatori hanno notato commenti in lingua russa nel codice di diverse estensioni, il che ha portato all’ipotesi che si tratti di un’operazione MaaS (malware-as-a-service) in lingua russa.
Gli analisti di Socket hanno informato Google delle loro scoperte, ma al momento della pubblicazione, tutte le 108 estensioni risultano ancora disponibili nel Chrome Web Store. Si consiglia agli utenti che hanno installato le estensioni dannose di rimuoverle immediatamente e di disconnettersi da tutte le sessioni di Telegram Web tramite l’app mobile del messenger.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].