


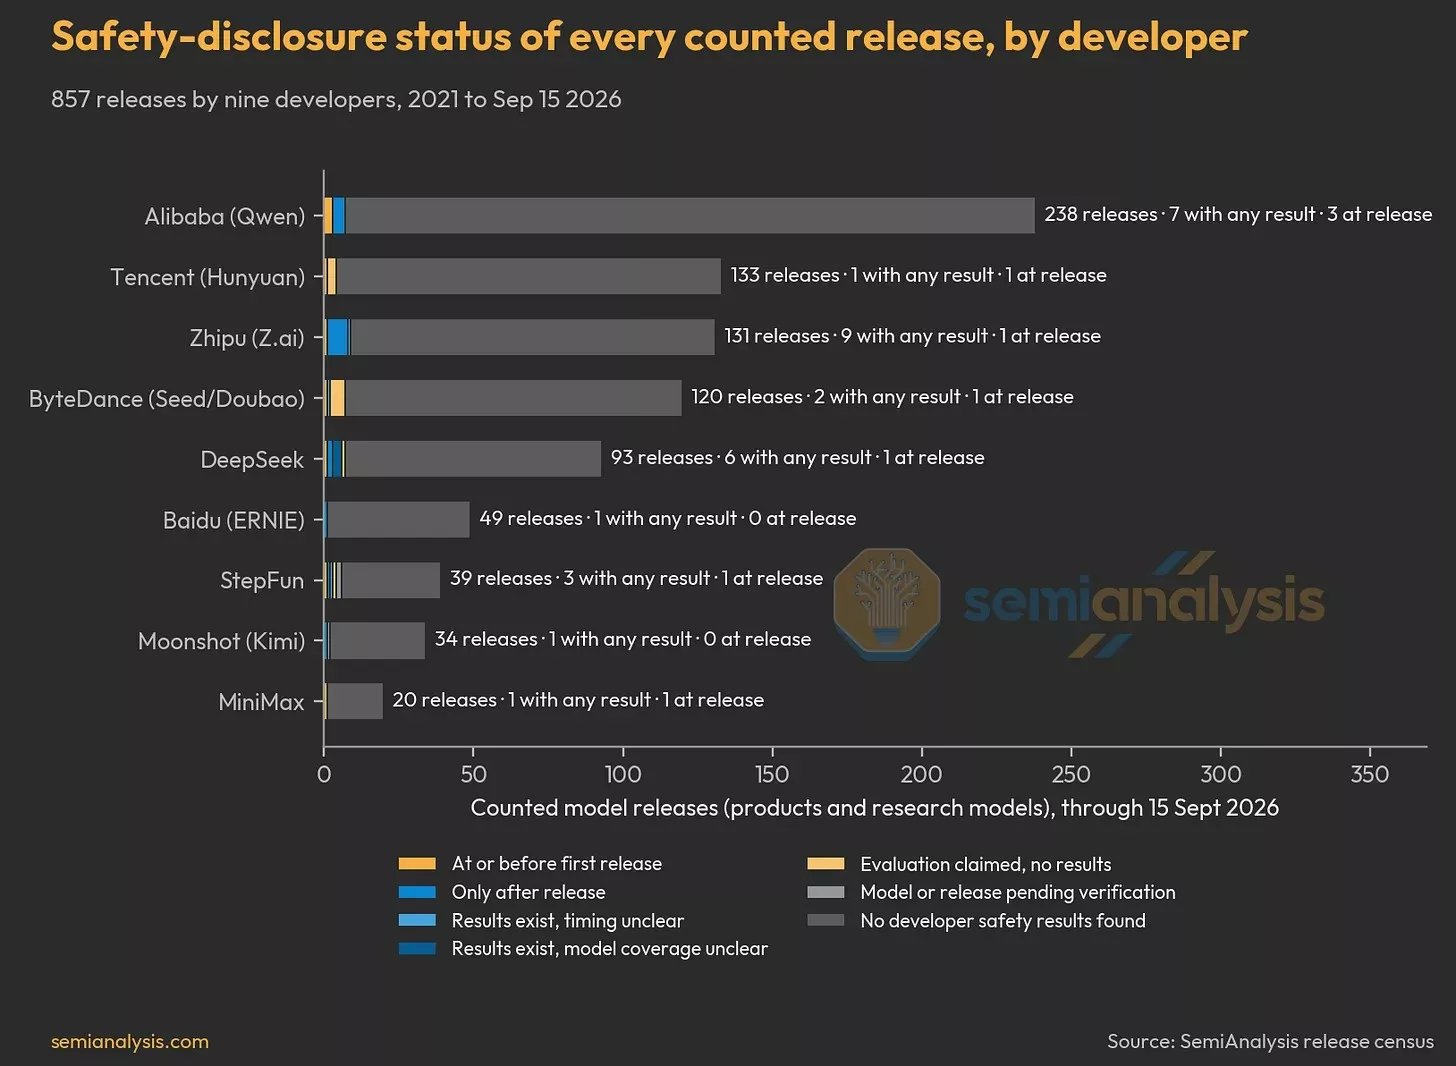
Uno studio di SemiAnalysis ha analizzato 857 rilasci di nove sviluppatori cinesi di intelligenza artificiale dal 2021 al 15 settembre 2026. Solo 9 modelli avevano risultati pubblici dei test di sicurezza al lancio, mentre per il 94,9% non sono state trovate verifiche pubbliche. Il dato evidenzia il divario tra sviluppo rapido e trasparenza.
Pechino parla sempre più spesso dei rischi dell’IA superpotente, ma la velocità di rilascio dei modelli cresce in modo evidente più rapidamente delle verifiche di sicurezza. Gli autori di SemiAnalysis hanno verificato 857 rilasci di nove principali sviluppatori cinesi e hanno trovato risultati dei test di sicurezza al momento del lancio solo per 9 modelli, ovvero l’1,1%.
Il campione include i rilasci di ByteDance, Alibaba, Tencent, Baidu, DeepSeek, Moonshot, Z.ai, MiniMax e StepFun dal 2021 al 15 settembre 2026.

In totale, i risultati di sicurezza pubblicati sono stati collegati a 31 rilasci, ovvero il 3,6%. Altri 16 modelli hanno ricevuto tali materiali dopo l’uscita, con un ritardo mediano di 42 giorni e un massimo di 349 giorni.
Per 813 rilasci, ovvero il 94,9% del campione, gli autori non hanno trovato risultati pubblici dei test di sicurezza. Questa formulazione non significa che gli sviluppatori non abbiano condotto affatto verifiche interne. Lo studio ha considerato solo i risultati specifici pubblicati relativi a risposte dannose, bypass dei limiti, privacy, rifiuti e potenziali pericoli, legati a una versione specifica del modello.
La lacuna più evidente riguarda i modelli di ragionamento, che attualmente si sviluppano più rapidamente degli altri. Il 93% di tali rilasci non ha risultati pubblicati delle verifiche. Dei nove materiali apparsi al lancio, solo quattro descrivevano la sicurezza comportamentale. Le verifiche delle potenziali capacità di attacco informatico o dei rischi biologici sono state trovate solo in tre documenti, e GLM-5.3 si è avvicinata a tale valutazione più degli altri.
A livello statale, la retorica appare più cauta. Il Comitato TC260 ha pubblicato l’AI Safety Governance Framework 3.0, in cui sono menzionati l’auto-miglioramento ricorsivo, l’inganno dei sistemi di verifica, il bypass delle protezioni e l’uscita dall’ambiente isolato. Il documento quadro, tuttavia, non introduce soglie obbligatorie per i modelli più potenti.
La regolamentazione copre principalmente le applicazioni, il contenuto e il comportamento degli agenti IA, non l’addestramento delle sistemi avanzati. La Cina ha già iniziato a costruire un’infrastruttura di controllo degli agenti autonomi, incluse le regole di accesso, memoria e interazione con strumenti esterni. Per gli sviluppatori di modelli avanzati, non è ancora obbligatoria la verifica delle potenziali capacità pericolose.
La discrepanza tra la retorica e la pratica coincide con l’obiettivo di un rapido sviluppo dell’IA. SemiAnalysis conclude che in Cina la sicurezza regola attualmente i servizi già operativi che il ritmo di sviluppo e rilascio dei modelli avanzati.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].