


Come abbiamo riportato recentemente, due bug di rilevanza critica sono stati rilevati su Citrix ADC e Gateway (ora NetScaler) che portano all’esecuzione remota di codice e alla negazione del servizio.
Mentre scriviamo questo articolo, non sono ancora disponibili Proof Of Concept (PoC) pubblicate online, ma sappiamo che Citrix ha inviato agli utenti ben due bollettini di sicurezza su questa insidiosa minaccia.

Il bug in questione sembrerebbe colpire le seguenti versioni supportate di NetScaler ADC e NetScaler Gateway:
Nota: NetScaler ADC e NetScaler Gateway versione 12.1 sono ora End-of-Life (EOL) e sono vulnerabili.
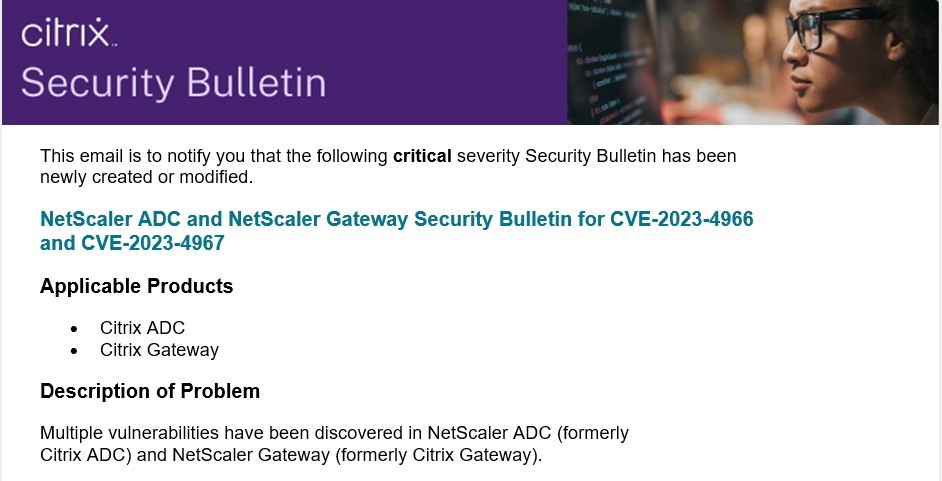
Di seguito i dettagli CWE e il CVSS score emesso dalla CNA di Cytrix su queste due vulnerabilità:
| D | Description | Pre-requisites | CWE | CVSS |
|---|---|---|---|---|
| CVE-2023-4966 | Sensitive information disclosure | Appliance must be configured as a Gateway (VPN virtual server, ICA Proxy, CVPN, RDP Proxy) OR AAA virtual server | CWE-119 | 9.4 |
| CVE-2023-4967 | Denial of service | Appliance must be configured as a Gateway (VPN virtual server, ICA Proxy, CVPN, RDP Proxy) OR AAA virtual server | CWE-119 | 8.2 |
Ancora il NIST non si è pronunciato sullo score definitivo, che sicuramente verrà pubblicato a breve, ma va da se che ci troviamo di fronte a due buffer overflow che portano alla negazione del servizio e all’esecuzione di codice da remoto.
Non sappiamo se le due vulnerabilità siano state sfruttate in attacchi informatici, in quanto la sezione risulta “locked” da Citrix. Va da se che l’emissione di un doppio bollettino di sicurezza non lascia pensare a nulla di buono.
La vulnerabilità consente a un utente malintenzionato remoto di eseguire codice arbitrario sul sistema di destinazione. Un utente malintenzionato remoto non autenticato può inviare dati appositamente predisposti al dispositivo, innescare la corruzione della memoria ed eseguire codice arbitrario sul sistema di destinazione.
Lo sfruttamento efficace di questa vulnerabilità può comportare alla completa compromissione del sistema vulnerabile, ma richiede che l’appliance sia configurata come gateway (server virtuale VPN, proxy ICA, CVPN, proxy RDP) o come server virtuale AAA.
La vulnerabilità consente a un utente malintenzionato remoto di eseguire un attacco Denial of Service (DoS). Un utente malintenzionato remoto non autenticato può inviare dati appositamente predisposti al dispositivo, innescare il danneggiamento della memoria ed eseguire un attacco Denial of Service (DoS).
Per sfruttare con successo questa vulnerabilità è necessario che l’appliance sia configurata come gateway (server virtuale VPN, proxy ICA, CVPN, proxy RDP) o come server virtuale AAA.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]