


I ricercatori hanno individuato una nuova campagna malware che sfrutta gli attacchi ClickFix. Ora gli aggressori prendono di mira anche gli utenti Linux.
Gli attacchi ClickFix sono una forma di ingegneria sociale. Di recente si sono diffuse diverse varianti di tali attacchi. In genere, le vittime vengono attirate su siti truffaldini e indotte con l’inganno a eseguire comandi PowerShell dannosi, infettando di fatto manualmente il loro sistema con un malware. Ad esempio, gli aggressori giustificano la necessità di eseguire determinati comandi risolvendo problemi di visualizzazione del contenuto nel browser oppure chiedendo all’utente di risolvere un CAPTCHA falso.

In genere, tali attacchi prendono di mira i sistemi Windows e inducono la vittima a eseguire uno script di PowerShell, che provoca l’infezione da malware. Tuttavia, in una nuova campagna individuata dai ricercatori di Hunt.io, gli aggressori hanno adattato per la prima volta questa tecnica ai sistemi Linux.
La campagna, che gli esperti attribuiscono al gruppo di hacker pakistano APT36 (noto anche come Transparent Tribe), utilizza un falso sito web del Ministero della Difesa indiano contenente un collegamento a un presunto comunicato stampa ufficiale. Quando i visitatori arrivano su questo sito, la piattaforma rileva il loro sistema operativo e lancia un attacco appropriato.
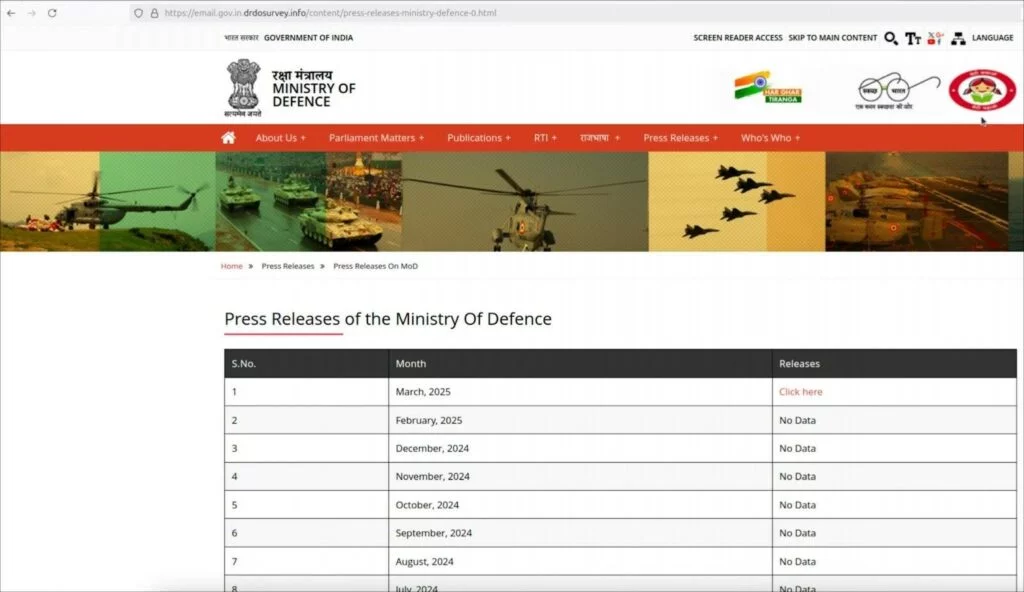
In questo modo, agli utenti Windows viene mostrata una pagina a schermo intero con un avviso sui diritti limitati per l’utilizzo del contenuto. Facendo clic sul pulsante Continua viene avviato JavaScript che copia il comando dannoso MSHTA negli appunti della vittima, invitandola a incollarlo ed eseguirlo in un terminale Windows.
Questo avvia un loader basato su .NET che si connette all’indirizzo dell’attaccante e l’utente visualizza un file PDF che dovrebbe indurlo in un falso senso di sicurezza e far sembrare la situazione più plausibile.
Se il visitatore utilizza Linux, viene reindirizzato a una pagina con un CAPTCHA falso, dove, premendo il pulsante “Non sono un robot“, un comando shell viene copiato negli appunti. Alla vittima viene quindi chiesto di premere ALT+F2, incollare il comando e premere Invio per eseguirlo.
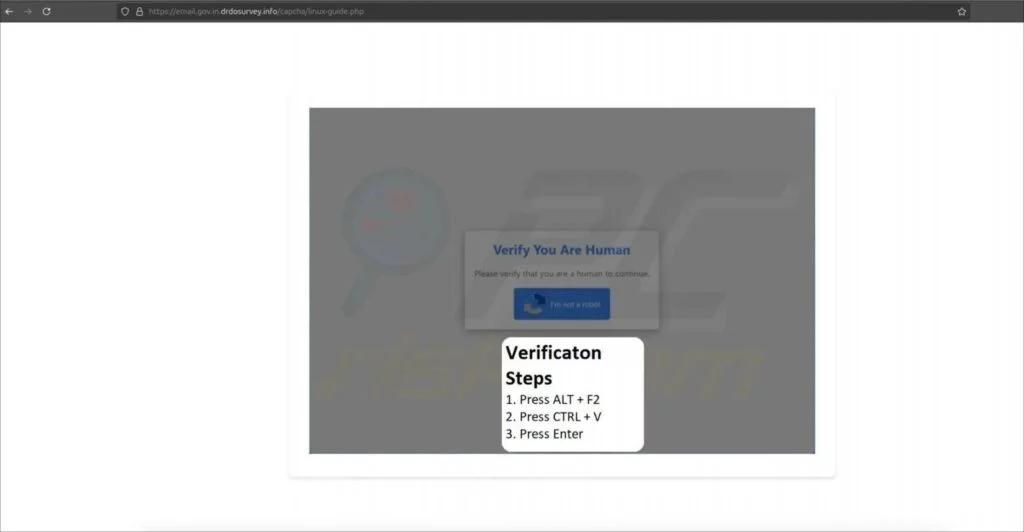
Il comando avvia il payload mapeal.sh sul sistema dell’utente, il quale, secondo i ricercatori, non esegue ancora alcuna azione dannosa, limitandosi a ricevere in background un’immagine JPEG dal server degli aggressori (trade4wealth[.]in).
Gli esperti ritengono che i membri di APT36 stiano attualmente semplicemente testando l’efficacia di tali attacchi su Linux, poiché è sufficiente sostituire l’immagine con uno script shell per installare il malware ed eseguire altre azioni dannose.
L’adattamento di ClickFix a Linux è un’ulteriore prova dell’efficacia di tali attacchi. Le varianti di ClickFix sono ora disponibili per tutti e tre i principali sistemi operativi desktop. La versione di ClickFix per macOS è stata individuata già nell’ottobre dell’anno scorso.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].