


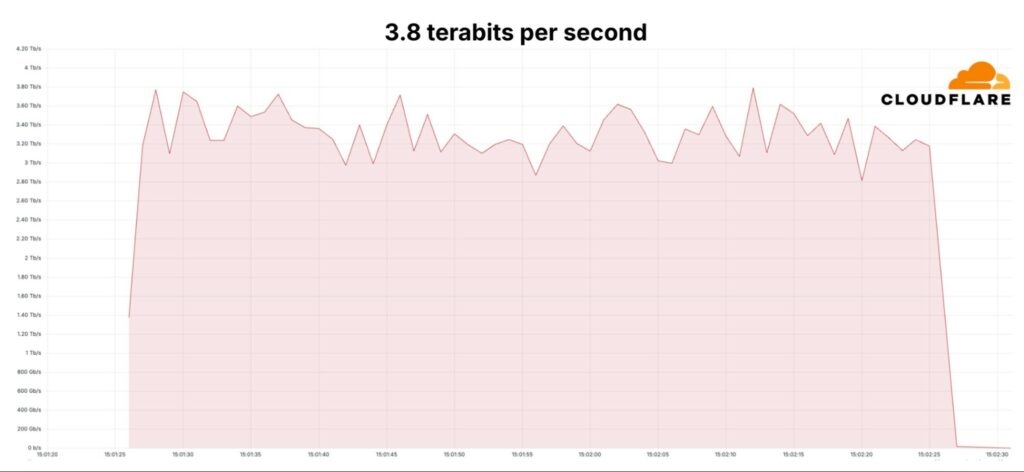
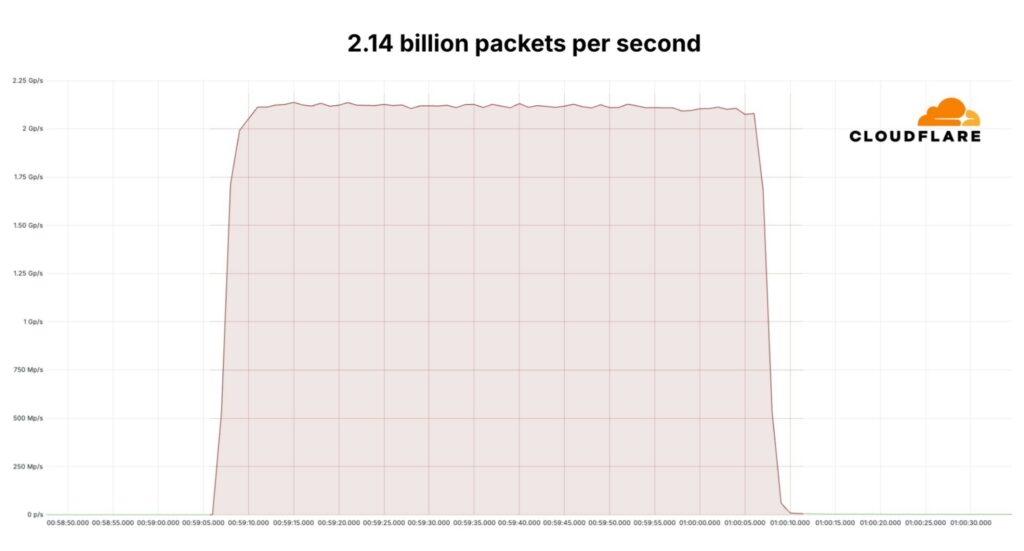
Gli specialisti di Cloudflare hanno riferito di aver recentemente respinto un attacco DDoS che ha stabilito un nuovo record. Secondo Matthew Prince, CEO di Cloudflare, la potenza di attacco ha raggiunto 3,8 Tbps e 2,14 miliardi di pacchetti al secondo (Pps).
L’attacco mirava a un cliente anonimo di un provider di hosting anonimo che utilizza i servizi di Cloudflare.

Per fare un confronto, ricordiamo che il record precedente in questo ambito era stato stabilito alla fine del 2021, quando Microsoft registrò un attacco con una capacità di 3,47 Tbit/s e 340 milioni di PPS. E l’attacco più grande, registrato in precedenza da Cloudflare, ha raggiunto una potenza di 2,6 Tbit/s.
In un post sul blog, gli analisti di Cloudflare hanno affermato che l’attacco è durato quasi un mese ed è consistito in più di un centinaio di attacchi DDoS ipervolumetrici separati. Molti di essi erano destinati all’infrastruttura di rete target (L3 e L4) e la loro capacità superava i 2 miliardi di pacchetti PPS e i 3 Tbit/s.
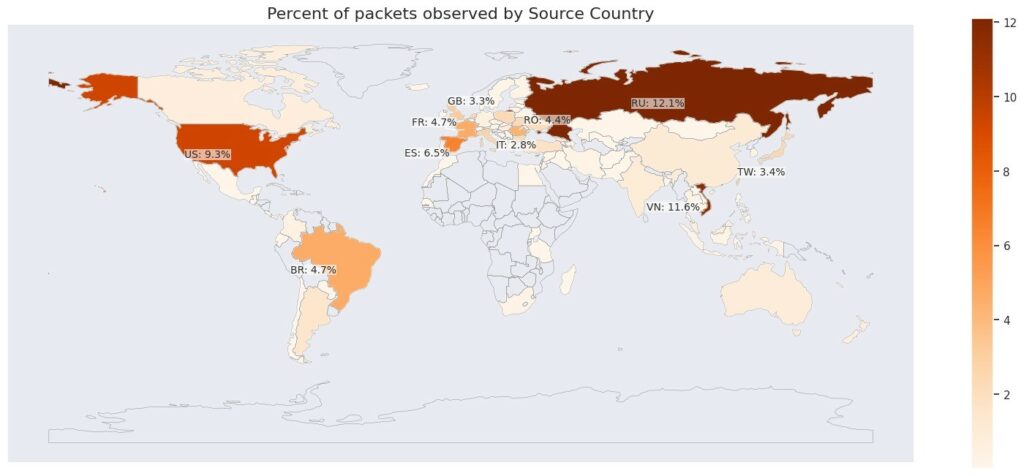
I dispositivi infetti da cui è stato effettuato l’attacco erano sparsi in tutto il mondo e si trovavano in Russia, Vietnam, Stati Uniti, Brasile e Spagna.
Allo stesso tempo, gli aggressori hanno utilizzato diversi dispositivi hackerati, tra cui router Asus, dispositivi Mikrotik, DVR, server web e così via. Nella maggior parte dei casi i dispositivi compromessi utilizzavano il protocollo UDP su una porta fissa.
Cloudflare afferma di aver mitigato con successo tutti questi attacchi, uno dei quali ha avuto una potenza di picco di 3,8 Tbps e una durata di 65 secondi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]