


Cloudflare ha riferito che uno dei più grandi server Minecraft, Wynncraft, ha recentemente subito un attacco DDoS da record che ha raggiunto il picco di 2,5 Tbps.
Gli esperti affermano che è stato il più grande attacco di questo tipo che abbiano mai registrato e respinto.

Gli analisti affermano che l’attacco è durato circa due minuti e consisteva in pacchetti UDP e TCP, con i quali gli aggressori hanno cercato di sovraccaricare il server per impedire l’accesso a centinaia di migliaia di giocatori.
Cloudflare afferma di aver respinto con successo l’attacco, impedendogli di influenzare l’operazione di Wynncraft.
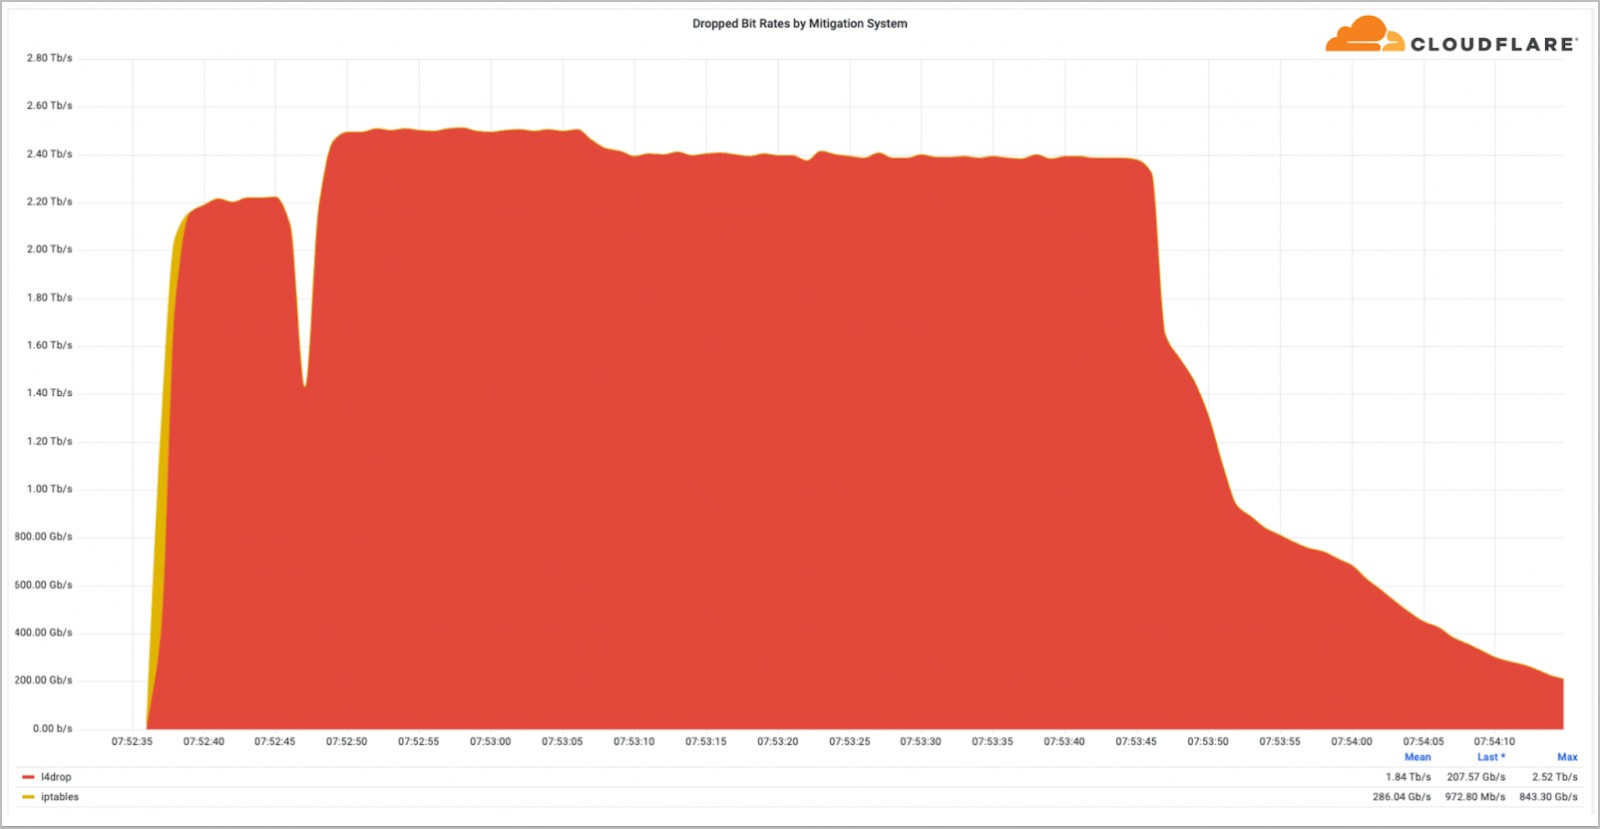
Nel loro rapporto, gli esperti di Cloudflare osservano che gli attacchi DDoS con capacità simili sono diventati più frequenti nel terzo trimestre del 2022, ma il record assoluto in questo settore è ancora detenuto da un attacco DDoS avvenuto nel novembre 2021, la cui capacità massima ha raggiunto 3,47 TB /sec.
Complessivamente, nel terzo trimestre di quest’anno, Cloudflare ha impedito più attacchi DDoS, con un notevole aumento degli attacchi HTTP, cresciuti del 111%.
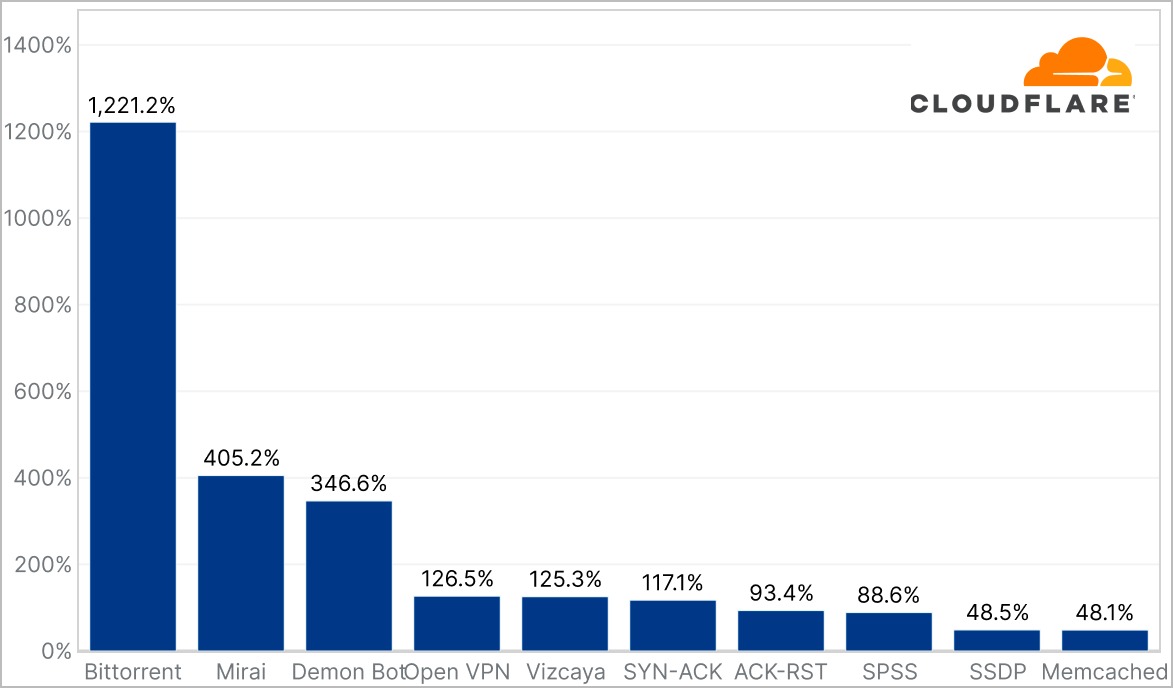
Anche gli attacchi DDoS di livello 3 e 4 si sono quasi raddoppiati rispetto allo scorso anno e si rivolgono principalmente all’industria dei giochi. La potenza di tali attacchi è aumentata in modo significativo grazie al ritorno del famigerato malware IoT Mirai, che ha aumentato la sua attività del 405% rispetto al secondo trimestre del 2022.
Un’altra tendenza preoccupante di questo trimestre è l’abuso del protocollo BitTorrent, comunemente usato per la condivisione di file. Tali attacchi mostrano un aumento di oltre il 1200% rispetto al trimestre precedente.
Allo stesso tempo, la stragrande maggioranza degli attacchi DDoS (97,3%) non ha superato i 500 Mb/s e Cloudflare li caratterizza come “cyber vandalismo”, attribuendo tali attacchi a script kiddy annoiati.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]