


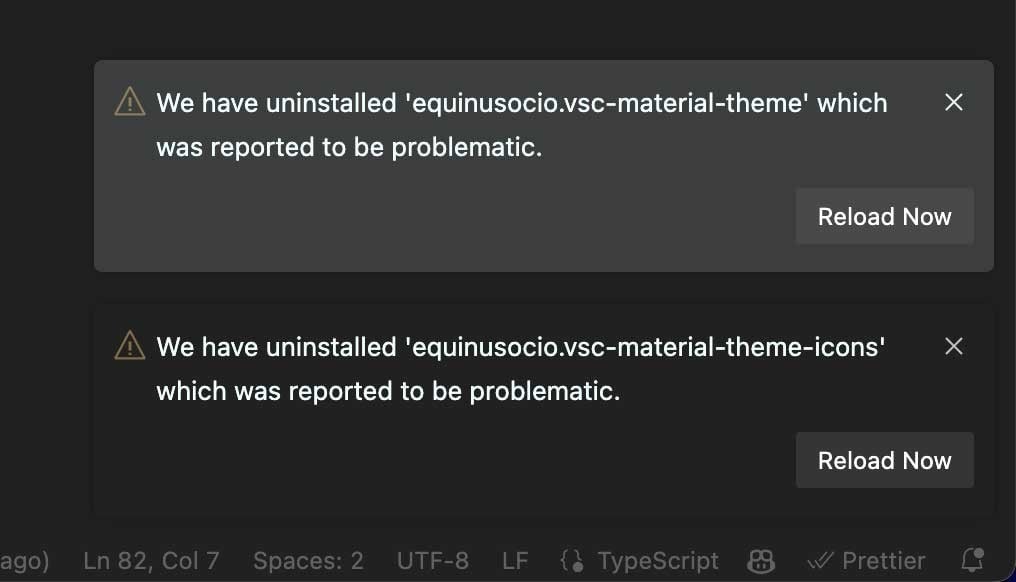
Microsoft ha rimosso due estensioni popolari, Material Theme – Free e Material Theme Icons – Free, da Visual Studio Marketplace, in quanto sospettate di contenere codice dannoso.
In totale, queste estensioni sono state scaricate quasi 9 milioni di volte e ora gli utenti ricevono avvisi che indicano che le estensioni sono state disattivate automaticamente. Il loro editore, Mattia Astorino (alias equinusocio), ha diverse altre estensioni nel Visual Studio Marketplace, con un totale complessivo di oltre 13 milioni di installazioni.

Le informazioni secondo cui le estensioni potrebbero essere dannose provengono dai ricercatori di sicurezza informatica Amit Assaraf e Itay Kruk. Nel loro rapporto gli esperti hanno affermato di aver trovato codice sospetto nelle estensioni e di aver segnalato le loro scoperte a Microsoft.
I ricercatori sottolineano che il codice dannoso è stato iniettato nell’estensione tramite un aggiornamento, il che potrebbe indicare un attacco alla supply chain tramite una dipendenza o una compromissione dell’account dello sviluppatore.
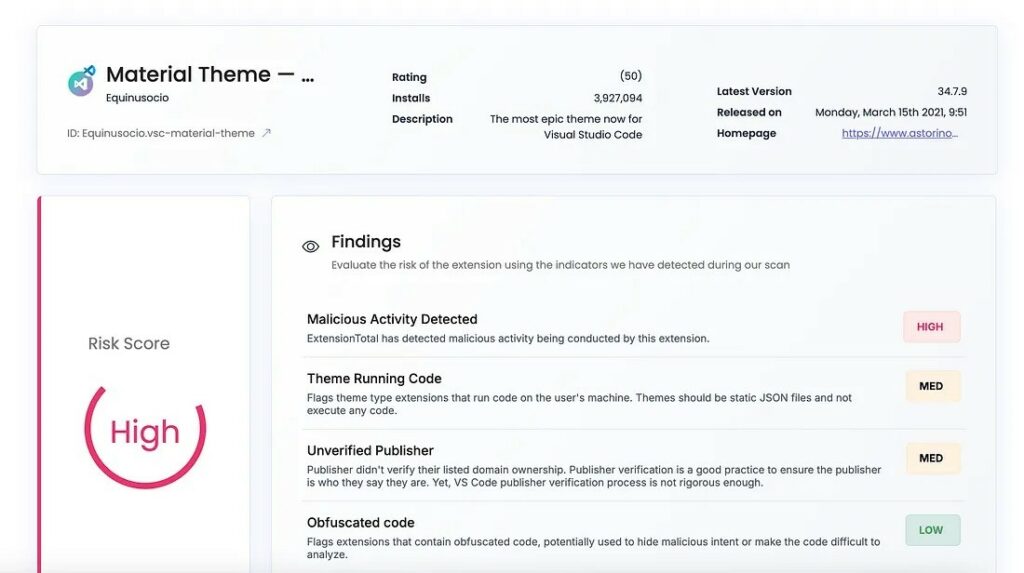
Un altro campanello d’allarme era la presenza di codice JavaScript fortemente offuscato nei file release-notes.js.
“Microsoft ha rimosso entrambe le estensioni dal marketplace di VS Code e bannato il loro sviluppatore”, ha detto un dipendente Microsoft a YCombinator. — Uno dei membri della community ha effettuato un’analisi approfondita della sicurezza di queste estensioni e ha trovato molti “segnali d’allarme” che indicavano intenti malevoli, per poi segnalarcelo. I ricercatori di sicurezza Microsoft hanno confermato queste affermazioni e hanno trovato ulteriore codice sospetto. Abbiamo bandito l’editore da VS Marketplace, rimosso tutte le sue estensioni e disinstallato tutte le istanze di VS Code che eseguivano tali estensioni. Per essere chiari, la rimozione non ha nulla a che fare con il copyright o con la licenza, ma solo con potenziali intenti malevoli”. Microsoft ha promesso di pubblicare a breve informazioni più dettagliate sull’attività dannosa nel repository VSMarketplace su GitHub.
Lo sviluppatore dell’estensione, Mattia Astorino, ha risposto alle domande sui potenziali pericoli delle estensioni affermando che i problemi erano causati da una dipendenza obsoleta di sanity.io che “sembra essere compromessa”. Secondo lui, non c’è mai stato nulla di dannoso nel Material Theme e l’unico problema era una dipendenza obsoleta di sanity.io, “che veniva utilizzata per visualizzare le note di rilascio del CMS headless sanity”.
“Questa dipendenza esiste dal 2016 e ha superato con successo tutti i controlli, ma ora sembra compromessa. Nessuno di Microsoft ci ha contattato per rimuoverlo. Hanno appena distrutto tutto, causando problemi a milioni di utenti e causando il blocco di VSCode (sì, è colpa loro). Hanno rotto tutto senza mai chiederci spiegazioni, scrive Astorino. — Rimuovere la vecchia dipendenza è stato un lavoro da 30 secondi, ma sembra che sia così che funziona Microsoft. Inoltre, forniamo un file index.js offuscato che contiene tutti i comandi e la logica del tema. È offuscato perché l’estensione è ora closed source. Se la rimuovi, l’estensione continuerà a funzionare con i normali file JSON.”
Advertising
Finché la situazione non sarà chiarita, si consiglia agli utenti di rimuovere i seguenti file da tutti i progetti:
• equinusocio.moxer-theme;
• equinusocio.vsc-material-theme;
• equinusocio.vsc-material-theme-icons;
• equinusocio.vsc-community-material-theme;
• equinusocio.moxer-icons.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.