


Autore: Eros Capobianco
Arriva l’estate e con essa non possono mancare nuove campagne di phishing!

Recentemente abbiamo visto campagne che si diffondevano attraverso messaggi telefonici, in cui gli attori malevoli impersonano banche e chiedono l’accesso al proprio conto tramite un link fornito, altre comunicano tramite mail notizie urgenti riguardanti consegne di pacchi mai ordinati con annesso il solito link malevolo.
Nell’ultimo mese però a differenza delle solite campagne, ha iniziato la sua diffusione Da-De attraverso molteplici account falsi su Youtube e nello specifico nella sezione shorts.

Le campagne di phishing sono delle tecniche utilizzate dai cybercriminali al fine di rubare dati e/o ottenere accessi abusivi a sistemi informatici.
Queste tecniche prevedono come metodo di diffusione l’invio di E-mail, messaggi telefonici, utilizzo di account falsi e molti altri mezzi allo scopo di trarre in inganno la vittima facendole seguire un link malevolo.
Vi sono diverse categorizzazioni di phishing dipendentemente dai mezzi di diffusione utilizzati e dalla specificità dell’attacco nei confronti del bersaglio.
Le campagne di massa siccome hanno l’obiettivo di colpire un grosso bacino di utenti tendono a essere molto generiche nei propri messaggi esca e tendono a sfruttare argomenti comuni alla massa.
I messaggi inviati alla vittima sono architettati tramite tecniche di ingegneria sociale per convincere la vittima a fare click su un link malevolo, a sua volta questo link è utilizzato dai criminali per scaricare sul dispositivo vittima diverse tipologie di malware atti a garantire l’accesso abusivo e/o l’esfiltrazione di dati e portare quindi a termine il loro attacco.

Nel maggio 2021, la Colonial pipeline, ovvero il più grande sistema di oleodotti americano è stato colpito da un ransomware che ne bloccò le operazioni per 5 giorni causando danni ingenti a tutto il paese, specialmente nella East Coast che subì una temporanea carenza di carburante.
Le difese informatiche dell’azienda sembrerebbe siano state aggirate tramite tecniche di phishing che riuscirono a recuperare la password di un dipendente, così da garantire al gruppo cybercriminale DarkSide il loro “accesso iniziale” alla compagnia.
A questo accesso iniziale sarebbe poi seguita la diffusione del ransomware che causò un danno non quantificabile per l’azienda, siccome non avrebbe potuto mantenere le forniture per la settimana seguente, inoltre l’azienda dovette pagare un riscatto da 4.4 milioni di dollari per ottenere in cambio le chiavi di decrittazione.
Da-De così sembrerebbe chiamarsi la nuova campagna di phishing di massa che nell’ultimo mese scorrazza tra gli shorts di Youtube.
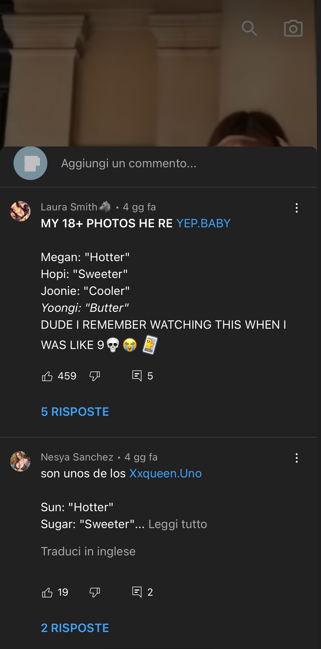
La campagna tenta di attirare l’utente tramite spam di brevi video raffiguranti scene che alludono a contenuti di natura sessuale caricati attraverso molteplici profili fake.


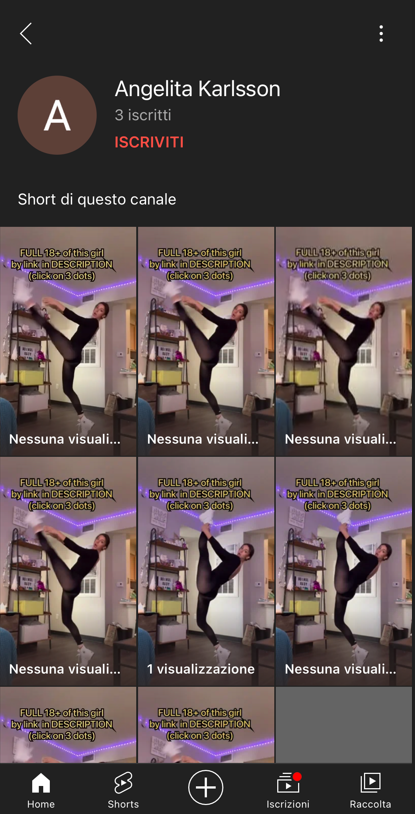

Questi video incitano l’utente al click del link inserito nei commenti se volesse “vedere di più”.
Una volta cliccato il link si viene reindirizzati molteplici volte fino a giungere a delle pagine che spesso si presentano tramite quiz e countdown oppure domande di natura sessuale.


Tramite queste procedure sembrerebbe che i malintenzionati identificano il dispositivo utilizzato dalla vittima in modo da poter reindirizzare il visitatore verso una pagina specifica che possa consegnare il corretto malware.
Studiando il percorso tracciato dai cybercriminali sono stati identificati diversi malware come:
e molti altri ancora, per una lista più esaustiva di quelli conosciuti al momento rimandiamo al seguente link.
(https://otx.alienvault.com/pulse/62b1c6ee832ba92c3a550cb4)
Come possiamo vedere da diverse fonti questi siti ottengono molte visualizzazioni e questo fa pensare che la campagna stia effettivamente pescando grandi quantità di utenti.
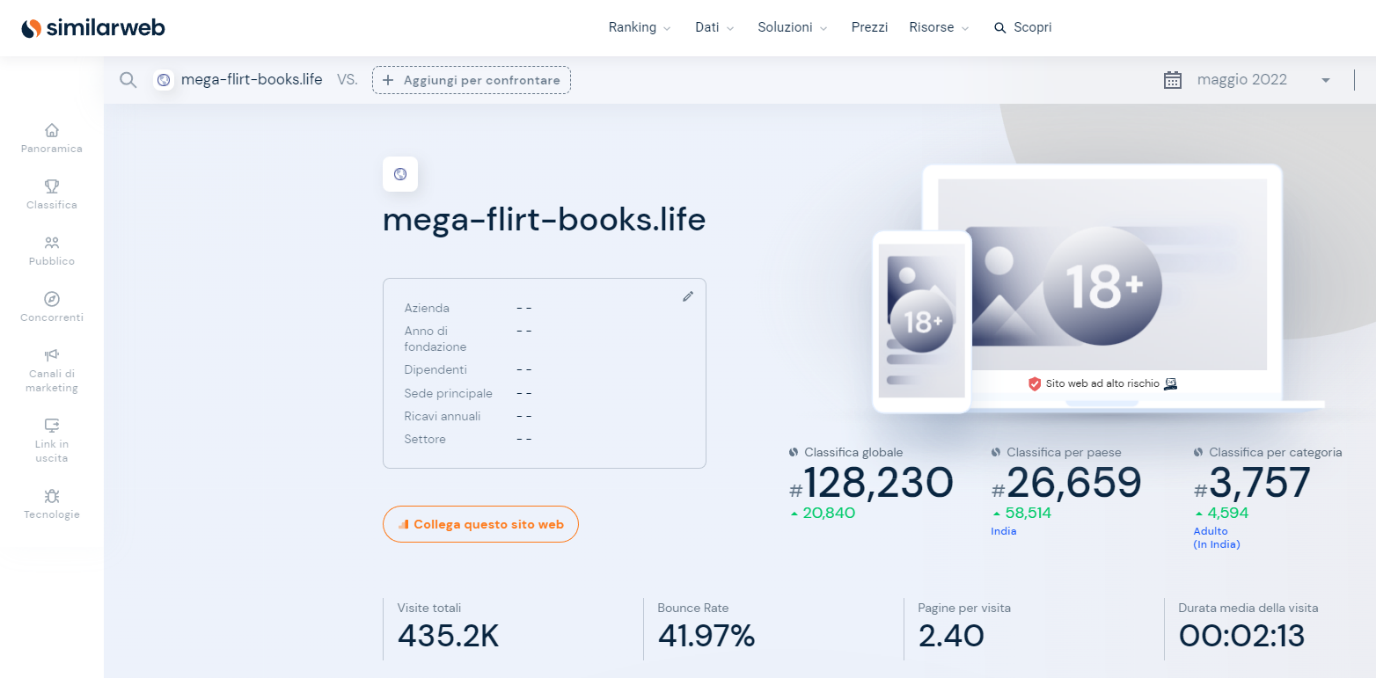
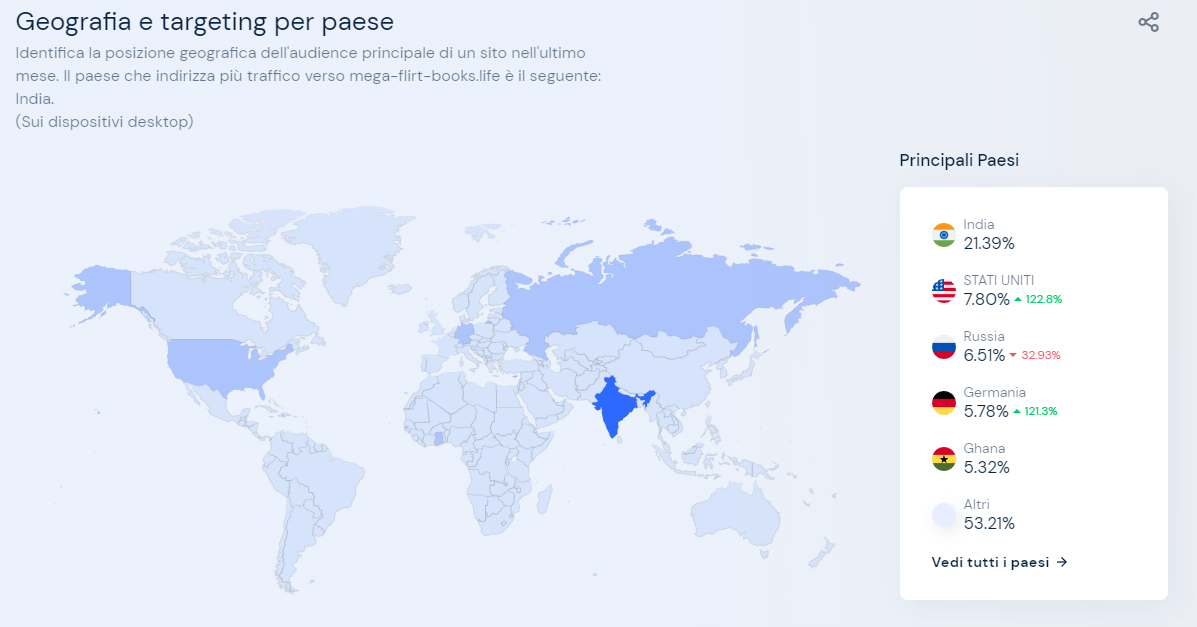

(https://www.similarweb.com/it/website/mega-flirt-books.life/#overview)
Tramite controlli incrociati possiamo anche notare che alcuni dei domini coinvolti in questa infrastruttura risultano essere attivi da molti anni, mentre alcuni di essi sembrano essere molto più recenti risalenti infatti a luglio 2021 oppure a febbraio/marzo 2022.
Consigli per difendersi da questa minaccia
Le campagne di phishing di questo tipo, fortunatamente, sono facilmente riconoscibili perciò si consiglia, all’utente privato:
Mentre riguardo l’ambito Business:
Per garantire inoltre un punto di partenza per ricercatori di sicurezza e aziende nello studio e nell’integrazione nei propri sistemi EDR è stata creata una repository aperta (https://otx.alienvault.com/pulse/62b1c6ee832ba92c3a550cb4), sulla piattaforma AlienVault contenente oltre 100 IOCs (domini, IP, Hash, URL) che ripercorrono il click di uno di questi link malevoli relativi alla campagna Da-De.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].