


I rappresentanti di Google hanno annunciato che dal 2026, solo le app di sviluppatori verificati potranno essere installate sui dispositivi Android certificati. Questa misura mira a contrastare malware e frodi finanziarie e riguarderà le app installate da fonti terze.
Il requisito si applicherà a tutti i “dispositivi Android certificati”, ovvero i dispositivi che eseguono Play Protect e hanno le app Google preinstallate.

Nel 2023, il Google Play Store ha introdotto requisiti simili e, secondo l’azienda, ciò ha portato a un netto calo di malware e frodi. Ora i requisiti saranno obbligatori per qualsiasi app, comprese quelle distribuite tramite app store di terze parti e tramite sideloading (quando l’utente scarica autonomamente il file APK sul dispositivo).
“Pensate a questo come a un controllo d’identità in aeroporto: verifica l’identità del viaggiatore, ma è un controllo separato dal controllo del suo bagaglio. Verificheremo l’identità dello sviluppatore, ma non il contenuto della sua app o la sua origine”, scrive l’azienda.
In questo modo, Google vuole combattere le “convincenti app false” e rendere più difficile il compito agli aggressori che iniziano a distribuire un altro malware poco dopo che Google ha rimosso quello precedente. Secondo una recente analisi, le fonti di terze parti da cui vengono installate le app tramite sideloading contengono 50 volte più malware rispetto alle app disponibili nel Google Play Store.
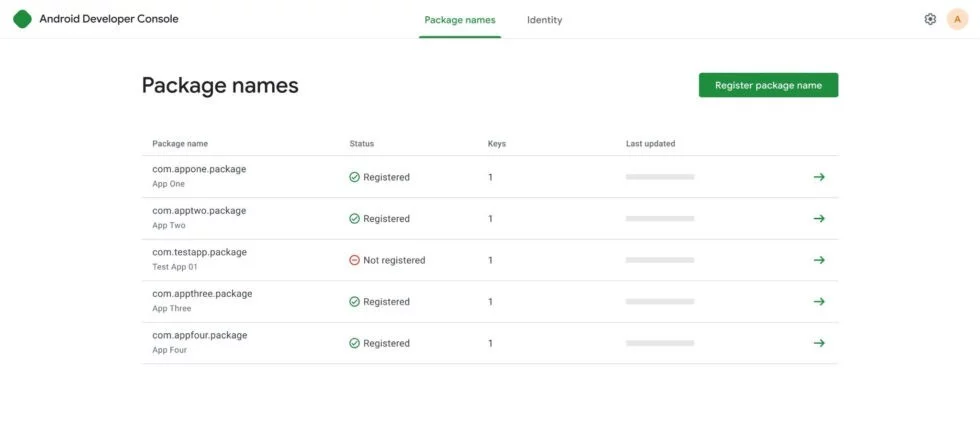
Allo stesso tempo, Google sottolinea che “gli sviluppatori manterranno la stessa libertà di distribuire le loro app direttamente agli utenti tramite fonti terze parti o di utilizzare qualsiasi app store preferiscano”. Per implementare la nuova iniziativa, verrà creata una Console per sviluppatori Android separata e semplificata soprattutto per quelli che distribuiscono le proprie app al di fuori del Google Play Store. Dopo aver verificato la loro identità, gli sviluppatori dovranno registrare il nome del pacchetto e le chiavi di firma per le loro app.
Chi distribuisce app tramite il Google Play Store “probabilmente è già conforme ai requisiti di verifica tramite l’attuale processo Play Console”, che richiede alle organizzazioni di fornire un numero DUNS (Data Universal Numbering System, un numero di identificazione univoco a nove cifre per le persone giuridiche). Il nuovo sistema di verifica inizierà i test a ottobre di quest’anno, con i primi sviluppatori Android che potranno accedervi. Il meccanismo sarà disponibile a tutti a partire da marzo 2026.
Il requisito di verifica entrerà in vigore per la prima volta a settembre 2026 in Brasile, Indonesia, Singapore e Thailandia. Google spiega che questi Paesi sono “particolarmente colpiti da queste forme di app fraudolente”. Successivamente, nel 2027, la verifica degli sviluppatori inizierà ad essere applicata a livello globale.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]