


Un nuovo mercato del dark web chiamato STYX è stato lanciato all’inizio di quest’anno e sembra essere sulla buona strada per diventare un fiorente hub per l’acquisto e la vendita di servizi illegali o dati rubati.
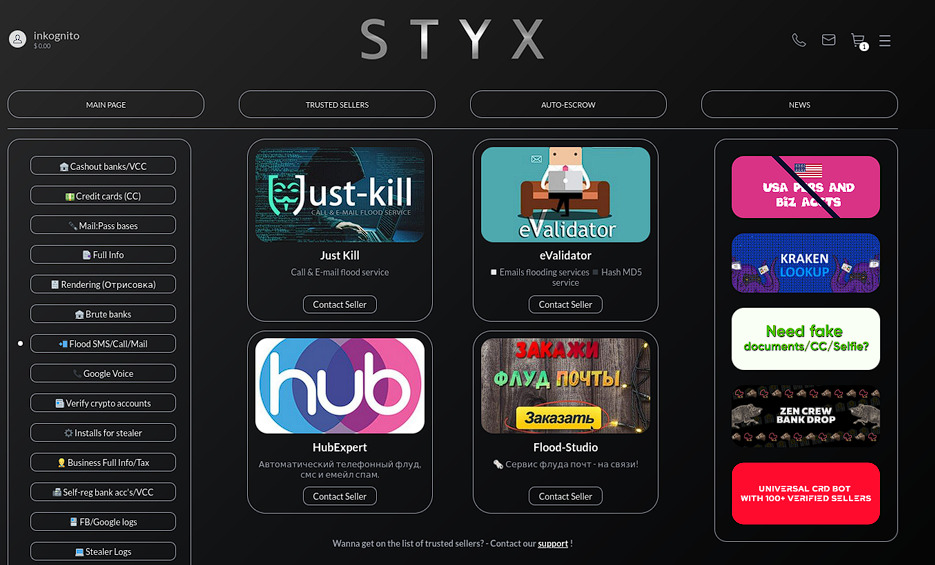
Tra i servizi forniti vi sono riciclaggio di denaro, furto di identità, DDoS (Distributed Denial-of-Service), aggiramento dell’autenticazione a due fattori (2FA), ID falsi o rubati e altri dati personali, noleggio di malware, utilizzo di servizi di prelievo, e-mail e inondazioni telefoniche, ricerca di identità e molto altro.
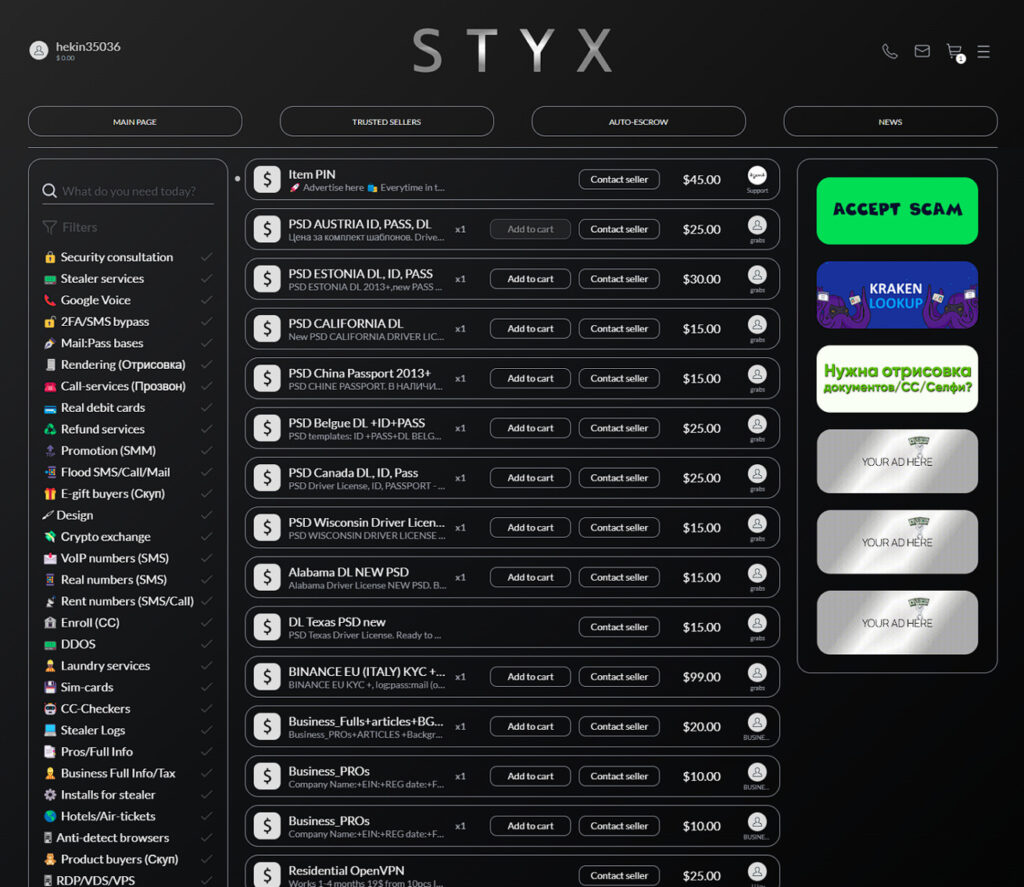

Il mercato ha aperto i battenti ufficialmente il 19 gennaio e utilizza un sistema di deposito a garanzia integrato per mediare le transazioni tra acquirenti e venditori.
Tuttavia, gli analisti della società di intelligence sulle minacce Resecurity hanno notato menzioni di STYX nel dark web dall’inizio del 2022, quando i fondatori stavano ancora costruendo il modulo di deposito a garanzia.
STYX supporta pagamenti con più criptovalute e presenta una sezione speciale riservata ai venditori fidati che elenca i venditori controllati, probabilmente nel tentativo di aumentare la fiducia nella piattaforma.
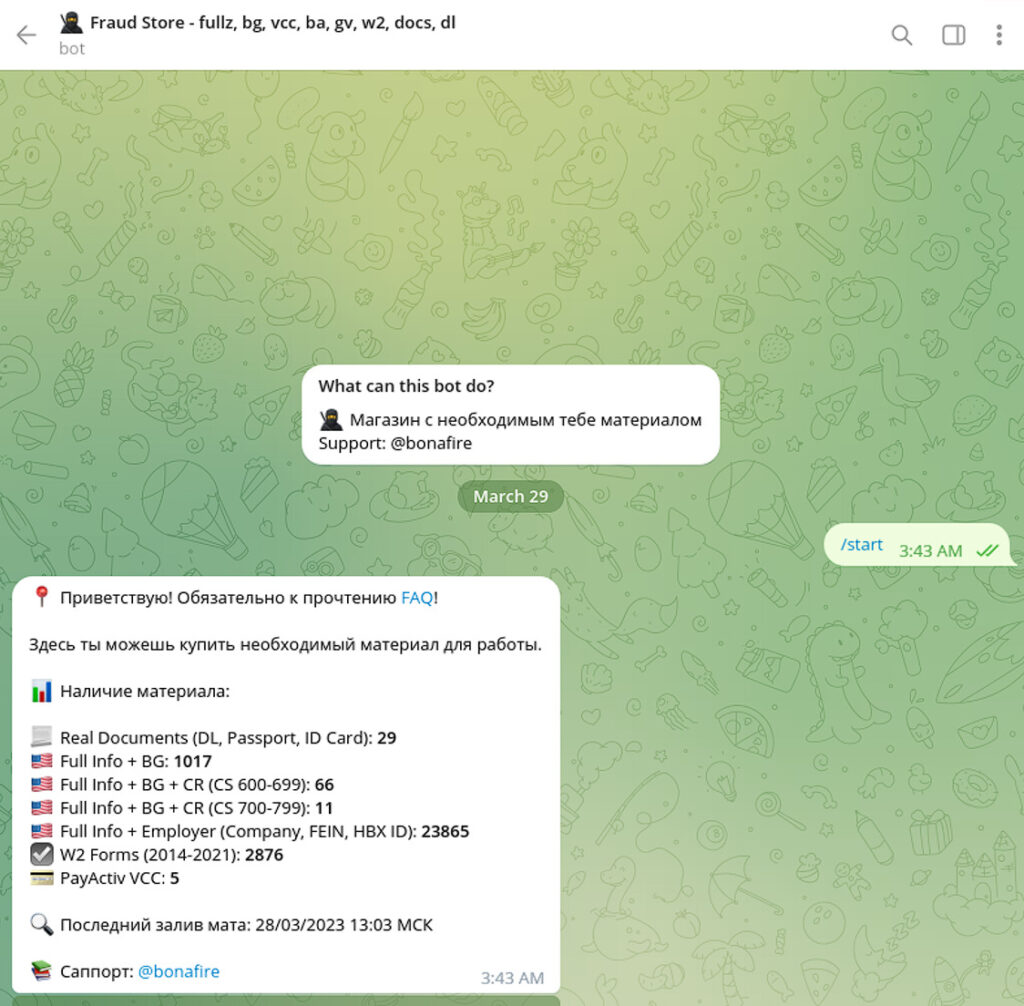
Il mercato punta ai canali di Telegram in cui i robot interagiscono con gli acquirenti e forniscono campioni dei prodotti venduti. Di seguito sono riportati esempi di un venditore che offre documenti d’identità falsi, che ha creato documenti a nome del presidente degli Stati Uniti Joe Biden e dell’ex calciatore professionista David Beckham.
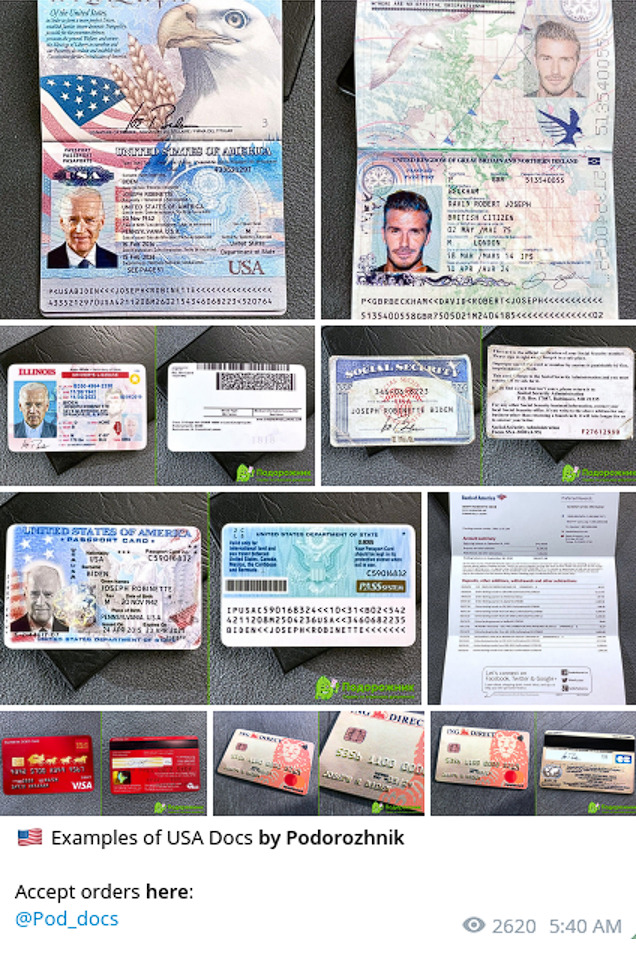
I ricercatori di Resecurity hanno compilato un rapporto che presenta alcuni casi degni di nota che hanno scoperto durante l’esplorazione di STYX, con l’obiettivo di evidenziare i rischi derivanti dal funzionamento di queste piattaforme illecite e scoprire l’effettiva dimensione del crimine informatico.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]