


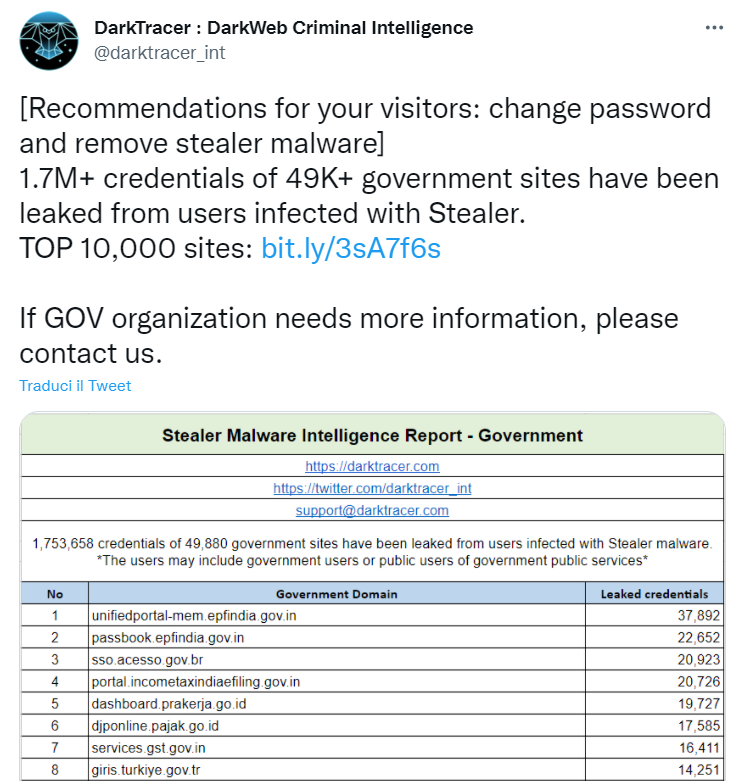
Darktracer, una nota azienda di intelligence delle minacce, riporta sul suo profilo twitter un post che descrive una violazione colossale di 1,753,658 credenziali, relative a 49,880 siti governativi trapelate da utenti infettati da un malware che ha come scopo rubare le credenziali.
Il post in questione allega anche un file dal dal nome “[DarkTracer] Stealer Malware Intelligence Report – Government” ospitato su google drive, nel quale vengono riportati i siti violati e il numero di credenziali afferenti.

RHC è andato immediatamente a dare un’occhiata al file e abbiamo appreso che le informazioni trapelate sono veramente tante. Andando ad analizzare l’estensione gov.it, abbiamo rilevati ben 114 siti italiani per un totale di 6000 credenziali trapelate online.
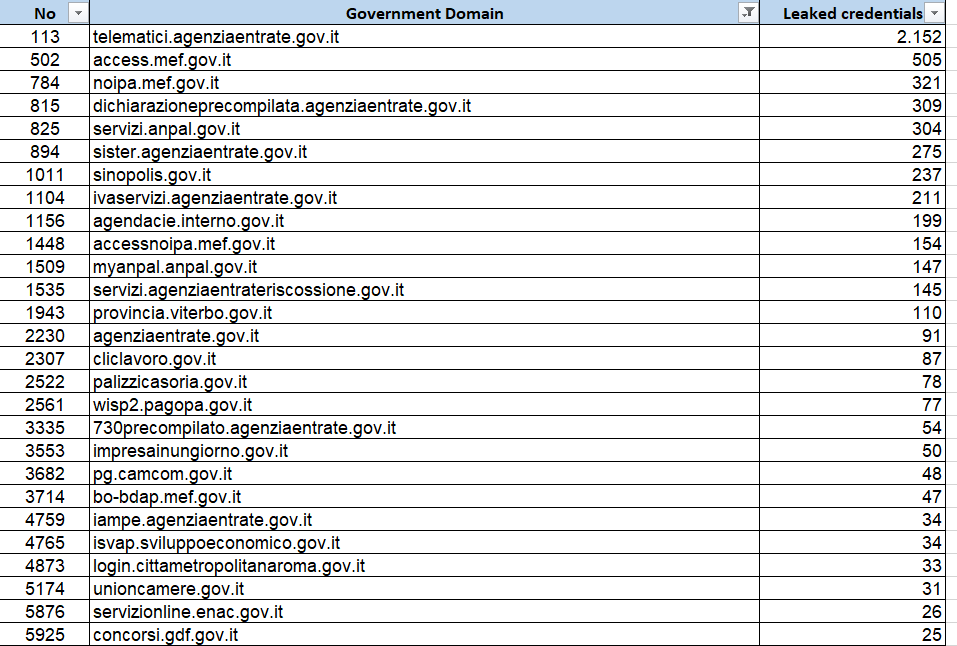
Il sito maggiormente colpito è telematici.agenziaentrate.gov.it con oltre 2000 credenziali, e successivamente abbiamo altri siti governativi italiani con una forchetta che va da 12 credenziali a 505.
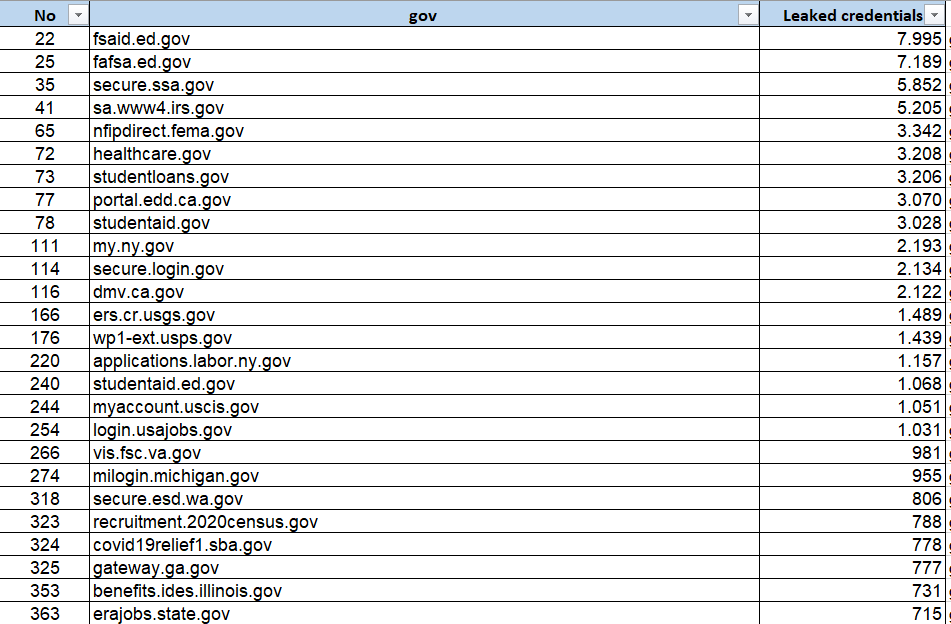
Per quanto riguarda i siti governativi russi, all’interno del file sono 2 (precisamente torgi.gov.ru e nic.gov.ru) per un totale di 65 utenze, mentre sono 115.000 le utenze appartenenti ai siti con estensioni “.gov”, per un totale di 721 istituzioni governative degli Stati Uniti D’America.
Se tale fuoriuscita di dati venisse confermata, si tratterebbe di una nuova “collection” di informazioni di siti governativi, molto utili per attività mirate di spionaggio da parte di hacker national state o hacktivisti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]