


Un massiccio archivio digitale contenente le informazioni private di circa 17,5 milioni di utenti Instagram sembrerebbe essere finito nelle mani dei cybercriminali.
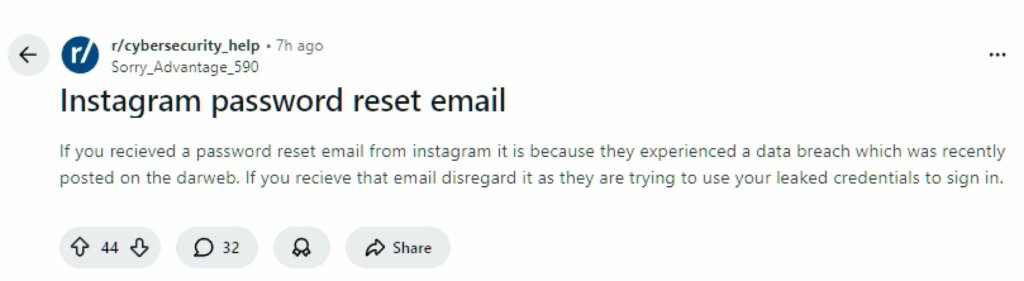
Qualche ora fa è stato segnalato l’allarme dopo che diversi utenti su Reddit hanno affermato di aver ricevuto un’email da Meta, che consigliava di reimpostare la password a causa di una presunta violazione dei dati. Ma purtroppo tali email non erano reali, ma solo tentativi di truffa.

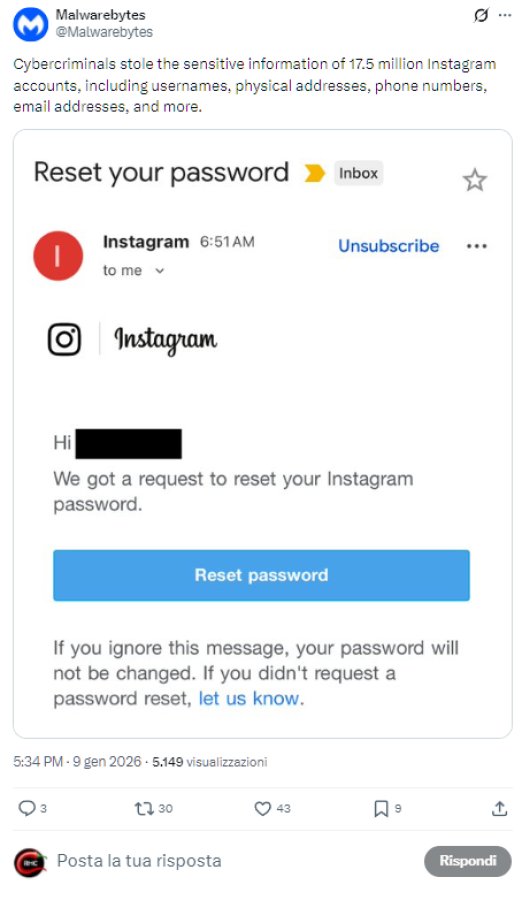
Secondo quanto emerso dalle analisi dell’azienda Malwarebytes che ha svolto le prime analisi tecniche, il pacchetto di dati trafugati non si limita a semplici identificativi superficiali. Il database include infatti nomi utente, indirizzi e-mail, numeri di telefono e persino indirizzi fisici. La disponibilità di questo set completo di informazioni espone le vittime a rischi concreti di furto d’identità e campagne di ingegneria sociale mirate.
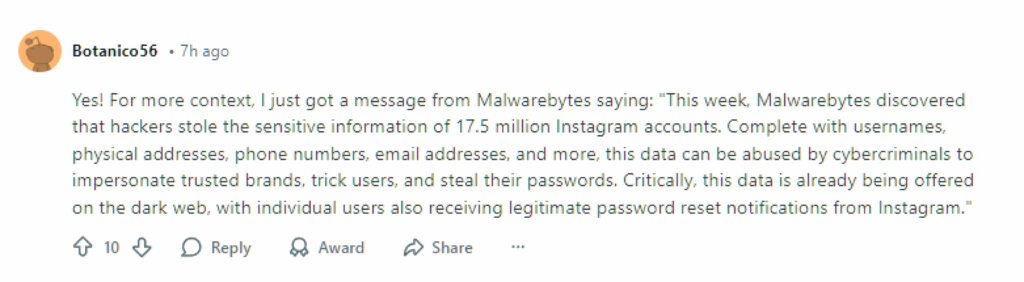
Sembrerebbe che questo archivio sta circolando attivamente nei mercati del dark web, diventando merce di scambio per hacker e truffatori. Le ripercussioni sono già visibili: numerosi utenti hanno segnalato la ricezione di notifiche per il ripristino della password non richieste. Questo fenomeno suggerisce che i malintenzionati stiano già tentando di forzare gli account utilizzando proprio le credenziali ottenute illecitamente.
La combinazione di contatti telefonici ed e-mail apre la strada a tentativi di phishing estremamente sofisticati. I criminali possono infatti confezionare messaggi ingannevoli, apparentemente provenienti da Instagram o dalla casa madre Meta, per indurre le persone a consegnare spontaneamente le proprie chiavi di accesso.
Al momento, né Instagram né Meta hanno rilasciato dichiarazioni ufficiali per chiarire l’entità dell’accaduto o per fornire rassicurazioni sulle procedure di messa in sicurezza. Resta ancora da accertare la dinamica dell’intrusione: gli esperti stanno valutando se i dati siano stati sottratti attraverso una vulnerabilità diretta dei sistemi della piattaforma o se il punto debole sia stato un servizio di terze parti collegato al social network.
In attesa di comunicazioni ufficiali, il consiglio degli specialisti è di agire preventivamente. Risulta prioritario attivare l’autenticazione a due fattori (2FA) e aggiornare la propria password con una combinazione complessa e mai utilizzata su altri portali. È inoltre fondamentale diffidare di qualsiasi comunicazione sospetta e monitorare costantemente le sessioni di accesso attive nelle impostazioni di sicurezza del proprio profilo.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]